
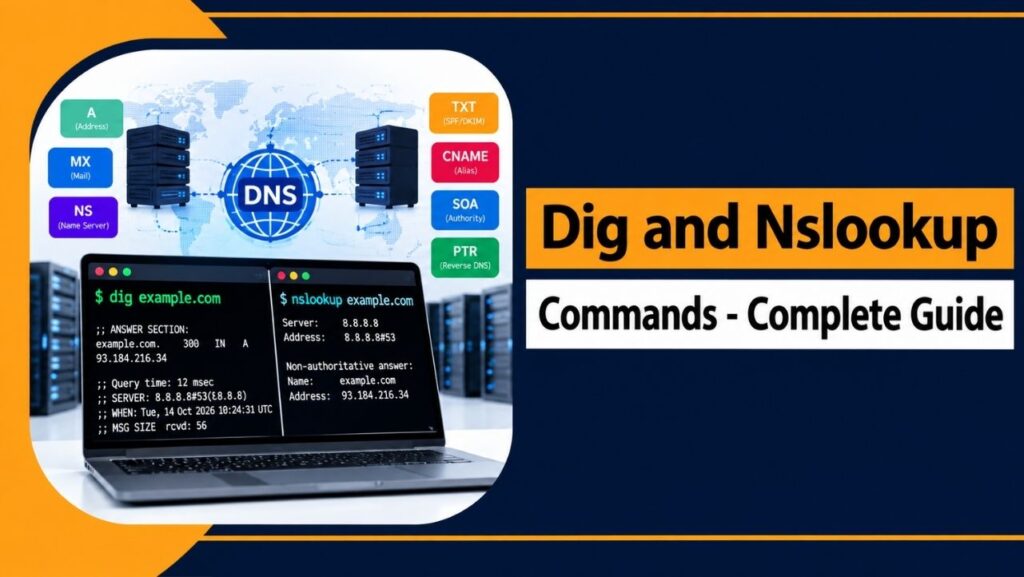
DNS Problemen kunnen websites, e-mail en API's beïnvloeden wanneer records naar de verkeerde locatie verwijzen. Dig en Nslookup bieden praktische manieren om die records snel te controleren.
Deze handleiding legt uit hoe beide commando's werken, waar je ze kunt installeren en hoe je ze kunt gebruiken. DNS Vragen voor snellere probleemoplossing zonder gebruik te maken van grafische tools.
Je leert nuttige commando's kennen, vergelijkt Dig met Nslookup en Host, en je leert traceren. DNS oplossingen, veelvoorkomende fouten oplossen, controles automatiseren en betrouwbare procedures volgen DNS oefent met vertrouwen.
Waarom zijn de commando's Dig en Nslookup belangrijk?
Elke website, mailserver en API is afhankelijk van DNS Correcte domeinresolutie. Wanneer een domein niet correct wordt opgelost, of naar een verkeerd IP-adres verwijst, leidt dit tot downtime, geweigerde e-mails of een verbroken verbinding. SSL.
DNS Met opzoektools zoals dig en nslookup kunnen beheerders binnen enkele seconden controleren of een DNS Het record is correct gepubliceerd, de naamserver is gezaghebbend en hoe ver een wijziging zich over het internet heeft verspreid.
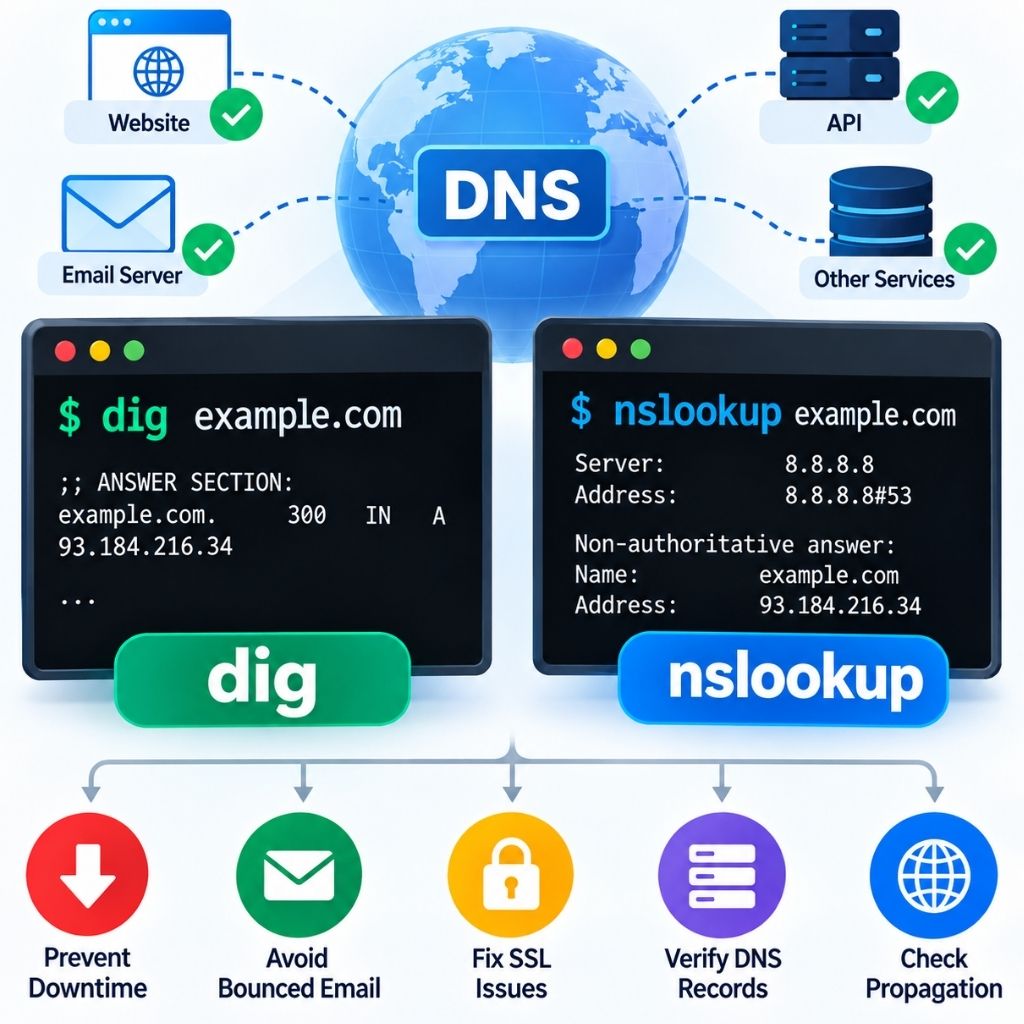
Beide tools zijn gratis, vooraf geïnstalleerd of eenvoudig te installeren op alle belangrijke besturingssystemen en vereisen geen grafische gebruikersinterface, waardoor ze de eerste stap vormen in elke DNS Het workflowproces voor het oplossen van problemen doorlopen voordat er een escalatie plaatsvindt naar een andere instantie. hosting provider of griffier.
Wat is het graafcommando?
Dig (domeininformatiegroper) is een opdrachtregel DNS opzoekprogramma opgenomen in dnsutils (Debian/Ubuntu) of bind-utils
(RHEL/CentOS/AlmaLinux) pakketten. Het voert zoekopdrachten uit naar pakketten. DNS De server stuurt rechtstreeks een onbewerkte, gedetailleerde reactie terug, inclusief de gestelde vraag, de
Het antwoordgedeelte, het autoriteitsgedeelte, de timing en de server die antwoordde.
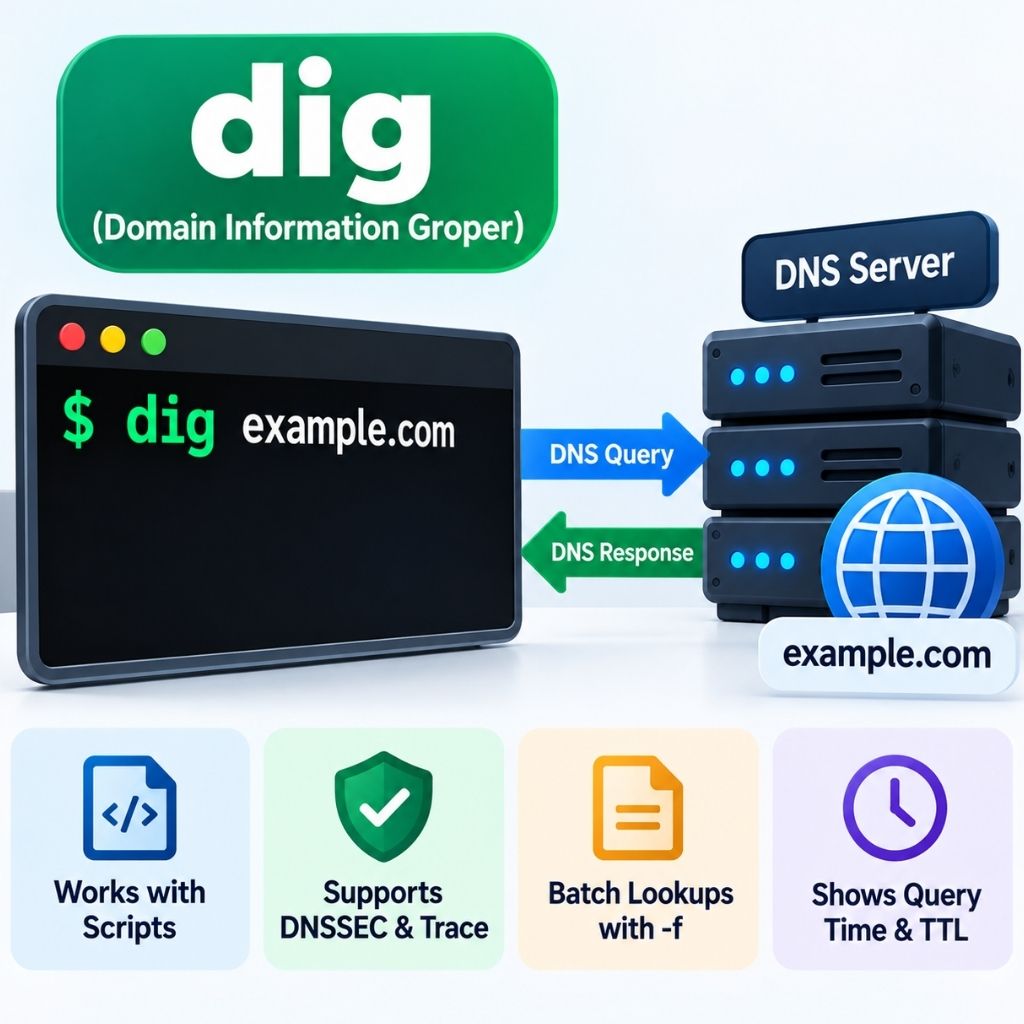
Waarom systeembeheerders de voorkeur geven aan dig:
- Consistente, parseerbare uitvoer die goed werkt in bash-scripts.
- Vol DNSSEC en DNS trace-ondersteuning (
+trace) - Batchgewijze zoekopdrachten vanuit een bestand met
-f - De querytiming en TTL worden standaard weergegeven.
Wat is het Nslookup-commando?
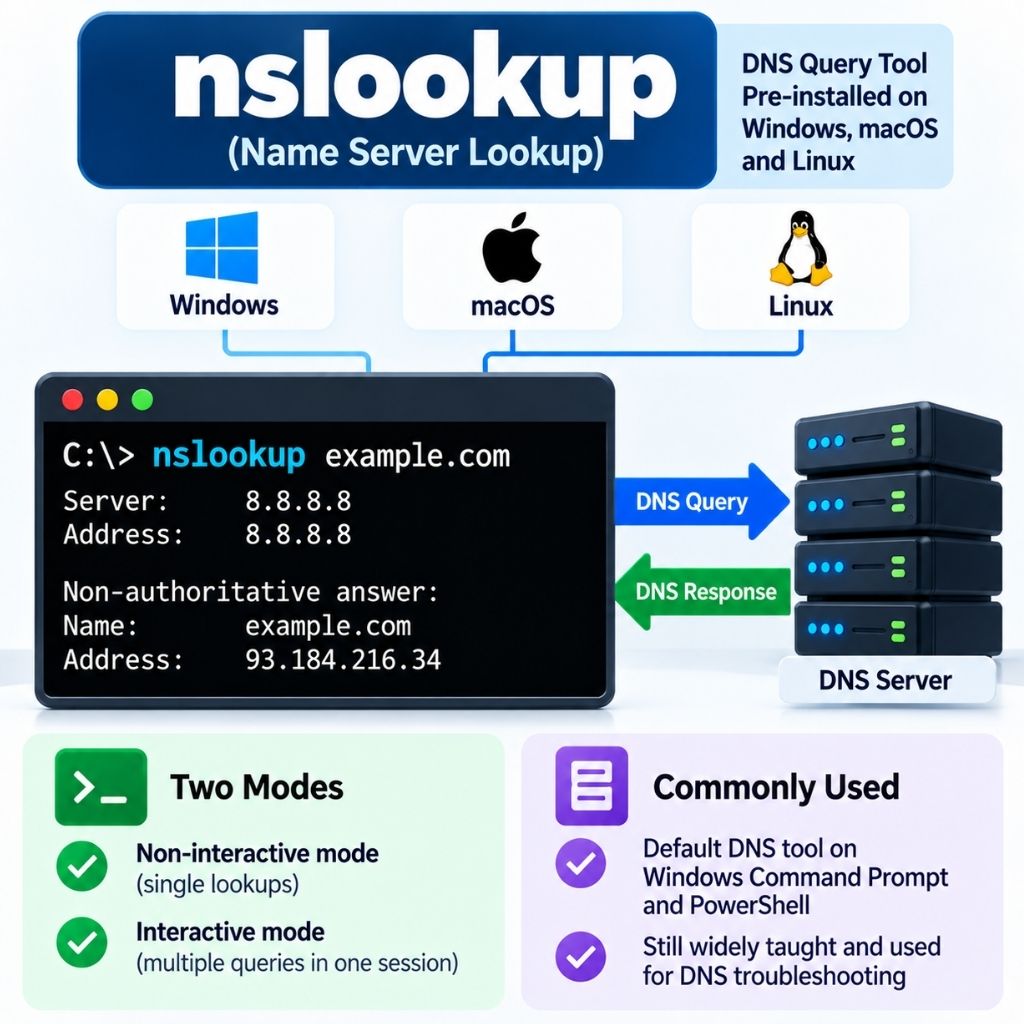
Nslookup (Name Server Lookup) is a DNS De querytool is standaard beschikbaar op Windows, macOS en Linux.
Het biedt zowel een snelle, niet-interactieve modus voor afzonderlijke zoekopdrachten als een interactieve modus voor het uitvoeren van meerdere zoekopdrachten binnen één sessie.
Voor alle nslookup-vlaggen, recordtype-opties en gedetailleerde voorbeelden van probleemoplossing, raadpleegt u onze speciale handleiding voor het nslookup-commando.
Nslookup blijft de standaard DNS Het is een tool die beschikbaar is in de Windows-opdrachtprompt en PowerShell, en daarom wordt het nog steeds veel onderwezen, ook al geven de meeste Linux-distributies tegenwoordig de voorkeur aan dig.
Hoe installeer je Dig en Nslookup?
Nslookup is standaard geïnstalleerd op Windows, macOS en de meeste Linux-distributies. Dig moet meestal apart worden geïnstalleerd op nieuwe Linux-servers.
Installeer Dig op Debian/Ubuntu
sudo apt update
sudo apt install dnsutils -y
Installeer Dig op RHEL / CentOS / AlmaLinux
sudo yum install bind-utils -yInstallatie verifiëren
dig -v
nslookup -version
Syntaxis van het Dig-commando
De basissyntaxis:
dig [@DNS-server] [domain] [record-type] [options]Voorbeeld:
dig youstable.com @8.8.8.8Zo nee DNS Als een server of recordtype is opgegeven, zoekt dig in de standaard resolver van het systeem naar het A-record.
Meest gebruikte Dig-commando's en praktische voorbeelden
Een record opzoeken (domein naar IP-adres)
dig example.com AMX-record opzoeken (controle van de mailserver)
dig example.com MXNS-record opzoeken (gezaghebbende naamservers)
dig example.com NSTXT-record opzoeken (SPF, DKIM, verificatie)
dig example.com TXTSOA-record opzoeken (primair) DNS Autoriteit)
dig example.com SOACNAME-opzoeking (aliasrecords)
dig www.example.com CNAMEOmkeren DNS Opzoeken (PTR-record)
Hostnaam ophalen van IP-adres:
dig -x 93.184.216.34Alleen uitvoer voor korte antwoorden
dig example.com +shortAlleen het antwoordgedeelte (geen kop- of voettekst).
dig example.com +noall +answerVol DNS Oplossingspad (trace)
dig example.com +traceBatchgewijs zoeken vanuit een bestand
dig -f domains.txtSnel naslagwerk voor het Nslookup-commando
De equivalente syntaxis van het nslookup-commando voor hetzelfde DNS controles:
| Taak | Graafopdracht | Nslookup-opdracht |
|---|---|---|
| Een opname | dig example.com A | nslookup voorbeeld.com |
| MX-record | dig example.com MX | nslookup -type=MX example.com |
| TXT-record | dig example.com TXT | nslookup -type=TXT example.com |
| Omgekeerd opzoeken | dig -x 93.184.216.34 | nslookup 93.184.216.34 |
| Op Maat DNS server | dig example.com @1.1.1.1 | nslookup voorbeeld.com 1.1.1.1 |
Dig vs Nslookup vs Host: een volledige vergelijking
| criteria | Graven | nslookup | gastheer |
|---|---|---|---|
| Standaard beschikbaarheid van het besturingssysteem | Niet standaard op de meeste Linux-systemen. | Windows, MacOS, Linux | De meeste Linux/macOS-systemen |
| Uitvoerdetails | Zeer gedetailleerd (vraag, antwoord, autoriteit, timing) | Basis tot gemiddeld | Minimaal, één regel |
| Scriptvriendelijk | Ja, +kort en +geen totaal antwoord | Beperkt | Ja, eenvoudige parsing |
| DNSSEC-ondersteuning | Volledig (+dnssec) | Nee | Nee |
| Volg het pad in volledige resolutie | Ja (+spoor) | Nee | Nee |
| Interactieve modus | Nee | Ja | Nee |
| Best voor | Geavanceerd DNS diagnostiek, automatisering | Snelle controles, Windows-omgevingen | Snel vooruit/achteruit zoeken |
Kortom: gebruik dig voor gedetailleerde, scriptbare, DNSSEC-compatibele diagnostiek op Linux en macOS; gebruik nslookup voor snelle controles op Windows of wanneer dig niet beschikbaar is; gebruik host voor het snelste antwoord van één regel.
Echte wereld DNS Probleemoplossingsscenario's
| probleem | Commando om uit te voeren | Wat het je vertelt |
|---|---|---|
| Website laadt niet | dig example.com +kort | Controleert of het domein naar het juiste server-IP-adres verwijst. |
| E-mails die niet aankomen | dig example.com MX / TXT | Geeft aan dat er een foutieve e-mailroutering is of dat SPF/DKIM ontbreekt. |
| DNS voortplantingscontrole | dig example.com @8.8.8.8 versus @1.1.1.1 | Verschillende antwoorden betekenen dat de verandering zich nog steeds voortplant. |
| Onjuiste naamservers na migratie | dig example.com NS | Geeft aan welke registrar of host momenteel de controle heeft. DNS |
| CDN- of reverse proxy-verificatie | dig example.com +trace | Toont het exacte pad van de rootservers naar het uiteindelijke antwoord. |
| Verdacht inkomend verkeer | dig -x [IP-adres] | Identificeert de hostingprovider of het netwerk achter een IP-adres. |
Veelgestelde DNS Foutmeldingen en oplossingen
| Fout | Betekenis | Bepalen |
|---|---|---|
| NXDOMEIN | Het domein bestaat niet. | Controleer de spelling, bevestig dat het domein geregistreerd is en beschikt over de benodigde rechten. DNS archief |
| SERVICEFAIL | De gezaghebbende server reageerde niet correct. | Probeer het opnieuw met een openbare resolver zoals 1.1.1.1; controleer het zonebestand op fouten. |
| GEWEIGERD | DNS De server heeft de aanvraag afgewezen. | De server kan recursie beperken; raadpleeg de gezaghebbende NS rechtstreeks. |
| Verbinding is verbroken; er konden geen servers bereikt worden. | Geen reactie van wie dan ook. geconfigureerd DNS server | Controleer de firewallregels op poort 53 (UDP/TCP) en de netwerkverbinding. |
| Leeg antwoordgedeelte | Het domein wordt wel herkend, maar het opgevraagde recordtype bestaat niet. | Controleer of het juiste recordtype is aangemaakt (bijv. MX versus A). |
Inzicht in de uitvoer van Dig + trace
De +trace vlag zorgt ervoor dat graven het geheel volgt DNS De delegatieketen loopt van de rootservers naar de gezaghebbende naamserver, in plaats van te vertrouwen op het in de cache opgeslagen antwoord van een resolver:
dig example.com +trace

.                       518400  IN  NS  a.root-servers.net.
com.                    172800  IN  NS  a.gtld-servers.net.
example.com.            172800  IN  NS  ns1.example.com.
example.com.            300     IN  A   93.184.216.34
Dit is de snelste manier om precies te bevestigen welke nameserver gezaghebbend is voor een domein, en om problemen met verbroken delegatie na een domeinoverdracht of nameserverwijziging op te sporen.
automatiseren DNS Controles met Dig in shellscripts
Omdat dig's +short De uitvoer is overzichtelijk en scriptvriendelijk; het wordt vaak gebruikt in bash-monitoringscripts en cronjobs om te detecteren. DNS of voortplantingsfouten:
#!/bin/bash
DOMAIN="example.com"
EXPECTED_IP="93.184.216.34"
CURRENT_IP=$(dig +short "$DOMAIN" A)

if [ "$CURRENT_IP" != "$EXPECTED_IP" ]; then
  echo "DNS mismatch for $DOMAIN: expected $EXPECTED_IP, got $CURRENT_IP"
fi
Dit patroon is handig om een melding te geven wanneer het A-record van een domein onverwacht verandert, bijvoorbeeld tijdens een kapingspoging of een onbedoelde wijziging. DNS bewerken.
Beste werkwijzen voor het gebruik van Dig en Nslookup
Gebruik graven en nslookup zorgvuldig om nauwkeurige resultaten te verkrijgen DNS resultaten en voorkom verwarring met in de cache opgeslagen of onvolledige reacties. Volg deze werkwijzen bij het oplossen van problemen. DNS kwesties:
- Meerdere opties selecteren DNS oplossers: Raadpleeg openbare resolvers zoals 1.1.1.1 en 8.8.8.8 om de resultaten te vergelijken en mogelijke verschillen in propagatie te identificeren.
- Gebruik graven + traceren voor delegatiekwesties: Als een domein inconsistente resultaten geeft, gebruik dan dig example.com +trace om de resultaten te volgen. DNS Resolutiepad van de rootservers naar de gezaghebbende naamserver.
- Gebruik schone uitvoer voor scripts: Gebruik dig +short of dig +noall +answer bij het automatiseren. DNS controles. Deze opties maken de uitvoer gemakkelijker te verwerken in shellscripts.
- Controleer het SOA-record en de TTL: Controleer het SOA-record en de bijbehorende TTL voordat u ervan uitgaat dat een DNS De wijziging is volledig doorgevoerd in alle resolvers.
- Raadpleeg de gezaghebbende servers rechtstreeks: Gebruik dig example.com @ns1.example.com om het gezaghebbende antwoord te controleren en te scheiden. DNS Configuratieproblemen als gevolg van resolver-caching.
- Controleer of het juiste recordtype is geselecteerd: Zorg ervoor dat u de juiste record opvraagt die relevant is voor het probleem, zoals A voor IP-adressen van websites, MX voor e-mailroutering of TXT voor SPF-, DKIM- en verificatierecords.
Deze praktijken maken DNS Het oplossen van problemen wordt betrouwbaarder en helpt bij het vaststellen of een probleem afkomstig is van de DNS configuratie, gezaghebbende server, resolvercache of propagatie.
Veelgestelde vragen
Wat is het verschil tussen dig en nslookup?
Dig levert gedetailleerdere, scriptvriendelijke uitvoer en ondersteuning DNSSEC biedt tracering met volledige resolutie, terwijl nslookup eenvoudiger is en standaard beschikbaar is op Windows, macOS en Linux voor snelle controles.
Wat is beter, dig of nslookup?
Dig is over het algemeen beter voor gevorderden DNS Diagnostiek en automatisering op Linux/macOS. Nslookup is beter geschikt voor snelle opzoekingen op Windows of als je een tool zoekt die geen installatie vereist.
Hoe installeer ik dig op Linux?
Voer op Debian/Ubuntu het commando “sudo apt install dnsutils” uit. Voer op RHEL/CentOS/AlmaLinux het commando “sudo yum install bind-utils” uit.
Hoe kan ik MX-records controleren met dig?
Gebruik de opdracht "dig example.com MX" om de e-mailuitwisselingsrecords en hun prioriteitswaarden te bekijken.
Wat doet dig + trace?
Het volgt de volledige DNS Het delegatiepad loopt van de rootservers naar de gezaghebbende naamserver, in plaats van een antwoord uit de cache van een resolver terug te geven.
Kan ik dig gebruiken op Windows?
Ja, door BIND-tools voor Windows te installeren of WSL (Windows Subsystem for Linux) te gebruiken. Nslookup blijft de ingebouwde standaardtool in Windows.
Waarom geven dig en nslookup verschillende resultaten voor hetzelfde domein?
Dit gebeurt meestal als gevolg van DNS voortplantingsvertraging, verschillend DNS resolvers die worden opgevraagd, of lokale DNS De cache retourneert een verouderd record.
Hoe doe ik een omgekeerde bewerking? DNS opzoeken?
Gebruik “dig -x [IP-adres]” of “nslookup [IP-adres]” om een IP-adres om te zetten naar de bijbehorende hostnaam.