
Системные вызовы в операционной системе — это контролируемые точки входа, позволяющие пользовательским программам запрашивать услуги у ядра, такие как создание процессов, чтение файлов, использование сети или выделение памяти. Они безопасно переключают выполнение из пользовательского режима в режим ядра, выполняют запрошенную работу и возвращают результаты (или ошибки) обратно приложению.
Если вы когда-либо задавались вопросом, как программа открывает файл, взаимодействует с сетью или запускает другой процесс, ответ почти всегда один и тот же: системные вызовы. В этом руководстве мы простым языком объясним системные вызовы в операционной системе, покажем, как они работают за кулисами, и приведем практические примеры, которые вы можете попробовать.
Как профессионал в сфере хостинга, я отслеживал тысячи рабочих нагрузок в производственной среде. Понимание системных вызовов помогает устранять неполадки, связанные с медленным вводом-выводом, снижать задержки и повышать безопасность серверов. Давайте разберем это простым языком, используя точные, реальные практические выводы.
Что такое системные вызовы?
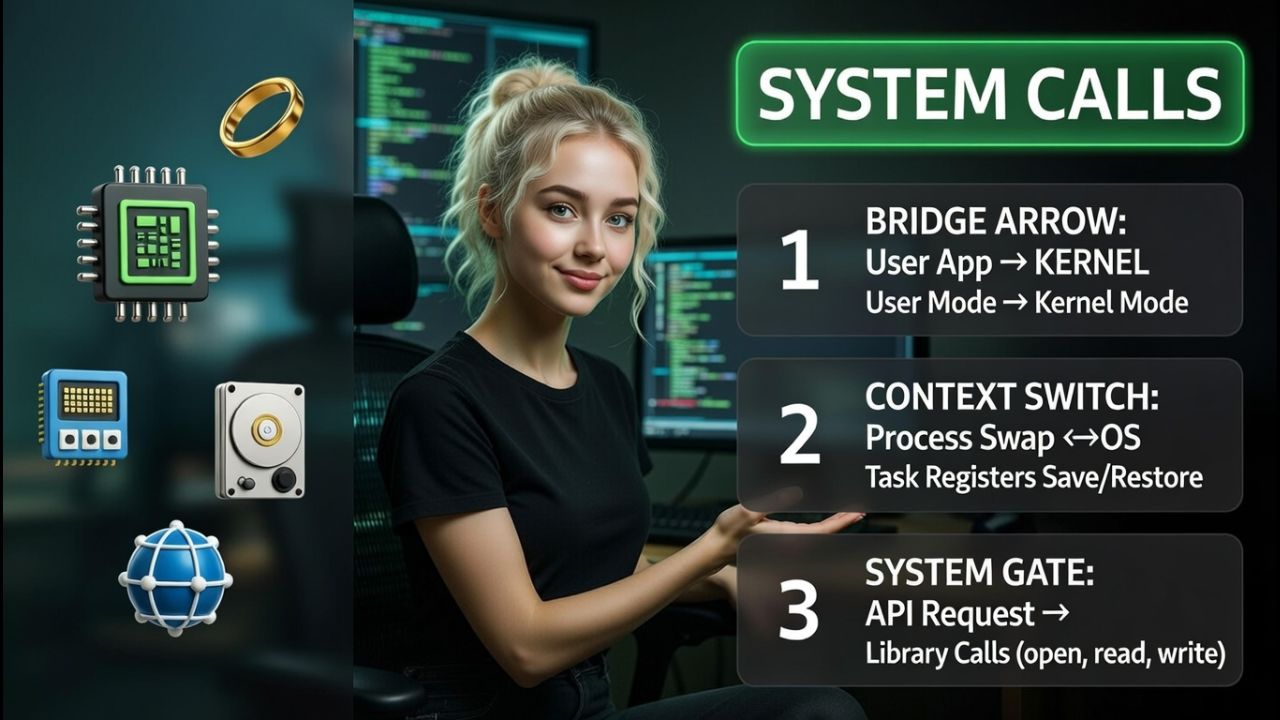
Системный вызов (syscall) — это Функциональный интерфейс, передающий управление от приложения (пользовательский режим) к ядру (режим ядра) для доступа к защищенным ресурсам: CPUпамять, хранилище и устройства.
Пользовательские приложения не могут напрямую взаимодействовать с оборудованием; они должны обращаться к ядру через системные вызовы, что обеспечивает стабильность, безопасность и контроль над ресурсами.
Как работают системные вызовы: пошаговое руководство
Хотя ваш код вызывает функцию высокого уровня, например, open() or read()Фактический системный вызов происходит посредством тщательно продуманного механизма. manageПуть d. Вот упрощенная схема:
- Приложение вызывает функцию стандартной библиотеки (например, из библиотеки glibc).
open(в Linux или Win32 API на Windows). - Библиотека готовит аргументы и прибегает к специальному методу. CPU инструкция (например)
syscallorint 0x80(на x86) для перехвата в ядре. - CPU переключается из пользовательского режима в режим ядра и переходит к обработчику системных вызовов.
- Ядро проверяет права доступа, копирует параметры из пользовательского пространства и выполняет запрошенную операцию (например, чтение с диска).
- Результаты и код возврата копируются обратно; CPU переключается в пользовательский режим, и выполнение возвращается к вашей программе.
Инструкция «ловушки» и переключение режима делают системные вызовы более затратными, чем обычный вызов функции, который никогда не выходит из пользовательского режима. Но при этом обеспечивается безопасность и экономия ресурсов. manageМужчины стоят своих денег.
Типы системных вызовов в операционной системе
В большинстве операционных систем системные вызовы группируются по их назначению. В системах типа Unix (Linux, macOS, BSD) категории обычно включают:
1) Управление процессами
- Создать/выполнить:
fork(),vfork(),execve() - Прекратить:
exit(),_exit() - Сигналы:
kill(),sigaction() - Подождите:
wait(),waitpid()
2) Ввод-вывод файлов и каталогов
- Открыто закрыто:
open(),close() - Чтение/запись:
read(),write(),pread(),pwrite() - Метаданные:
stat(),fstat(),lstat(),chmod(),chown() - Справочники: MkDir(), rmdir(), rename(), unlink()
3) Управление устройствами
ioctl()для операций, специфичных для устройстваmount(),umount()
4) Управление памятью
mmap(),munmap()для отображения памятиbrk(),sbrk()(рост устаревшей кучи)mprotect()изменить права доступа к памяти
5) Межпроцессное взаимодействие (IPC) и сети
- Трубы/очереди:
pipe()Очереди сообщений POSIX - Общая память/семафоры:
shmget(),semop()POSIXshm_open() - Розетки:
socket(),bind(),connect(),accept(),send(),recv(),sendfile()
6) Информация и время
getpid(),getuid(),getgid()gettimeofday(),clock_gettime()uname()для получения информации о системе
Системный вызов против вызова функции против API
- Вызов функции: Обычный вызов внутри вашей программы или библиотеки; остается в пользовательском режиме; очень быстрый; не требует участия ядра.
- Системный вызов: Проникает в ядро; обеспечивает безопасный доступ Обращение к аппаратным/операционным службам; медленнее, чем вызов функции, из-за переключения контекста.
- API: Интерфейс более высокого уровня, который может инкапсулировать один или несколько системных вызовов (например, стандартная библиотека C, Win32). Вы часто вызываете API; он выполняет или предотвращает системный вызов в зависимости от состояния и кэширования.
Пример: призвание printf() Может буферизовать вывод в пользовательском пространстве. Вызов происходит только после очистки буфера. write(), что представляет собой фактический системный вызов, достигающий ядра.
Практические примеры (Linux)
Вот минимальная программа на языке C, использующая системные вызовы для ввода-вывода файлов. Она открывает файл, записывает текст и считывает его обратно. Это демонстрирует... open, write, lseek и read на уровне системных вызовов.
#include <fcntl.h>
#include <unistd.h>
#include <string.h>
#include <errno.h>
#include <stdio.h>

int main(void) {
    int fd = open("demo.txt", O_CREAT | O_RDWR, 0644);
    if (fd < 0) { perror("open"); return 1; }

    const char *msg = "Hello, syscall world!n";
    ssize_t n = write(fd, msg, strlen(msg));
    if (n < 0) { perror("write"); return 1; }

    if (lseek(fd, 0, SEEK_SET) < 0) { perror("lseek"); return 1; }

    char buf[128] = {0};
    n = read(fd, buf, sizeof(buf)-1);
    if (n < 0) { perror("read"); return 1; }

    printf("Read back: %s", buf);
    close(fd);
    return 0;
}
Вы можете наблюдать за системными вызовами с помощью strace (Linux) чтобы увидеть, что программа делает на самом деле во время выполнения:
# Compile and run with syscall tracing
gcc -O2 demo.c -o demo && strace -o trace.log ./demo
# View the trace
sed -n '1,60p' trace.log
В macOS используйте dtruss or sudo fs_usageВ системах BSD/Illumos используйте trussВ Windows используйте Process Monitor (ProcMon) от Sysinternals.
Производительность, безопасность и надежность
Советы по производительности
- Пакетная обработка и буферизация: Сократите количество системных вызовов. Используйте буферизацию для записи; читайте большими блоками.
- Используйте правильные примитивы: предпочитать
sendfile()для копирования файлов в сокет; используйтеreadv()/writev()для сбора/рассеивания ввода-вывода; использоватьepoll/kqueueдля множества розеток. - Избегайте ненужных запросов метаданных: Результаты кэширования
stat()если возможно. - По возможности не копировать: Ввод-вывод, отображаемый в память (
mmap()) может создавать копии для больших последовательных прочтений.
Соображения безопасности
- Наименьшие привилегии: По возможности, процессы следует запускать от имени пользователя без прав root; используйте возможности Linux.
CAP_NET_BIND_SERVICE(и т. д.) вместо полного корня. - Фильтрация системных вызовов:
seccompВ Linux можно ограничить использование системных вызовов процессом, что уменьшает поверхность атаки. - Фреймворки MAC: Профили SELinux или AppArmor дополнительно ограничивают доступ процесса к определенным файлам и устройствам.
- Проверка входных данных: Ядро выполняет проверку, но ваше приложение тоже должно это делать: проверять пути, размеры и предоставленные пользователем данные.
Надежность и обработка ошибок
- Тщательно проверяйте возвращаемые значения; большинство системных вызовов возвращают значение.
-1при ошибке и установитьerrno(EACCES,ENOENT,EINTRИ т.д.). - Обработка частичного ввода-вывода:
read()иwrite()может быть передано меньше байтов, чем запрошено. - Будьте устойчивы к
EINTR: Перезапускайте системные вызовы или используйте флаги, позволяющие избежать прерывания, если таковые имеются.
Системные вызовы между операционными системами
- Linux: Богатый набор системных вызовов, аналогичный POSIX; стабильный ABI для glibc; такие инструменты, как
strace,perf,seccomp,eBPF. - Windows: Приложения обычно используют API Win32; фактические системные вызовы NT отличаются и официально не задокументированы как стабильный интерфейс.
- macOS/BSD: Подобно семантике Unix, системные вызовы стабильны, но часто доступны через обертки libc; инструменты включают в себя
dtruss,ktrace.
Совет по переносимости: ориентируйтесь на стандартные API (POSIX в Unix-подобных ОС, Win32 в Windows), а не на прямые системные вызовы. Ваш код будет более переносимым и удобным для сопровождения.
Реальные примеры использования хостинга и облачных технологий.
- Веб-серверы: Интенсивное использование
accept(),epoll()/kqueue(),sendfile()для эффективного обслуживания статических файлов. - Базы данных: Осторожный
fsync()/fdatasync()использование для обеспечения долговечности;mmap()для кэширования страниц. - Контейнеры: Пространства имен и cgroups в Linux используют системные вызовы для изоляции процессов; такие инструменты, как Docker или containerd, управляют ими.
- Наблюдаемость:
straceСобытия eBPF и perf помогают выявлять медленные системные вызовы, проблемы с правами доступа и неожиданные пути ввода-вывода.
At YouStableМы оптимизируем хостинговые системы с помощью настройки с учетом ядра, интеллектуальных стратегий ввода-вывода и мониторинга. Независимо от того, используете ли вы WordPress или собственные приложения, производительность часто сводится к выбору правильных системных вызовов и снижению накладных расходов в масштабе.
Как анализировать системные вызовы и извлекать из них уроки
- Linux:
strace -f -tt -T -o trace.log <cmd>для определения времени;ltraceдля обращений в библиотеку; инструменты eBPF (bcc,bpftrace) для расширенного отслеживания. - MacOS:
sudo dtruss -f <cmd>orsudo fs_usageдля отслеживания активности файловой системы. - Windows: Process Monitor (ProcMon) для просмотра файлов, реестра и сети; Windows Performance Recorder для более подробного анализа.
Наконечник: Начните с отслеживания пути отдельного запроса (например, загрузки страницы WordPress). Выявите избыточные запросы. stat(), маленький read() вызовов или повторных открытий. Кэширование и пакетная обработка могут значительно сократить общее количество системных вызовов.
Контрольный список лучших практик
- По возможности используйте высокоуровневые API; переходите к прямым системным вызовам только для критически важных с точки зрения производительности процессов.
- Минимизируйте количество системных вызовов за счет буферизации и пакетной обработки.
- Для большого количества соединений предпочтительнее использовать асинхронный или событийно-ориентированный ввод-вывод.
- Усильте защиту с помощью принципов минимальных привилегий, фильтрации системных вызовов и политик MAC.
- Инструмент с
straceИспользуйте /eBPF/ProcMon для проверки поведения под нагрузкой.
Часто задаваемые вопросы (FAQ)
Что такое системный вызов, приведём простой пример?
Системный вызов — это способ, которым программа запрашивает услугу у ядра операционной системы. Пример: read(fd, buf, nbytes) Эта функция запрашивает у ядра копирование данных из файлового дескриптора в ваш буфер. В случае успеха она возвращает количество прочитанных байтов; в случае ошибки — возвращает -1 и устанавливает errno.
Чем системный вызов отличается от вызова функции?
Вызов функции выполняется полностью в пользовательском режиме и очень быстр. Системный вызов переключается в режим ядра с помощью специального механизма. CPU Эта инструкция выполняется медленнее, но необходима для доступа к защищенным ресурсам, таким как файлы, сокеты и устройства.
Почему системные вызовы выполняются относительно медленно?
Они требуют переключения режимов, проверки параметров, потенциального переключения контекста и взаимодействия с аппаратными или подсистемами ядра. Каждый шаг добавляет накладные расходы. Это можно уменьшить, объединяя операции в пакеты, используя векторизованный ввод-вывод или применяя методы нулевого копирования.
Одинаковы ли системные вызовы в Linux, Windows и macOS?
Нет. Каждая ОС имеет свои собственные номера системных вызовов и семантику. Для написания переносимых приложений используйте стандартизированные API (POSIX в системах типа Unix, Win32 в Windows), а не прямые системные вызовы, специфичные для платформы.
Как я могу получить список или отследить системные вызовы в своей системе?
В Linux используйте strace отслеживать и ausyscall --dump Чтобы вывести номера по архитектуре. В macOS используйте dtrussВ Windows используйте Process Monitor для наблюдения за операциями с файлами, реестром и сетью, доступными через системные вызовы.
Заключение
Системные вызовы в операционной системе образуют надежный мост между приложениями и оборудованием. Овладение ими улучшает оптимизацию производительности, отладку и повышение уровня безопасности.
Если вам нужен хостинг, который учитывает ограничения ядра и использует его сильные стороны, YouStableоптимизированные серверы и managed Среды WordPress изначально создаются с учетом лучших практик обработки системных вызовов.