

Der sicherste Cloud-Speicheranbieter bietet geprüfte, durchgängige (Zero-Knowledge-)Verschlüsselung, starke Authentifizierung und robuste Datenverwaltung. Zu den führenden Anbietern zählen heute Proton Drive, Tresorit und Sync.com, die alle Datenschutz von Anfang an priorisieren.
Die „sicherste“ Option hängt von Ihrem Bedrohungsmodell, Ihren Compliance-Anforderungen, den Kollaborationsfunktionen und dem rechtmäßigen Speicherort Ihrer Daten ab.
Bei der Wahl des sichersten Cloud-Speicheranbieters geht es nicht um Markenbekanntheit, sondern um überprüfbare Verschlüsselungsmodelle, transparente Sicherheitspraktiken und Kontrollmechanismen, die zu Ihrer Arbeitsweise passen.
In diesem Leitfaden vergleiche ich die führenden Anbieter datenschutzorientierter Lösungen, zeige Ihnen praktische Schritte zur Absicherung Ihrer IT-Systeme und helfe Ihnen bei der Entscheidung, welcher Dienst Ihre Sicherheits- und Compliance-Anforderungen am besten erfüllt.
Was bedeutet „höchste Sicherheit“ im Zusammenhang mit Cloud-Speicherung wirklich?
Sicherheit ist immer relativ zu den jeweiligen Risiken. Ein Journalist, der Bedrohungen auf staatlicher Ebene ausgesetzt ist, benötigt andere Zusicherungen als eine kleine Agentur, die die DSGVO einhalten muss.
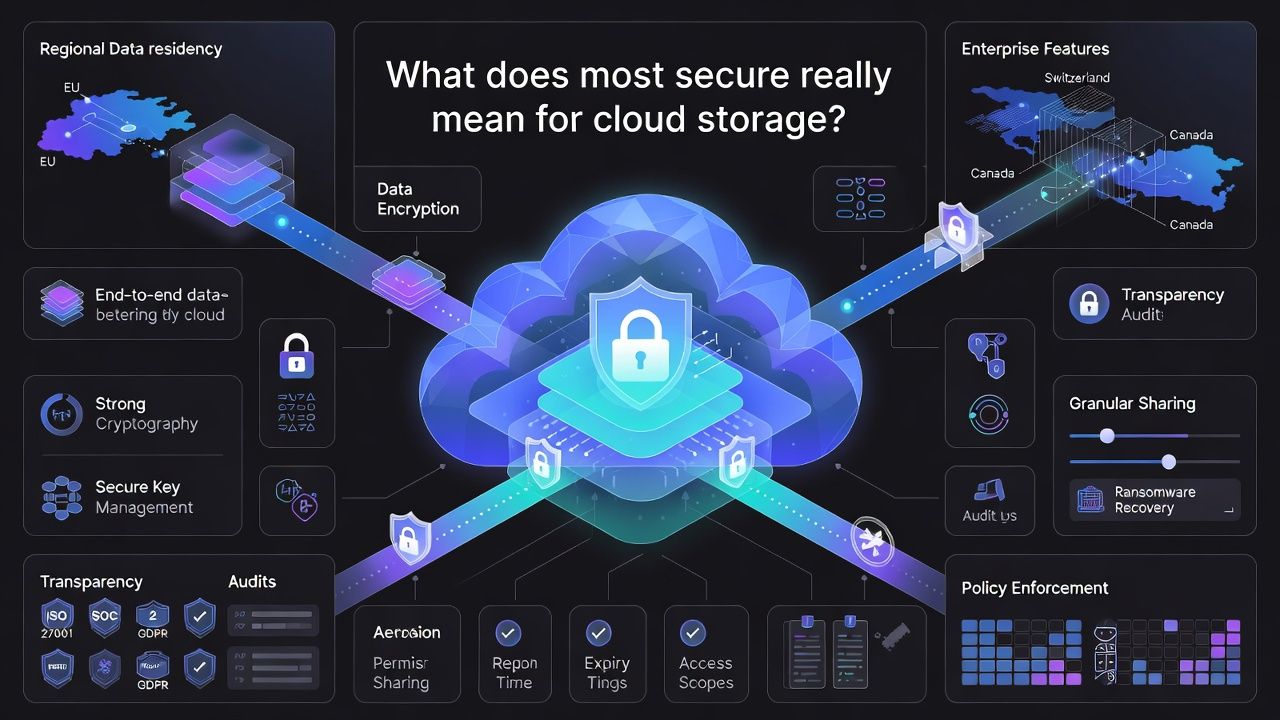
Nutzen Sie diese Checkliste, um zu definieren, was „höchste Sicherheit“ für Sie bedeutet.
Unabdingbare Sicherheitsvorkehrungen
- Ende-zu-Ende-Verschlüsselung (E2EE) mit Zero-Knowledge-Schlüsseln: Die Dateien sind auf Ihrem Gerät verschlüsselt und der Anbieter kann sie nicht entschlüsseln.
- Starke Kryptowährung: AES 256 für ruhende Daten, modernes TLS mit Perfect Forward Secrecy während der Übertragung und authentifizierte Verschlüsselung (z. B. AES GCM oder ChaCha20-Poly1305).
- Sicherheitsschlüssel management: Schlüssel, die aus Ihrer Passphrase abgeleitet und mit speicherfesten KDFs (z. B. Argon2) geschützt sind.
- Konto Sicherheit: Passkeys oder 2FA (TOTP oder Hardware-Schlüssel), Gerät/Sitzung management und verdächtige Anmeldewarnungen.
- Transparenz: Öffentliche Sicherheitsdokumentation, regelmäßige Tests oder Audits durch Dritte und eine Erfolgsbilanz bei der schnellen Behebung von Problemen.
- Granulare Freigabe: Verlinken Sie Passwörter, Ablaufdaten, Downloadlimits und Leseberechtigungen, die dennoch die Ende-zu-Ende-Verschlüsselung gewährleisten.
Wünschenswert sind die Enterprise- und Compliance-Funktionen.
- Regionale Datenresidenz und rechtlicher Schutz (z. B. EU/EWR, Schweiz, Kanada).
- Konformitätszuordnungen: ISO/IEC 27001, SOC 2, GDPR-Unterstützung, HIPAA-konforme Funktionen (BAA für Szenarien im Gesundheitswesen).
- Admin-Steuerelemente: SAML/SCIM, Geräterichtlinien, DLP, Legal Hold, Audit-Trails und Ransomware-Wiederherstellung.
- Open-Source-Clients, reproduzierbare Builds und Bug-Bounty-Programme.
Kurzurteil: Die besten Anbieter für sicheren Cloud-Speicher
Basierend auf Verschlüsselungsdesign, Datenschutz und praktischen Funktionen stellen wir Ihnen hier herausragende Optionen für unterschiedliche Bedürfnisse vor:
- Bestes Gesamtverhältnis zwischen Datenschutz und Benutzerfreundlichkeit: Proton Drive (Schweizer End-to-End-Lösung mit wachsenden Kollaborationsfunktionen).
- Ideal für regulierte Teams und detaillierte administrative Kontrollmöglichkeiten: Tresorit (ausgereifte E2EE-Sharing- und Unternehmensführungslösung).
- Ideal für Familien und Kleine und mittlere Unternehmen mit kleinem Budget: Sync.com (Zero-Knowledge-Speicherung mit einfacher Freigabesteuerung).
- Optimal für die Ende-zu-Ende-Verschlüsselung eines einzelnen Ordners: pCloud + Crypto-Add-on (Schweizer Gerichtsbarkeit; Ende-zu-Ende-Verschlüsselung für bestimmte Ordner).
- Ideal für großzügigen Speicherplatz und sichere Verbindungen: MEGA (E2EE standardmäßig; starke Sharing-Funktionen).
- Am besten geeignet für sichere Datensicherung (nicht für die vollständige Synchronisierung des Laufwerks): SpiderOak ONE Backup (Zero-Knowledge-Backup mit Versionierung).
Gängige Speicherdienste wie Google Drive, Microsoft OneDrive und iCloud verwenden zwar eine starke serverseitige Verschlüsselung, bieten aber standardmäßig keine Zero-Knowledge-Verschlüsselung. Sie können dennoch eine hervorragende Sicherheit erreichen, indem Sie clientseitige Verschlüsselung hinzufügen (siehe Abschnitt „Härtung“ weiter unten).
Detaillierte Anbieteranalyse
1. Proton Drive – Schweizer Zero-Knowledge-Speicher
Das in der Schweiz ansässige Unternehmen Proton Drive verfolgt einen datenschutzorientierten Ansatz und bietet Ende-zu-Ende-Verschlüsselung für die Dateispeicherung und -freigabe in Web- und Mobilanwendungen. Es integriert sich nahtlos in das Proton-Ökosystem (Mail, Kalender, VPN) und gewährleistet so einen durchgängigen Datenschutz.
- Vorteile: Standardmäßige Ende-zu-Ende-Verschlüsselung; starke Verbindungskontrollen; Schweizer Gerichtsbarkeit; Unterstützung von Passkey/2FA; hohe Produktentwicklungsgeschwindigkeit; ausgeprägte Datenschutzkultur.
- Nachteile: Desktop-Laufwerk/Synchronisierung ist im Vergleich zu etablierten Wettbewerbern noch in der Entwicklung; bietet weniger Funktionen für Unternehmensadministratoren als Tresorit.
- Bestens geeignet für: Einzelpersonen, Kreative und kleine Teams, die Zero Knowledge und Datenschutz priorisieren.
2. Tresorit – Verschlüsselte Cloud für Unternehmen mit Kontrolle
Tresorit ist ein Pionier im Bereich der durchgängig verschlüsselten Zusammenarbeit für Unternehmen. Die „Tresors“ (sichere Ordner) bieten differenzierte Berechtigungen, starke Verknüpfungsoptionen und eine Administration auf Enterprise-Niveau.
- Vorteile: Ausgereifte Ende-zu-Ende-Verschlüsselung; Administrationskonsole; SSO/SCIM; Optionen für den Datenspeicherort; Ressourcen zur Einhaltung von Vorschriften.
- Nachteile: Premiumpreise; Lernaufwand für technisch nicht versierte Nutzer.
- Bestens geeignet für: Kleine und mittlere Unternehmen sowie Großunternehmen, die Governance mit E2EE benötigen.
3. Sync.com – Kostengünstiger Cloud-Speicher ohne Vorkenntnisse
Sync.com bietet Zero-Knowledge-Speicherung und unkomplizierte Freigabe zu attraktiven Preisen. Dank seiner Einfachheit ist es besonders bei Familien, Freiberuflern und kleinen Teams beliebt.
- Vorteile: Zero-Know-how standardmäßig; einfacher Linkschutz; günstige Tarife; Versionierung und Wiederherstellung.
- Nachteile: Weniger unternehmensweite Kontrollmöglichkeiten; die Leistung kann bei sehr großen Bibliotheken variieren.
- Bestens geeignet für: Einzelpersonen und kleine Teams, die Wert auf hohe Vertraulichkeit bei minimaler Komplexität legen.
4. pCloud – Flexibler Speicher mit Krypto-Option
pCloud speichert Daten in EU/US-Regionen unter Schweizer Unternehmensaufsicht. Mit dem kostenpflichtigen Add-on „Crypto“ erhalten Sie clientseitige Verschlüsselung für bestimmte Ordner, während unverschlüsselte Bereiche für die Zusammenarbeit erhalten bleiben.
- Vorteile: Flexible Einrichtung; lebenslange Abonnements; selektive Ende-zu-Ende-Verschlüsselung; medienfreundliche Funktionen.
- Nachteile: Die vollständige Ende-zu-Ende-Verschlüsselung des Kontos ist nicht standardmäßig aktiviert; Kryptowährungen verursachen zusätzliche Kosten.
- Bestens geeignet für: Nutzer, die eine Mischung aus verschlüsselten Tresoren und Standard-Kollaborationsordnern benötigen.
5. MEGA – Verschlüsselte Cloud mit großem Speicherplatz
MEGA bietet standardmäßig Ende-zu-Ende-Verschlüsselung und großzügige Speicherkapazitäten. Der Anbieter ist bekannt für seine zuverlässigen Verbindungskontrollen und plattformübergreifenden Clients. Wie bei jedem Anbieter sollten Sie die Sicherheitsdokumentation sorgfältig prüfen und Ihre Wiederherstellungsschlüssel sicher aufbewahren.
- Vorteile: Standardmäßige Ende-zu-Ende-Verschlüsselung; umfangreiche Sharing-Funktionen; große Speicheroptionen.
- Nachteile: Einige fortschrittliche Unternehmenssteuerungsfunktionen sind im Vergleich zu dedizierten Geschäftsplattformen eingeschränkt.
- Bestens geeignet für: Power-User und Teams, die viel Speicherplatz mit E2EE benötigen.
6. SpiderOak.ONE – Zero-Knowledge-sichere Datensicherung
SpiderOak konzentriert sich auf sichere, wissensbasierte Datensicherung und Versionsverwaltung anstatt auf die Zusammenarbeit auf ganzen Festplatten. Wenn Schutz vor Ransomware und langfristige Datenspeicherung für Sie Priorität haben, ist SpiderOak eine hervorragende Lösung.
- Vorteile: Zero-Knowledge-Backup; umfassende Versionierung; Multiplattform.
- Nachteile: Kein typisches Laufwerk für die Echtzeit-Zusammenarbeit; die Benutzeroberfläche ist auf Backup-Workflows ausgerichtet.
- Bestens geeignet für: Einzelpersonen und Organisationen, die unveränderlichen Backups und der Wiederherstellung Priorität einräumen.
Gängige Laufwerke mit clientseitiger Verschlüsselung
Google Drive, OneDrive und iCloud nutzen zwar eine starke serverseitige Verschlüsselung, speichern aber Schlüssel für verschiedene Konto- und Kollaborationsfunktionen. Sie können zusätzlichen Zero-Knowledge-Schutz schaffen, indem Sie Dateien vor dem Hochladen mit Tools wie Cryptomator, Boxcryptor oder rclone crypt verschlüsseln. So profitieren Sie von den meisten Vorteilen datenschutzorientierter Laufwerke und behalten gleichzeitig die gewohnte Benutzeroberfläche.
Checkliste für Sicherheit und Compliance zum Vergleich von Anbietern
- Verschlüsselungsmodell: Ende-zu-Ende-Verschlüsselung/Zero-Knowledge-Verschlüsselung über verschiedene Geräte hinweg und deren gemeinsame Nutzung?
- Authentifizierung: Passkeys, TOTP, Hardware-Schlüssel, Gerätegenehmigungen?
- Freigabesteuerung: Passwörter, Ablaufdaten, Zugriffsprotokolle, Nur-Anzeige-Modus, Wasserzeichen?
- Datenspeicherort: EU/EWR, Schweiz, Kanada oder andere Regionen mit strengen Datenschutzgesetzen?
- Haltung zur Einhaltung der Vorschriften: ISO 27001, SOC 2, GDPR-Tools, HIPAA-Funktionen, wo erforderlich?
- Elastizität: Versionierung, Wiederherstellung nach Ransomware-Angriffen, unveränderliche Snapshots, getestet katastrophale Erholung?
- Transparenz: Dokumente zur öffentlichen Sicherheit, verantwortungsvolle Offenlegung, Tests durch Dritte?
So härten Sie Ihren Cloud-Speicher heute ab
- Verwenden Sie eine sichere Passphrase und aktivieren Sie Passkeys oder 2FA. Authentifizierungs-Apps oder Sicherheitsschlüssel per SMS.
- Um echtes Zero-Knowledge zu gewährleisten, sollten Sie Ihre Daten vor dem Upload verschlüsseln. Tools wie Cryptomator oder rclones „crypt“ ermöglichen Ihnen die clientseitige Kontrolle.
- Sensible Daten sollten in separate, verschlüsselte Ordner oder Tresore mit individuellen Passwörtern ausgelagert werden.
- Teilen während des Lockdowns: Linkpasswörter, Ablaufdaten und Downloadlimits festlegen; Zugriffsprotokolle regelmäßig überprüfen.
- Aktivieren Sie die Versionsverwaltung und testen Sie die Wiederherstellung vierteljährlich, um versehentlichem Löschen und Ransomware-Angriffen entgegenzuwirken.
- Bewahren Sie Offline-Kopien der Wiederherstellungsschlüssel an einem separaten Ort auf.
# Example: client-side encryption with rclone "crypt" over an S3/B2 backend
# 1) Configure your remote (e.g., Backblaze B2 as "b2remote")
rclone config

# 2) Create a crypt wrapper over a folder on that remote
rclone config create securevault crypt remote b2remote:team-archive
  filename-encryption standard
  directory-name-encryption true
  password-command "pass show vault/password"
  password2-command "pass show vault/salt"

# 3) Sync a local folder to the encrypted remote
rclone sync ~/Documents/Finance securevault:finance --fast-list --checksum --progress

# Result: Files are encrypted locally before upload, and the provider cannot read contents or filenames.
Häufig gestellte Fragen
Welcher Cloud-Speicher bietet wirklich Zero-Knowledge-Speicher?
Anbieter wie Proton Drive, Tresorit, Sync.com und MEGA setzen auf Ende-zu-Ende-Verschlüsselung, sodass nur Sie die Schlüssel besitzen. pCloud bietet Zero-Knowledge-Verschlüsselung für Ordner, die durch das Crypto-Add-on geschützt sind. Prüfen Sie immer den Umfang der Verschlüsselung: Manche Dienste verschlüsseln alles, andere nur bestimmte Ordner oder Verknüpfungen.
Ist Google Drive sicher und kann ich es auf Zero Knowledge umstellen?
Google Drive verwendet eine starke Verschlüsselung, speichert die Schlüssel aber serverseitig. Um vollständige Datensicherheit zu gewährleisten, verschlüsseln Sie Ihre Dateien vor dem Hochladen mit Tools wie Cryptomator oder rclone crypt. Sie behalten die Schlüssel, Google speichert nur den verschlüsselten Text, und Sie profitieren weiterhin von den Vorteilen des Drive-Ökosystems.
Sind Schweizer oder EU-Anbieter standardmäßig sicherer?
Die Gerichtsbarkeit beeinflusst den Rechtsschutz und die Regeln für den Datenzugriff. Die Schweiz und die EU bieten im Allgemeinen starke Datenschutzrahmen. Entscheidender ist jedoch das Verschlüsselungsmodell: Ein Zero-Knowledge-Design mit solider technischer Umsetzung ist in der Regel wichtiger als die Gerichtsbarkeit allein.
Worin besteht der Unterschied zwischen Ende-zu-Ende-Verschlüsselung und serverseitiger Verschlüsselung?
Bei Ende-zu-Ende-Verschlüsselung werden die Daten auf Ihrem Gerät verschlüsselt und können vom Anbieter nicht entschlüsselt werden. Bei serverseitiger Verschlüsselung werden die Daten im Ruhezustand in der Cloud des Anbieters verschlüsselt, der Anbieter kontrolliert jedoch die Schlüssel für Funktionen wie Web-Vorschauen und die Suche.
Wie kann ich sicher zwischen Cloud-Anbietern migrieren?
Exportieren und überprüfen Sie zunächst Ihre Daten. Wenn Sie zu einem Anbieter wechseln, der kein Zero-Knowledge-Protokoll verwendet, verschlüsseln Sie die Daten lokal, bevor Sie sie hochladen. Übertragen Sie die Daten per TLS mit einem vertrauenswürdigen Client (z. B. rclone oder einer Synchronisierungs-App Ihres Anbieters), überprüfen Sie die Prüfsummen und lassen Sie Ihr altes Konto aktiv, bis Sie Versionen und Berechtigungen bestätigt haben.
Fazit
Wenn Datenschutz und moderne Benutzerfreundlichkeit für Sie oberste Priorität haben , sind Proton Drive, Tresorit und Sync.com hervorragende Zero-Knowledge-Lösungen. Für gemischte Arbeitsabläufe eignen sich pCloud mit Crypto oder MEGA gut.
Wenn Sie unbedingt im Google-/Microsoft-Ökosystem bleiben müssen, fügen Sie clientseitige Verschlüsselung hinzu. Und für maximale Kontrolle sollten Sie eine selbstgehostete Lösung auf einem sicheren Server in Betracht ziehen. YouStable Cloud-Server.










