

Die 3-2-1-Backup-Regel ist eine bewährte Datensicherungsstrategie: Erstellen Sie drei vollständige Kopien Ihrer Daten, speichern Sie diese auf zwei verschiedenen Speichermedien und bewahren Sie eine Kopie extern auf. Dieser mehrstufige Ansatz reduziert die Anzahl potenzieller Fehlerquellen, schützt vor Ransomware und Datenverlusten und verbessert die Zuverlässigkeit der Datenwiederherstellung. Er ist einfach, herstellerunabhängig und für Privatanwender, Unternehmen und Cloud-Workloads gleichermaßen geeignet. Daher ist er die am weitesten verbreitete und empfohlene Backup-Grundlage in IT und Cybersicherheit.
Datenverlust ist nie geplant, aber vorhersehbar. Festplatten fallen aus, menschliche Fehler passieren, Ransomware verbreitet sich und Cloud-Konten können kompromittiert werden. Die 3-2-1-Backup-Regel bietet Ihnen eine systematische Methode, um Ausfälle vorherzusehen und dennoch schnell wiederherzustellen. In diesem Leitfaden erfahren Sie, was die 3-2-1-Regel bedeutet, warum sie funktioniert, wie Sie sie lokal und in der Cloud implementieren und welche modernen Varianten Ihre Daten vor den heutigen Bedrohungen schützen.
Was besagt die 3-2-1-Backup-Regel?
Drei Kopien schützen vor Geräteausfällen und Benutzerfehlern, ohne die Wiederherstellung zu verkomplizieren. Zwei verschiedene Medientypen vermeiden korrelierte Risiken, und eine externe Kopie minimiert die Folgen von Datenverlusten.
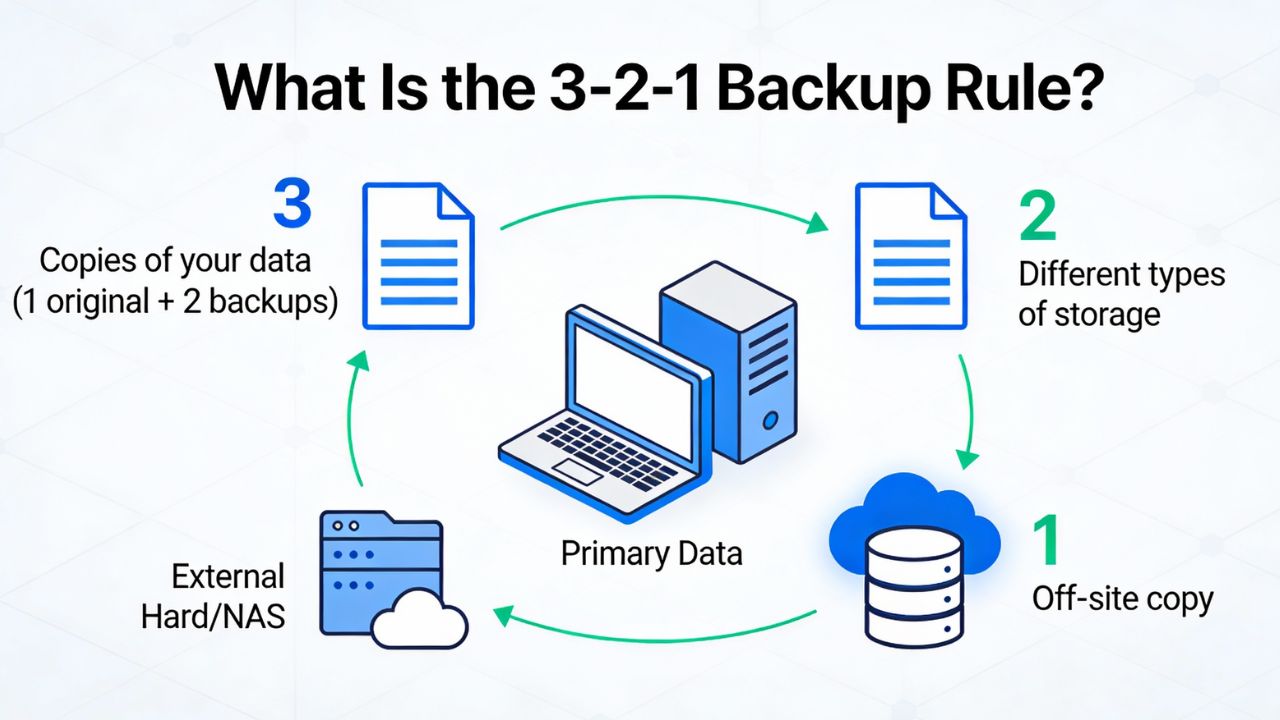
Die 3-2-1-Backup-Regel basiert im Kern auf Redundanz und Diversifizierung. „Drei Kopien“ bedeutet, dass Ihre Produktionsdaten und mindestens zwei zusätzliche Backups gesichert werden. „Zwei Speichermedien“ bedeutet, dass diese Backups auf unterschiedlichen Speichertechnologien (z. B. lokalem NAS und Cloud- Objektspeicher) gespeichert werden sollten, um einen gemeinsamen Ausfall zu vermeiden. „Eine externe Sicherung“ stellt sicher, dass eine Kopie sicher bleibt, falls Ihr primärer Standort durch Feuer, Überschwemmung, Diebstahl oder lokale Ransomware-Attacken beeinträchtigt wird.
Aufschlüsselung jedes einzelnen Elements
Drei Kopien sind die minimale Redundanz, die einen fehlerhaften Backup-Fehler toleriert, ohne den Schutz zu beeinträchtigen. Sollte Ihr letztes Backup beschädigt oder unvollständig sein, bleibt das zweite Backup nutzbar. Die Verwendung mehrerer Wiederherstellungspunkte unterstützt zudem die Wiederherstellung nach logischen Beschädigungen (wie versehentlichem Massenlöschen) durch Zurücksetzen auf einen früheren Zustand.
Zwei Medientypen begrenzen das systemische Risiko. Beispiele hierfür sind interne SSDs in Kombination mit externen HDDs, ein lokales NAS mit LTO-Bandlaufwerk oder lokaler Blockspeicher in Kombination mit S3-kompatiblem Objektspeicher. Ziel ist es, Abhängigkeiten von einzelnen Anbietern, Dateisystemen oder Protokollen zu vermeiden, die bei allen Kopien auf dieselbe Weise zu Fehlern führen könnten.
Eine externe Kopie schützt vor unternehmensweiten Vorfällen. Dies können geografisch getrennte Rechenzentren, Cloud-Regionen oder physisch extern gelagerte Bänder sein. Im Cloud-Zeitalter bedeutet „extern“ üblicherweise ein anderes Provider-Konto und eine andere Region, idealerweise mit aktivierter Unveränderlichkeit.
Warum die 3-2-1-Regel wichtig ist
Moderne Bedrohungen nutzen Zentralisierung und Bequemlichkeit aus; Datensicherungen stellen Gleichgewicht und Kontrolle wieder her.
Die 3-2-1-Regel reduziert Ausfallzeiten, begrenzt finanzielle Verluste und stärkt die Widerstandsfähigkeit der Cybersicherheit.
Aus betrieblicher Sicht senkt die 3-2-1-Regel Ihr Risiko in verschiedenen Fehlerbereichen. Hardware fällt aus. Benutzer löschen Daten. Softwarefehler verursachen Datenbeschädigung. Angreifer verschlüsseln Daten. Naturkatastrophen zerstören Geräte. Durch die Diversifizierung von Kopien und Standorten minimieren Sie diese Risiken und stellen sicher, dass stets ein funktionierender Wiederherstellungspfad vorhanden ist. Dies ist grundlegend für die Geschäftskontinuität und die Planung der Notfallwiederherstellung.
Wichtigste messbare Vorteile
Reduziertes Wiederherstellungszeitziel (RTO): Mit einer lokalen Datensicherung auf schnellen Speichermedien können Sie Daten bei häufigen Vorfällen schnell wiederherstellen, während eine langsamere externe Kopie vor Katastrophen auf Standortebene schützt. Dieses Gleichgewicht optimiert Kosten und Leistung.
Verbesserte Wiederherstellungspunktvorgabe (RPO): Mehrere Kopien und Aufbewahrungspunkte helfen Ihnen, den Zustand vor einem Vorfall so genau wie möglich wiederherzustellen und so Datenverlust und -nachbearbeitung zu minimieren. Inkrementelle Sicherungspläne können die RPO auf Minuten reduzieren.
Widerstandsfähigkeit gegen Ransomware: Gelangt Schadsoftware in Produktionsumgebungen und lokale Speichersysteme, unterbricht ein externes – und idealerweise unveränderliches – Backup die Angriffskette. Dies ist Ihre letzte Verteidigungslinie, wenn Endpunkt- und Netzwerkkontrollen versagen.
Einhaltung von Vorschriften: Rahmenwerke wie ISO 27001, SOC 2, HIPAA und DSGVO setzen angemessene Datensicherungen, externe Kopien, Verschlüsselung und getestete Wiederherstellungsprozesse voraus. Die 3-2-1-Methode ist ein praktischer und nachvollziehbarer Weg, diese Anforderungen zu erfüllen.
Wie die 3-2-1-Methode in der Praxis funktioniert
Beginnen Sie mit den kritischen Daten, definieren Sie RPO/RTO und ordnen Sie Quellen Speicher und Zeitplänen zu.
Nutzen Sie ein schnelles lokales Backup für maximale Geschwindigkeit, eine externe Kopie für maximale Ausfallsicherheit und überprüfen Sie die Wiederherstellung.
Die Implementierung beginnt mit einer einfachen Bestandsaufnahme. Dabei werden Datensätze (Datenbanken, VMs, Dateifreigaben, SaaS-Exporte, WordPress-Websites) identifiziert , ihre Kritikalität klassifiziert und akzeptable RPO/RTO-Werte pro Workload definiert. Anschließend werden die passenden Tools und Speicherlösungen ausgewählt. In den meisten kleinen und mittelständischen Unternehmen ergibt sich daraus ein hybrider Ansatz: ein lokales Backup auf einem NAS für schnelle Wiederherstellungen und eine Cloud-Kopie für den externen Schutz.
Beispiel: WordPress- und Kleinunternehmens-Websites
Für eine WordPress-Website sollten Sie drei Kopien aufbewahren: die Produktionsdateien und die Datenbank; ein nächtliches lokales Backup auf dem Hosting-Server oder einem angeschlossenen NAS; und ein externes Backup in einem S3-kompatiblen Speicher mit Objektsperre. Nutzen Sie ein Plugin wie UpdraftPlus oder JetBackup (falls Ihr Hosting-Anbieter dies anbietet), um tägliche inkrementelle und wöchentliche vollständige Backups zu planen. Bewahren Sie mindestens 14–30 Tage lang Backups auf, um Datenverlust durch schleichende Beschädigungen ausgleichen zu können.
Wenn Sie Hosting bei einem Anbieter Google Trends, Amazons Bestseller YouStableSie können Plattform-Backups mit Ihrer eigenen externen Kopie kombinieren. Aktivieren Sie cPanel-Backups an einem externen Speicherort (S3, Backblaze B2 oder einer anderen Region) und führen Sie regelmäßig eine Testwiederherstellung auf einer Test-Subdomain durch. Dadurch werden Integrität und Verfahren überprüft, ohne die Verfügbarkeit der Produktionsumgebung zu gefährden.
Beispiel: Virtuelle Maschinen und Datenbanken
Für VMs sollten Sie Hypervisor-integrierte Backups (z. B. Veeam, Nakivo oder Proxmox Backup Server ) verwenden, um konsistente Anwendungs-Snapshots zu erstellen. Speichern Sie die Backups in einem primären Backup-Repository auf lokalem, dedupliziertem Speicher, um schnelle Wiederherstellungen zu ermöglichen, und replizieren Sie die Backups extern auf einen unveränderlichen Objektspeicher. Kombinieren Sie für Datenbanken nach Möglichkeit logische Dumps (mysqldump, pg_dump) mit Snapshots auf Volume-Ebene und regelmäßigen Wiederherstellungen zu einem bestimmten Zeitpunkt.
Üblicherweise sehen Zeitpläne so aus: tägliche inkrementelle Datensicherungen mit wöchentlichen vollständigen Datensicherungen, 30–90 Tage lokale Aufbewahrung und 90–365 Tage externe Aufbewahrung. Längere externe Aufbewahrungszeiten sollten an Compliance- oder Geschäftsanforderungen angepasst werden. Es empfiehlt sich, die wöchentlichen und monatlichen vollständigen Datensicherungen zu staffeln, um mehr Wiederherstellungspunkte für seltene, aber schwerwiegende Ereignisse zu gewährleisten.
3-2-1 vs. 3-2-1-1-0: Die moderne Variante
Mit der Weiterentwicklung der Bedrohungen wurde die Regel um eine zusätzliche Ebene erweitert: Unveränderlichkeit und Verifizierung.
3-2-1-1-0 fügt eine Offline-/unveränderliche Kopie hinzu und zielt auf null Backup-Verifizierungsfehler ab.
Das 3-2-1-1-0-Modell erweitert das ursprüngliche Modell, indem es vorschreibt, dass eine Kopie vollständig offline oder unveränderlich sein muss. Offline kann beispielsweise durch Bandspeicherung an einem externen Standort erfolgen. Unveränderlich kann Cloud-Objektspeicher mit WORM-Speicherung (Write Once, Read Many) wie S3 Object Lock, Azure Immutable Blob Storage oder Wasabi Object Lock verwendet werden. Die „0“ betont die Validierung – die Überprüfung, ob die Backups vollständig und fehlerfrei sind und die Wiederherstellung erfolgreich verläuft.
Wann sollte man das 3-2-1-1-0-System anwenden?
Wenn Sie Ransomware-Risiken, Compliance-Anforderungen oder der Offenlegung sensibler Daten ausgesetzt sind, sollten Sie jetzt Unveränderlichkeit implementieren. Für viele KMU ist die Aktivierung der Objektsperre einfacher als die Bandverwaltung. Kombinieren Sie MFA und separate Cloud-Konten, um das Risiko zu minimieren, dass ein einziges kompromittiertes Benutzerkonto alle Kopien löscht.
Planen Sie regelmäßige Wiederherstellungstests ein. Vierteljährliche vollständige Wiederherstellungstests und monatliche Stichprobenwiederherstellungen sind realistische Ausgangswerte. Protokollieren Sie die Ergebnisse und beheben Sie jegliche Verzögerungen oder Fehler bei der Wiederherstellung . Der Sinn von Backups liegt in der Wiederherstellung; die Validierung macht dies möglich.
Auswahl von Sicherungsmedien und Speicher
Jedes Speichermedium hat unterschiedliche Kosten, Geschwindigkeiten, Haltbarkeiten und betriebliche Vor- und Nachteile.
Eine Kombination aus schneller lokaler Wiederherstellung und langlebiger externer Speicherung erfüllt sowohl die Anforderungen an die Wiederherstellungszeit als auch an die Ausfallsicherheit.
Gängige Medienoptionen
Lokale NAS- oder DAS-Festplatten: Kostengünstige Speicherkapazität, ideal für schnelle Wiederherstellungen und kurze RTOs. Für höhere Verfügbarkeit mit RAID kombinieren, aber RAID ersetzt keine Datensicherung. Snapshots und Backups für sicherere Rollbacks verwenden. Gut geeignet für die lokale Datensicherung im 3-2-1-System.
Cloud-Objektspeicher (S3/B2): Äußerst ausfallsicher (typischerweise 9 %), skalierbar und für externe Kopien geeignet. Aktivieren Sie Versionierung und Objektsperre für Unveränderlichkeit. Überwachen Sie ausgehende Daten und API-Kosten; nutzen Sie Lebenszyklusrichtlinien, um die Aufbewahrung zu steuern und ältere Backups in weniger frequentierten Speicherebenen zu archivieren.
LTO-Band: Hervorragend geeignet für die luftgetrennte, langfristige und kostengünstige Archivierung großer Datenmengen. Langsamerer Zugriff und höherer Betriebsaufwand. Am besten geeignet für Organisationen mit großen Datensätzen und strengen Aufbewahrungsrichtlinien, die manage Handhabung und Überwindung.
Auswahl von Reisezielen und Konten
Trennen Sie Konten. Speichern Sie externe Backups in einem separaten Cloud-Konto oder -Tenant, nicht nur in einem anderen Bucket. Erzwingen Sie MFA und beschränken Sie die IAM-Rollen. Leiten Sie den Datenverkehr zwischen On-Premise- und Cloud-Umgebungen über TLS und erwägen Sie clientseitige Verschlüsselung für zusätzliche Sicherheit.
Für mehr Widerstandsfähigkeit gegen Ransomware empfiehlt sich ein Speichersystem mit Objektsperrfunktion. Viele S3-kompatible Anbieter unterstützen die Aufbewahrung von Daten, die durch WRM-Daten geschützt sind. Legen Sie rechtliche Aufbewahrungsfristen für kritische Datensätze und zeitbasierte Aufbewahrungsfristen für routinemäßige Backups fest, um ein Gleichgewicht zwischen Compliance und Kosten zu finden.
Backups vs. Snapshots, RAID und Synchronisierung
Nicht jede Kopie ist ein Backup. Um falsche Sicherheit zu vermeiden, sollten Sie die Unterschiede verstehen. RAID, Snapshots und Synchronisierung sind zwar hilfreich, ersetzen aber keine 3-2-1-Backup-Strategie.
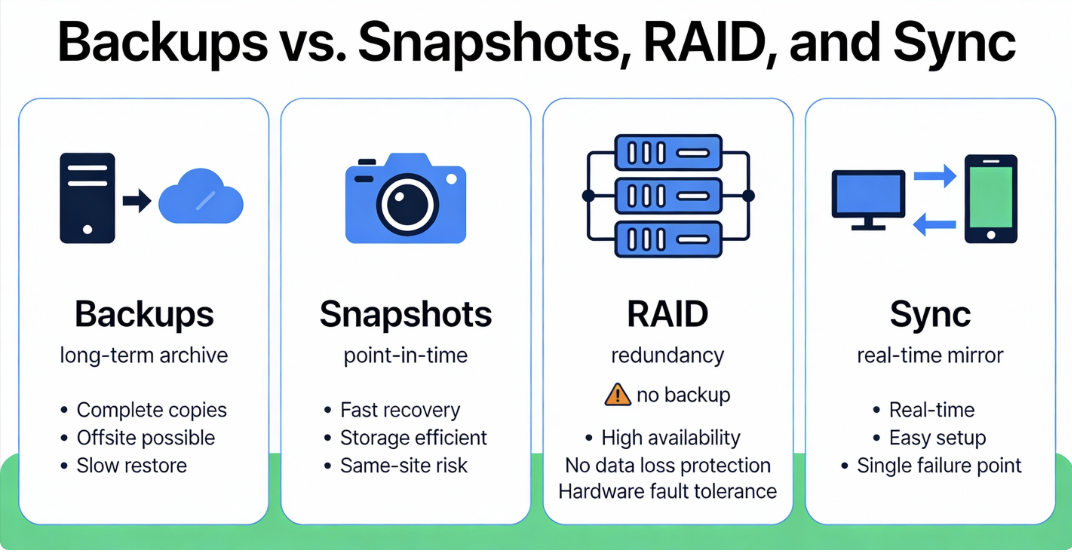
RAID verbessert die Verfügbarkeit durch Toleranz gegenüber Festplattenausfällen, spiegelt aber auch Beschädigungen und Löschungen. Snapshots sind Momentaufnahmen desselben Systems zu einem bestimmten Zeitpunkt; sie ermöglichen schnelle Rollbacks, sind aber denselben Bedrohungen wie die Produktionsumgebung ausgesetzt. Dateisynchronisierung (z. B. über Cloud-Speicher) repliziert Änderungen, einschließlich Fehler und Malware, geräteübergreifend. Backups erstellen unabhängige, versionierte und idealerweise unveränderliche Kopien mit Aufbewahrungsrichtlinien und Verifizierung.
Gestaltung Ihres 3-2-1-Backup-Plans
Ein praxisorientierter Plan beginnt mit der Ermittlung des Problems und endet mit getesteten, dokumentierten Wiederherstellungen.
Halten Sie die Wartung einfach. Das beste Backup ist das, das Sie zuverlässig wiederherstellen können.
Schritt-für-Schritt-Checkliste
- Quellen für Inventardaten: Server, Datenbanken, VMs, Endpunkte, SaaS-Exporte und Websites.
- Daten klassifizieren: kritisch, wichtig, archivrelevant. Zuordnung zu RPO/RTO-Zielen für jede Klasse.
- Medien auswählen: Lokales NAS oder Repository für höhere Geschwindigkeit, Cloud/Band für externe Datensicherheit.
- Werkzeuge auswählen: Hypervisor-fähige Backups für VMs, anwendungsfähige Backups für Datenbanken, Plugins für CMS.
- Zeitpläne definieren: Tägliche Zuwächse, wöchentliche Gesamtwerte; Anpassung je nach Änderungsrate und Risiko.
- Set-Retention: 30–90 Tage vor Ort; 90–365+ Tage außerhalb des Standorts zur Einhaltung von Vorschriften und zur Wiederherstellung der Sicherheit.
- Sicherheit aktivieren: Verschlüsselung bei der Übertragung/im Ruhezustand, Objektsperre, MFA, getrennte Konten.
- Automatisieren Sie die Überprüfung: Sicherungsberichte, Prüfsummenvalidierung und Wiederherstellungstests.
- Dokumentverfahren: Wo die Daten gespeichert sind, wie sie wiederhergestellt werden können, an wen man sich wenden kann, Hinterlegung von Zugangsdaten.
- Vierteljährliche Überprüfung: Kapazitätswachstum, Kosten, Wiederherstellungszeiten und neue Datenquellen.
Tipps zur Terminplanung und Mitarbeiterbindung
Um Leistungseinbußen zu vermeiden, sollten Backups außerhalb der Spitzenzeiten durchgeführt werden. Verteilen Sie die Backup-Aufträge zeitversetzt auf verschiedene Systeme, um Bandbreite und E/A zu optimieren. Bei Datensätzen mit häufigen Änderungen (z. B. Datenbanken) empfiehlt es sich, häufigere inkrementelle Backups oder Transaktionsprotokoll-Backups in Betracht zu ziehen, um den RPO (Recovery Point Objective) zu verbessern, ohne den Speicherplatz massiv zu erweitern.
Die Aufbewahrungsdauer ist eine Risikobewertung. Längere Aufbewahrungsfristen verbessern zwar die Wiederherstellungsoptionen nach unbemerkten Angriffen, erhöhen aber auch die Kosten. Nutzen Sie ein gestaffeltes Aufbewahrungsmodell: häufige Backups für die letzte Woche, tägliche Backups für einen Monat, wöchentliche Backups für drei Monate, monatliche Backups für ein Jahr und jährliche Backups für sieben Jahre, falls gesetzlich vorgeschrieben.
Dimensionierung, Leistung und Kostenplanung
Schätzen Sie Kapazität und Bandbreite im Voraus, um Auftragsabbrüche und unerwartete Rechnungen zu vermeiden.
Nutzen Sie Deduplizierung, Komprimierung und Lebenszyklusrichtlinien, um den Speicheraufwand zu optimieren.
Grundlagen der Kapazitätsplanung
Berechnen Sie die Größe der Quelldaten, die täglichen Änderungsraten und die gewünschte Aufbewahrungsdauer. Bei beispielsweise 2 TB Daten und einer täglichen Änderungsrate von 3 % benötigen 30 Tage inkrementelle Aktualisierungen plus wöchentliche vollständige Aktualisierungen etwa 2 TB (vollständig) + (0.03 × 2 TB × 30) + wöchentlichen Overhead. Anschließend wenden Sie die Komprimierungs-/Deduplizierungsraten an (oft eine Reduzierung um den Faktor 1.5–3, abhängig vom Inhalt).
Planen Sie zusätzliche Kapazitäten von 20–30 % ein, damit das Wachstum die Jobs nicht beeinträchtigt. Für die externe Datensicherung sollten Sie Seeding-Optionen (z. B. eine initiale Datensicherung auf einer externen Festplatte oder ein temporäres Zeitfenster mit höherer Bandbreite) in Betracht ziehen, um lange Startzeiten zu vermeiden.
Netzwerk- und Wiederherstellungsleistung
Die Backup-Zeiten sind durch Ihre langsamste Verbindung begrenzt. Verwenden Sie LAN-Geschwindigkeit für Backups auf einem lokalen Speicher , um eine schnelle Wiederherstellungszeit (RTO) zu erreichen. Die externe Replikation kann kontinuierlich mit gedrosselter Geschwindigkeit laufen, um eine Überlastung der WAN-Verbindungen zu vermeiden. Priorisieren Sie bei der Wiederherstellung die Wiederherstellung kritischer Dienste und erwägen Sie Funktionen zur Sofortwiederherstellung, die VMs direkt vom Backup-Speicher starten, während die vollständige Wiederherstellung noch läuft.
Kostenhebel zur Anpassung
Finden Sie das richtige Verhältnis zwischen Aufbewahrungsdauer und Kosten mithilfe von Lebenszyklusrichtlinien: Bewahren Sie aktuelle Backups aus Geschwindigkeitsgründen im Standardspeicher auf und verschieben Sie ältere in weniger frequentierte, kostengünstigere Speicherebenen. Achten Sie auf die Gebühren für den Datenabruf; gestalten Sie Wiederherstellungen so, dass nur die benötigten Daten abgerufen werden. Komprimieren Sie die Daten vor dem Hochladen und schließen Sie nicht benötigte Daten (Caches, temporäre Dateien ) von den Backups aus.
Überlegungen zu Sicherheit und Compliance
Backups sind wertvolle Ziele. Schützen Sie sie wie Produktionsdaten – wenn nicht sogar noch besser.
Verschlüsseln, Zugriffe minimieren, Aufgaben trennen und alles durchgängig protokollieren.
Implementieren Sie Verschlüsselung während der Übertragung (TLS) und im Ruhezustand. Wählen Sie für Cloud-Backups serverseitige Verschlüsselung mit Kundenschnittstelle. manageUm eine strengere Kontrolle zu gewährleisten, sollten Sie digitale Schlüssel oder clientseitige Verschlüsselung verwenden. Beschränken Sie die IAM-Rollen auf das Minimum an Berechtigungen, nutzen Sie MFA und trennen Sie die Backup-Administration von den Produktionsadministratoren, um das Risiko von Insiderangriffen zu reduzieren.
Führen Sie Protokolle für Sicherungsvorgänge, Löschungen, Änderungen der Aufbewahrungsfristen und Wiederherstellungsmaßnahmen. Dokumentieren Sie bei regulierten Daten die Nachweiskette und die Aufbewahrungsfristen. Stellen Sie sicher, dass Ihre Vorgehensweise den Anforderungen der DSGVO (Recht auf Löschung vs. Aufbewahrungspflichten), HIPAA (Integrität und Verfügbarkeit) und branchenspezifischen Standards entspricht.
Häufige zu vermeidende Fehler
Kleine Versäumnisse summieren sich zu fehlgeschlagenen Wiederherstellungen. Vermeiden Sie diese häufigen Fehlerquellen. Berücksichtigen Sie menschliches Versagen und Komplexität, indem Sie Verfahren und nicht nur Technologien testen.
- Sich ausschließlich auf RAID oder Snapshots zu verlassen: Sie bieten keinen Schutz vor Löschung oder Schadsoftware.
- Ein Lieferant, ein Konto: Kompromittierte Zugangsdaten können jede Kopie löschen.
- Keine Wiederherstellungstests: Unverifizierte Backups versagen häufig genau dann, wenn man sie am dringendsten braucht.
- Mangelhafte Mitarbeiterbindungsplanung: Zu kurz verkürzt die Frist verringert die Erholungsmöglichkeiten; zu lang verkürzt die Frist verschwendet das Budget.
- Alles wird gesichert: Fügen Sie nur das hinzu, was Sie benötigen; lassen Sie unnötigen Cache/temp/log-Daten weg.
- Unverschlüsselte Backups: Sensible Daten, die übertragen werden oder gespeichert sind, stellen ein Risiko für Compliance-Verstöße und Datenschutzverletzungen dar.
- Backups online lassen: Ohne Unveränderlichkeit kann Ransomware auch Ihre Backups verschlüsseln.
Werkzeuge und Arbeitsabläufe, die zu 3-2-1 passen
Wählen Sie Tools, die Ihre Workloads verstehen und die externe Replikation unterstützen.
Bevorzugen Sie Lösungen mit Unveränderlichkeit, Verifizierung und einfacher, dokumentierter Wiederherstellung.
Für Websites und WordPress
Verwenden Sie native Hosting-Backups (cPanel/WHM or PleskZusätzlich gibt es ein Plugin für detaillierte Steuerung. Planen Sie tägliche Datenbank- und Dateisicherungen, replizieren Sie diese mit Objektsperre auf S3-kompatiblen Speicher und testen Sie die Wiederherstellung auf einer Testumgebung. Wenn Ihr Hosting-Anbieter JetBackup oder eine ähnliche Software anbietet, aktivieren Sie Remote-Ziele und E-Mail-Berichte für mehr Transparenz.
Als Hostinganbieter, YouStable Kunden kombinieren häufig cPanel-Backups mit einem externen S3-Bucket und MFA-geschützten Anmeldeinformationen. Dies entspricht dem 3-2-1-Prinzip mit minimalem Aufwand und ermöglicht eine unkomplizierte Wiederherstellung. Schalttafel oder Plugin-Schnittstelle.
Für Server, VMs und Datenbanken
VM-fähige Tools (Veeam, Nakivo, Proxmox Backup Server) ermöglichen anwendungskonsistente Backups und die sofortige Wiederherstellung. Datenbankfähige Tools (native Dumps, WAL-/Redo-Log-Backups) verbessern die Wiederherstellung zu einem bestimmten Zeitpunkt. Kombinieren Sie ein lokales Repository mit Objektspeicherreplikation. Aktivieren Sie regelmäßige vollständige Backups, häufige inkrementelle Backups und automatische Integritätsprüfungen.
Open-Source- und CLI-Workflows
Tools wie BorgBackup, Restic und Duplicati unterstützen Deduplizierung, Verschlüsselung und S3-Backends. Rclone kann verschlüsselte Archive in Cloud-Speicher replizieren und Prüfsummen verifizieren. Diese Tools eignen sich hervorragend für technische Teams, die Wert auf Portabilität und Transparenz legen.
Beispiel-Skript für die externe Datensicherung unter Linux
Automatisieren Sie verschlüsselte, versionierte Backups auf S3-kompatiblem Speicher mit Verifizierung. Planen Sie mithilfe von Cron tägliche inkrementelle und wöchentliche vollständige Backups mit E-Mail-Benachrichtigung.
# Requires: borg, rclone, gpg (optional), mailx
# Local repo for fast restores
export BORG_REPO=/backup/borg-repo
export BORG_PASSPHRASE='change-me'

# 1) Create incremental backup locally
borg create --stats --compression lz4
  $BORG_REPO::'{hostname}-{now:%Y-%m-%d_%H-%M}'
  /var/www /etc /var/lib/mysql --exclude-caches

# 2) Prune retention (keep dailies, weeklies, monthlies)
borg prune -v --list $BORG_REPO --keep-daily=7 --keep-weekly=4 --keep-monthly=6

# 3) Compact repo to reclaim space
borg compact $BORG_REPO

# 4) Sync local repo offsite with rclone to S3 with object lock (bucket policy required)
# Configure 'rclone config' remote named 'offsite' with versioning + lock
rclone sync /backup/borg-repo offsite:my-backups/hostname --checksums --transfers=4 --bwlimit=8M

# 5) Verify a random archive list
borg list $BORG_REPO | shuf -n 1 | while read -r archive _; do borg verify $BORG_REPO::$archive; done

# 6) Send a simple report
echo "Backup completed on $(hostname) at $(date)" | mail -s "Backup Report $(hostname)" [email protected]
Dieses Beispiel verwendet ein schnelles lokales Repository für Wiederherstellungen und repliziert dieses Repository extern. Um Unveränderlichkeit zu gewährleisten, aktivieren Sie die Objektsperre für den Bucket und konfigurieren Sie Aufbewahrungsrichtlinien, sodass Löschungen oder Änderungen für einen definierten Zeitraum blockiert werden.
Anwendungsfälle und Szenarien
Passen Sie das 3-2-1-Modell an das Risiko, die Änderungsrate und die Compliance-Anforderungen der Arbeitslast an.
Vom Freelancer bis zum Großunternehmen gilt das Muster mit unterschiedlichen Tools und Größenordnungen.
Freiberufler und Kreative
Bewahren Sie Ihre Arbeitsdateien auf Ihrem Laptop auf, sichern Sie sie mit Time Machine oder einem ähnlichen Programm auf einer externen Festplatte/SSD und übertragen Sie wöchentlich ein verschlüsseltes Backup in die Cloud oder einen Objektspeicher. So gewährleisten Sie eine schnelle lokale Wiederherstellung und externen Schutz, falls ein Gerät verloren geht oder gestohlen wird.
Kleine und mittlere Unternehmen
Zentralisieren Sie regelmäßige Backups auf einem NAS, sichern Sie Server und SaaS-Exporte (Microsoft 365/Google Workspace) täglich und replizieren Sie diese mit Objektsperre in S3. Testen Sie vierteljährlich eine vollständige Wiederherstellung in einer Test- oder Staging-Umgebung. Dokumentieren Sie Rollen und Eskalationskontakte für Vorfälle.
Unternehmen und regulierte Branchen
Setzen Sie richtlinienbasierte Backups, unveränderliche externe Kopien und Georedundanz über Regionen hinweg ein. Verwenden Sie Schlüssel manageSicherheitsmanagementsysteme (KMS/HSM), strikte IAM-Trennung, Backup-Netzwerksegmentierung, SIEM-integrierte Protokollierung und automatisierte DR-Runbooks. Aufbewahrungsfristen an rechtliche Aufbewahrungs- und Offenlegungsanforderungen anpassen.
Häufig gestellte Fragen
Was besagt die 3-2-1-Backup-Regel in einfachen Worten?
Bewahren Sie insgesamt drei Kopien Ihrer Daten auf, speichern Sie diese auf zwei verschiedenen Speichermedien und bewahren Sie eine Kopie extern auf. Dies gewährleistet Redundanz, Datendiversität und Schutz vor Datenverlust in einem einfachen, herstellerunabhängigen Rahmen.
Ist die 3-2-1-Regel noch relevant, oder sollte ich die 3-2-1-1-0-Regel verwenden?
Die 3-2-1-Strategie bleibt eine solide Basis. Sollten Ransomware oder Compliance-Probleme bestehen, empfiehlt sich die 3-2-1-1-0-Strategie. Ergänzen Sie diese durch eine unveränderliche oder Offline-Kopie und überprüfen Sie die Backups regelmäßig, um Fehler bei Validierung und Wiederherstellung zu vermeiden.
Gilt Cloud-Speicher als externer Speicher?
Ja. Eine Cloud-Region, die von Ihrem lokalen Standort getrennt ist, gilt als externe Sicherung. Für einen besseren Schutz sollten Sie ein separates Cloud-Konto verwenden, die Versionierung und Objektsperre aktivieren und für alle Sicherungsvorgänge eine Multi-Faktor-Authentifizierung (MFA) vorschreiben.
Wie oft sollte ich meine Daten sichern?
Die Backup-Frequenz sollte sich nach den geschäftlichen Auswirkungen richten. Tägliche Backups sind für die meisten Workloads das Minimum; Systeme mit hohem Änderungsaufkommen benötigen möglicherweise stündliche inkrementelle Backups oder kontinuierliche Log-Backups. Die Backup-Zeitpläne müssen stets mit Ihren RPO- und RTO-Zielen übereinstimmen.
Reichen RAID und Snapshots für Datensicherungen aus?
Nein. RAID verbessert zwar die Verfügbarkeit und Snapshots ermöglichen schnelle Wiederherstellungen, aber beides schützt nicht vor Datenverlust, Ransomware oder dem Ausfall des Systems. Sie benötigen weiterhin unabhängige, versionierte und idealerweise unveränderliche Backups, die extern gespeichert werden.
Wie lange sollte ich Backups aufbewahren?
Das hängt vom Risiko und den geltenden Vorschriften ab. Üblicherweise werden 30–90 Tage vor Ort und 90–365+ Tage extern aufbewahrt. Nutzen Sie gestaffelte Aufbewahrungsfristen, um Kosten und Erstattungsmöglichkeiten auszubalancieren, und beachten Sie alle gesetzlichen und branchenspezifischen Anforderungen.
Wie kann ich testen, ob meine Backups wirklich funktionieren?
Führen Sie geplante Wiederherstellungstests durch: monatliche Wiederherstellungen auf Dateiebene, vierteljährliche vollständige System- oder VM-Wiederherstellungen und dokumentierte Validierung der Anwendungsintegrität. Verfolgen Sie die erreichten RTO/RPO-Werte und beheben Sie alle während der Tests festgestellten Lücken.
Fazit
Einfachheit ist skalierbarer als Heldentum; die 3-2-1-Methode ist einfach, bewährt und vielseitig. Übernehmen Sie sie, automatisieren Sie sie, testen Sie sie und Sie werden Störungen in routinemäßige Wiederherstellungen verwandeln.
Die 3-2-1-Backup-Regel bietet Ihnen Redundanz, Mediendiversität und Offsite-Schutz in einem Framework, das für jede Umgebung geeignet ist – von einer einzelnen WordPress-Website bis hin zu einem Unternehmen mit mehreren Regionen.
Modernisieren Sie Ihre Systeme durch Unveränderlichkeit und regelmäßige Überprüfung, sichern Sie Ihre Ziele mit starken Identitätskontrollen und üben Sie Wiederherstellungsvorgänge, bis diese vorhersehbar sind. Mit dieser Grundlage erfüllen Sie die heutigen Anforderungen an die Ausfallsicherheit und sind für die Bedrohungen von morgen gerüstet.










