

Um TLS auf einem Linux-Server zu reparierenÜberprüfen Sie Ihr Zertifikat und die vollständige Zertifikatskette, bestätigen Sie die Übereinstimmung des privaten Schlüssels, aktivieren Sie TLS 1.2/1.3 mit modernen Verschlüsselungsverfahren und korrigieren Sie die Einstellungen. Nginx/Apache Einstellungen, Systemzeit synchronisieren, dann Dienste neu laden.
Testen Sie mit openssl s_client, curl und SSL Labs. Erneuern oder installieren Sie das Zertifikat über Certbot neu, falls es abgelaufen oder falsch konfiguriert ist. Wenn Sie TLS-Probleme auf einem Linux-Server beheben müssen, handelt es sich wahrscheinlich um HTTPS-Fehler, Handshake-Fehler oder Browserwarnungen.
Dieser Leitfaden führt Sie durch eine schnelle Checkliste für Vorfälle und einen tiefergehenden, systematischen Ansatz zur Lösung von TLS-Problemen auf Nginx or Apache, unter Verwendung von OpenSSL, Certbot und bewährte Verfahren zur Produktionshärtung.
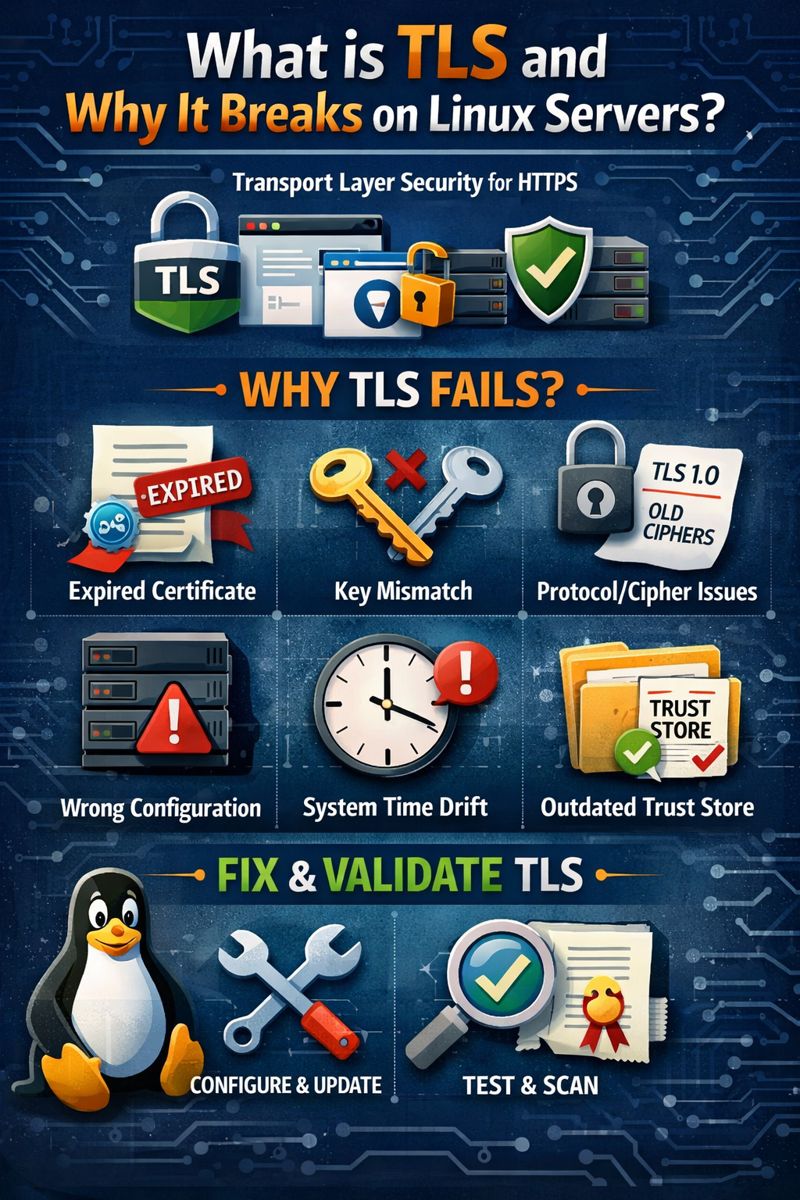
Was ist TLS und warum funktioniert es nicht auf Linux-Servern??
TLS (Transport Layer Security) ist das Protokoll, das HTTPS sichert.
Dies kann aufgrund einer abgelaufenen oder fehlerhaften Zertifikatskette, eines Schlüsselkonflikts, nicht unterstützter Protokolle/Verschlüsselungsverfahren, einer falschen Serverkonfiguration, einer Zeitabweichung oder veralteter Systemvertrauensspeicher fehlschlagen.
Die Behebung von TLS-Problemen erfordert die Bearbeitung dieser Schichten und die anschließende Validierung mit geeigneten Werkzeugen.
Kurzcheckliste für Vorfälle (Bitte zuerst verwenden)
- Ablaufdatum prüfen: Ist das Zertifikat abgelaufen oder läuft es bald ab?
- Kette überprüfen: Stellt die Website die vollständige Kette (Server + Zwischenzertifizierungsstelle) dar?
- Übereinstimmungsschlüssel: Stimmt der private Schlüssel mit dem Zertifikat überein?
- Protokolle: Nur TLS 1.2/1.3 aktiviert; ältere Versionen deaktiviert.
- Chiffren: Verwenden Sie moderne, sichere Verschlüsselungsverfahren; vermeiden Sie schwache Testreihen.
- Zeit: Stellen Sie sicher, dass NTP/chrony synchronisiert ist; es darf keine Zeitabweichung geben.
- Konfigurationstest: Bestätigen Nginx/Apache Konfigurieren Sie die Konfiguration und laden Sie die Seite anschließend neu.
- Test: Verwenden Sie openssl s_client, curl -v und SSL Labs.
Häufige TLS-Fehler und ihre Bedeutung
- ERR_SSL_PROTOKOLLFEHLER / „falsche Versionsnummer“: Protokollkonflikt oder ein Nicht-TLS-Listener hinter Port 443.
- Zertifikatsprüfung fehlgeschlagen: Unterbrochene Kette, abgelaufenes Zertifikat oder fehlendes Zwischenzertifikat.
- Handshake fehlgeschlagen / kein gemeinsamer Chiffrecode: Client und Server verwenden kein sich überschneidendes Protokoll/keine sich überschneidende Verschlüsselung.
- Hostname stimmt nicht überein: CN/SAN stimmt nicht mit der Domäne überein.
- Selbstunterschrieben oder nicht vertrauenswürdig: Ein Zertifikat, das nicht von einer vertrauenswürdigen Zertifizierungsstelle oder einem System-Truststore ausgestellt wurde, ist veraltet.
TLS mit Open diagnostizierenSSL und Locken
Beginnen Sie mit der Auflistung des vom Server vorgelegten Zertifikats und der Zertifikatskette, des Verifizierungsstatus und der unterstützten Protokolle.
# Show certificate chain and verification
openssl s_client -connect example.com:443 -servername example.com -showcerts

# Force specific TLS versions to test compatibility
openssl s_client -connect example.com:443 -servername example.com -tls1_2
openssl s_client -connect example.com:443 -servername example.com -tls1_3

# Quick HTTP(S) check with verbose output
curl -Iv https://example.com

# List ciphers your OpenSSL supports (server config must overlap)
openssl ciphers -v | sort
Achten Sie auf die Meldung „Rückgabecode der Überprüfung: 0 (OK)“ und bestätigen Sie, dass der CN/SAN des Endzertifikats mit Ihrer Domain übereinstimmt. Schlägt die Überprüfung fehl, ist Ihre Zertifikatskette wahrscheinlich unvollständig oder fehlerhaft.
Zertifikat, Zertifikatskette und privaten Schlüssel überprüfen
Vergewissern Sie sich, dass Ihr Zertifikat gültig und nicht abgelaufen ist und dass der private Schlüssel zum Zertifikat passt.
# Inspect certificate dates and SANs
openssl x509 -in /etc/ssl/certs/example.crt -noout -text | less

# Compare modulus of key and cert (hash should match)
openssl rsa -in /etc/ssl/private/example.key -noout -modulus | openssl md5
openssl x509 -in /etc/ssl/certs/example.crt -noout -modulus | openssl md5

# Combine full chain if your CA provided separate files
# fullchain.pem should contain: [leaf cert] + [intermediate(s)]
cat example.crt intermediate.crt > fullchain.pem
Unter Debian/Ubuntu muss der Truststore gegebenenfalls aktualisiert werden:
sudo update-ca-certificatesAuf RHEL/CentOS/Alma/Rocky:
sudo update-ca-trust extractTLS reparieren Nginx
Stellen Sie sicher, dass Ihr Serverblock auf die korrekten Zertifikatsdateien verweist und moderne Protokolle/Verschlüsselungsverfahren verwendet. Testen Sie die Konfiguration vor dem Neuladen.
server {
    listen 443 ssl http2;
    server_name example.com www.example.com;

    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
    # Trusted chain for OCSP (use your CA bundle)
    ssl_trusted_certificate /etc/letsencrypt/live/example.com/chain.pem;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_prefer_server_ciphers off;

    # TLS 1.2 cipher suites (TLS 1.3 suites are implicit)
    ssl_ciphers 'ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:
                 ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:
                 ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256';

    # OCSP stapling
    ssl_stapling on;
    ssl_stapling_verify on;
    resolver 1.1.1.1 8.8.8.8 valid=300s; resolver_timeout 5s;

    add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;

    root /var/www/html;
    index index.html index.php;

    location / {
        try_files $uri $uri/ =404;
    }
}

# Test and reload
sudo nginx -t && sudo systemctl reload nginx
gemeinsam Nginx Zu den Fallstricken gehören das Verweisen auf den falschen Schlüssel, die Verwendung nur des Blattzertifikats anstelle von fullchain.pem oder die Aktivierung veralteter Protokolle.
TLS reparieren Apache (httpd)
Apache erfordert die richtigen Zertifizierungspfade und moderne SSLProtokoll/SSLCipherSuite. Verwenden Sie einen virtuellen Host für Port 443.
<VirtualHost *:443>
    ServerName example.com
    ServerAlias www.example.com
    DocumentRoot /var/www/html

    SSLEngine on
    SSLProtocol TLSv1.2 TLSv1.3
    SSLHonorCipherOrder off
    SSLCompression off

    SSLCertificateFile      /etc/letsencrypt/live/example.com/fullchain.pem
    SSLCertificateKeyFile   /etc/letsencrypt/live/example.com/privkey.pem
    # For OCSP stapling verification (Apache 2.4+)
    SSLCACertificateFile    /etc/letsencrypt/live/example.com/chain.pem

    SSLOpenSSLConfCmd Curves X25519:secp384r1
    SSLCipherSuite ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:
                   ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:
                   ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256

    # OCSP stapling
    SSLUseStapling on
    SSLStaplingResponderTimeout 5
    SSLStaplingReturnResponderErrors off
    SSLStaplingCache "shmcb:/var/run/ocsp(128000)"

    Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"
</VirtualHost>

# Test and reload
sudo apachectl configtest
sudo systemctl reload apache2    # Debian/Ubuntu
# or
sudo systemctl reload httpd      # RHEL/CentOS/Alma/Rocky
On Apache 2.4.8 + SSLDie Zertifikatsdatei enthält üblicherweise die vollständige Zertifikatskette; ältere Versionen benötigen mitunter eine separate Datei mit der Zertifikatskette. Führen Sie stets einen Konfigurationstest durch.
Zertifikate mit Let's Encrypt (Certbot) erneuern oder reparieren
Wenn das Problem ein Ablaufdatum oder eine fehlerhafte Verlängerung ist, verwenden Sie Certbot, um die Dienste neu zu installieren oder zu verlängern und neu zu laden.
# Install Certbot (examples)
sudo apt-get update && sudo apt-get install -y certbot python3-certbot-nginx
# or for Apache
sudo apt-get install -y certbot python3-certbot-apache

# Obtain/repair certificate
sudo certbot --nginx -d example.com -d www.example.com
# or
sudo certbot --apache -d example.com -d www.example.com

# Manual/standalone if necessary (bring down conflicting services)
sudo certbot certonly --standalone -d example.com

# Test auto-renew
sudo certbot renew --dry-run

# Check systemd timers
systemctl list-timers | grep certbot
Stellen Sie sicher, dass die Dateiberechtigungen dem Webserver das Lesen der Schlüsseldateien erlauben (typischerweise 600 für Schlüssel, 644 für Zertifikate) und dass die Pfade in Ihrer Serverkonfiguration mit dem Live-Verzeichnis von Certbot übereinstimmen.
Aktivieren Sie TLS 1.2/1.3 und verwenden Sie moderne Verschlüsselungssammlungen.
- Für hohe Sicherheit und breite Kompatibilität sollten nur TLSv1.2 und TLSv1.3 zugelassen werden.
- Bevorzugt werden die Schlüsselaustauschverfahren ECDHE, AES-GCM und CHACHA20-POLY1305.
- Deaktivieren SSLv3, TLSv1.0 und TLSv1.1.
- Vermeiden Sie schwache Verschlüsselungsverfahren (RC4, 3DES, MD5, DSS) und Komprimierung.
Um ein Gleichgewicht zwischen Sicherheit und den Anforderungen älterer Clients zu finden, sollten Tests mit echten Benutzeragenten durchgeführt werden. Die meisten modernen Browser und APIs unterstützen TLS 1.2+ vollständig.
TLS härten: OCSP-Stapling, HSTS und Sitzungseinstellungen
- OCSP-Heften: Reduziert die Latenz der Clientvalidierung; stellt sicher, dass Resolver und CA-Kette korrekt sind.
- HSTS: HTTPS mit Strict-Transport-Security erzwingen. Diese Option nur aktivieren, wenn Ihre Website über alle Subdomains hinweg vollständig HTTPS-verschlüsselt ist.
- Sitzungsfortsetzung: Lassen Sie die Standardeinstellungen (Tickets/Caches) aktiviert, es sei denn, Sie haben besondere Compliance-Anforderungen.
- HTTP/2 oder HTTP/3: Verbessert die Leistung, ohne die Grundlagen von TLS zu verändern.
Systemweite Korrekturen: Zeit, OffenSSLund Trust Store
- Zeitsynchronisierung: Verwenden Sie chrony oder systemd-timesyncd. Zertifikate schlagen fehl, wenn die Uhren abweichen.
- ÖffneSSL Version: Ältere Bibliotheken unterstützen möglicherweise nicht TLS 1.3 oder moderne Verschlüsselungsverfahren; aktualisieren Sie gegebenenfalls das Betriebssystem.
- Vertrauensspeicher: Aktualisieren Sie das CA-Bundle, damit Clients den aktuellen Root- und Intermediate-Zertifikaten vertrauen.
- Firewall/Proxy: Stellen Sie sicher, dass Port 443 geöffnet ist und kein Nicht-TLS-Datenverkehr über Port 443 terminiert.
# Ensure NTP/chrony is active
timedatectl
sudo systemctl enable --now chrony || sudo systemctl enable --now systemd-timesyncd

# Check OpenSSL version
openssl version -a
Testen Sie Ihre Reparatur gründlich
- Local: openssl s_client -verify, curl -Iv.
- Chiffren aufzählen: nmap –script ssl-enum-ciphers -p 443 example.com.
- Externe Scans: SSL Labs (A/A+ Ziel), Mozilla SSL Konfigurationsrichtlinien.
- Browser: Tests in Chrome, Firefox, auf Mobilgeräten und mit API-Clients.
# Nmap cipher enumeration (install nmap first)
nmap --script ssl-enum-ciphers -p 443 example.com
Spezielle Szenarien und Profi-Tipps
- Hinter einem CDN/Load Balancer: Die Beendigung kann am Netzwerkrand erfolgen. Konfigurieren Sie TLS sowohl am Netzwerkrand als auch am Ursprungsnetzwerk, wenn Sie Ende-zu-Ende-Verschlüsselung verwenden.
- Wildcard-Zertifikate: Stellen Sie sicher, dass SAN alle Subdomains abdeckt, die Sie tatsächlich bedienen. DNS-01 Herausforderungen bei Bedarf.
- Schlüsseldrehung: Im Falle einer Kompromittierung oder eines entsprechenden Verdachts müssen Zertifikate neu ausgestellt und Schlüssel umgehend ersetzt werden.
- Gemischter Inhalt: Selbst bei gültigem TLS warnen Browser, wenn HTTP-Ressourcen auf HTTPS-Seiten geladen werden. Korrigieren Sie die URLs oder verwenden Sie eine Content-Security-Policy.
- Automation: Verwenden Sie systemd-Timer oder cron mit Certbot und laden Sie die Dienste nach erfolgreichen Verlängerungen neu.
Wann Sie Hilfe in Anspruch nehmen sollten (Verwaltete Option)
Wenn Sie unter Zeitdruck stehen oder geschäftskritische Workloads ausführen, managed-Hosting Der Anbieter kann TLS für Sie überwachen, erneuern und absichern. YouStableUnsere Ingenieure konfigurieren TLS 1.2/1.3, automatisieren Let's Encrypt und überprüfen kontinuierlich die Konfigurationen, damit Ihre Linux-Server ohne Ausfallzeiten sicher und konform bleiben.
Schritt-für-Schritt-Lösungsübersicht
- Bitte prüfen Sie die Gültigkeit des Zertifikats, den Hostnamen und die vollständige Zertifikatskette.
- Prüfen Sie, ob der private Schlüssel mit dem Zertifikat übereinstimmt.
- Aktivieren Sie nur TLS 1.2/1.3 und moderne Verschlüsselungsverfahren in Nginx/Apache.
- OCSP-Stapling aktivieren; HSTS nach stabilem HTTPS in Betracht ziehen.
- Systemzeit synchronisieren; Öffnen aktualisierenSSL und vertrauen Sie den Stores, falls diese veraltet sind.
- Dienste neu laden und mit Open testenSSL, curl, nmap und externe Scanner.
Häufig gestellte Fragen – TLS-Probleme auf Linux-Servern beheben
1. Wie kann ich schnell überprüfen, warum meine TLS-Verbindung fehlschlägt?
Führen Sie `openssl s_client -connect yourdomain:443 -servername yourdomain -showcerts` aus und überprüfen Sie den Rückgabewert der Verifizierung, die Zertifikatskette und die Zertifikatsdetails. Verwenden Sie `curl -Iv https://yourdomain`, um HTTP-Fehler anzuzeigen. Diese beiden Befehle decken in der Regel Probleme mit der Zertifikatskette, Hostnamenabweichungen oder Protokollprobleme auf.
2. Welche TLS-Versionen sollte ich auf Linux-Servern aktivieren?
Aktivieren Sie nur TLS 1.2 und TLS 1.3. Deaktivieren SSLv3, TLS 1.0 und TLS 1.1. Dies gewährleistet hohe Sicherheit und Kompatibilität mit aktuellen Browsern, APIs und Betriebssystemen und reduziert gleichzeitig das Risiko durch veraltete Protokolle.
3. Benötige ich die vollständige Zertifikatskette oder reicht das Blattzertifikat aus?
Sie müssen die vollständige Kette (Blattzertifizierungsstelle + Zwischenzertifizierungsstellen) darstellen, damit Kunden Vertrauen in eine Stammzertifizierungsstelle aufbauen können. Nginx, verwenden Sie fullchain.pem. In Apache, SSLDie Zertifikatsdatei sollte die vollständige Zertifikatskette enthalten (oder es sollte eine separate Zertifikatskettendatei für ältere Versionen konfiguriert werden).
4. Warum warnt mein Browser immer noch, nachdem ich TLS repariert habe?
Häufige Ursachen sind gemischte Inhalte (HTTP-Ressourcen auf HTTPS-Seiten), veraltete Caches, Probleme beim HSTS-Preloading oder ein nicht mit dem neuen Zertifikat aktualisierter CDN-Edge. Leeren Sie die Caches, aktualisieren Sie die CDN-/Edge-Konfiguration und überprüfen Sie, ob alle Ressourcen-URLs über HTTPS geladen werden.
5. Ist Let's Encrypt im Produktiveinsatz zuverlässig?
Ja. Let's Encrypt ist in der Praxis weit verbreitet. Automatisieren Sie Verlängerungen mit Certbot, überwachen Sie das Ablaufdatum und laden Sie Dienste bei der Verlängerung neu. Für erweiterte Anforderungen (Wildcards, SANs, strenge SLAs) sollten Sie eine kostenpflichtige Zertifizierungsstelle in Betracht ziehen. managed TLS von Anbietern wie YouStable um den Betriebsaufwand zu reduzieren.










