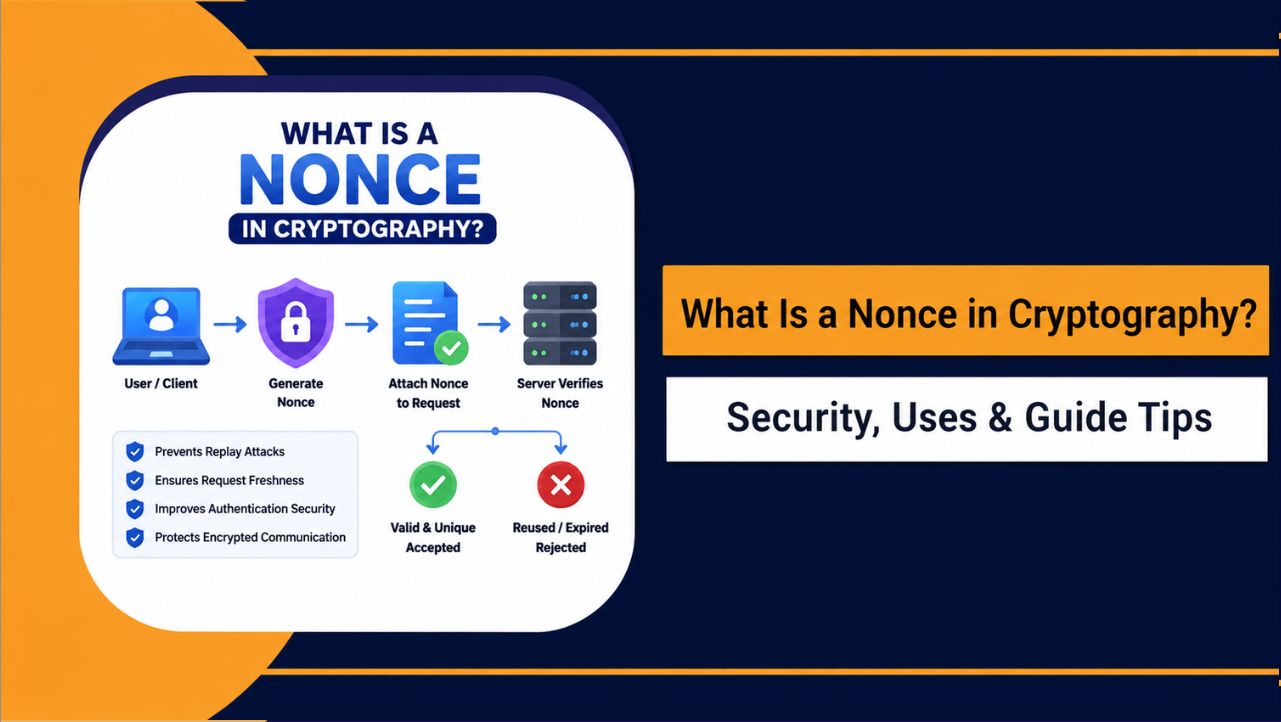
В криптографии одноразовый код (nonce) — это уникальное значение, используемое при шифровании и аутентификации для предотвращения атак повторного воспроизведения, дублирования запросов и несанкционированного повторного использования защищенной связи.
Современные системы кибербезопасности делают гораздо больше, чем просто защищают данные с помощью паролей и ключей шифрования. Каждый безопасный вход в систему, запрос к API, онлайн-платеж и зашифрованная сессия должны проверять, что обмен данными является актуальным, действительным и не используется злоумышленниками повторно. Именно поэтому одноразовые числа (nonce) сегодня считаются одним из важнейших элементов безопасной цифровой связи и современной криптографической защиты.
Сегодня одноразовые числа (nonce) широко используются в TLS-шифровании, системах аутентификации, защищенных API, системах безопасности WordPress и даже системах майнинга биткоинов. Вы поймете, как работают одноразовые числа, почему их повторное использование опасно, где они применяются в реальных системах безопасности и какие лучшие практики помогают поддерживать более надежное шифрование, аутентификацию и доверительную связь в интернете.
Что такое одноразовый код (Nonce) в криптографии?
В криптографии одноразовый код (nonce) — это уникальное значение, используемое только один раз в процессе шифрования, аутентификации или защищенной связи. Его основная цель — предотвращение атак повторного воспроизведения, дублирования запросов и несанкционированного повторного использования достоверных данных.
Современные системы шифрования, такие как AES-GCM и ChaCha20-Poly1305, используют одноразовые числа (nonce) для обеспечения актуальности, целостности и безопасной криптографической связи в современных цифровых системах.
Почему одноразовые коды (Nonce) важны в современной безопасности?
Современные системы кибербезопасности сталкиваются с такими угрозами, как атаки повторного воспроизведения, дублирование запросов, перехват сессий и манипулирование данными. Одноразовые идентификаторы (nonce) помогают снизить эти риски, гарантируя уникальность, актуальность и достоверность каждого запроса или зашифрованной операции. Это повышает безопасность аутентификации и помогает поддерживать доверительную связь в современных цифровых системах.
Основные преимущества нонсов в плане безопасности.
- Предотвращение атак повторного воспроизведения: Предотвращает повторное использование допустимых запросов злоумышленниками.
- Защитите зашифрованную связь: Обеспечивает безопасность операций шифрования.
- Повысить безопасность аутентификации: Помогает проверить подлинность пользовательских сессий.
- Обеспечьте актуальность запроса: Подтверждает, что запросы являются новыми и действительными.
- Предотвращение повторных запросов: Снижает риски повторных транзакций.
| Преимущество безопасности | Почему это имеет значение |
| Защита от повторных атак | Предотвращает повторное использование допустимых запросов злоумышленниками. |
| Свежесть шифрования | Обеспечивает уникальность зашифрованных операций |
| Безопасность аутентификации | Помогает проверить действительность сессий. |
| Проверка API-запросов | Предотвращает дублирование транзакций. |
| Безопасная связь | Повышает целостность данных и доверие. |
Благодаря этим преимуществам, одноразовые числа (nonce) широко используются в современных системах шифрования, протоколах аутентификации, API, сетях блокчейн и технологиях защищенной связи.
Как работает одноразовый код (Nonce) в криптографии?
Использование одноразового числа (nonce) заключается в генерации уникального значения для каждого запроса на шифрование, аутентификацию или защищенную связь. Это значение добавляется к операции до начала обработки. Когда запрос достигает принимающей системы, одноразовое число проверяется, чтобы убедиться, что оно еще не использовалось или не было продублировано.
Если одноразовый код действителен и уникален, запрос успешно принимается. Если тот же одноразовый код встречается снова, система автоматически отклоняет запрос, чтобы предотвратить атаки повторного воспроизведения или несанкционированное повторное использование действительной связи. Этот процесс помогает поддерживать актуальность, целостность и доверие в современных криптографических системах.
Базовый процесс проверки одноразового числа (Nonce).
| Шаг | Что происходит |
| Генерация одноразовых номеров | Система создает уникальное значение nonce. |
| Запрос на вложение | К зашифрованным данным или запросу добавляется одноразовый код (Nonce). |
| Процесс проверки | Получатель проверяет действительность и уникальность одноразового числа. |
| Защита от дубликатов | Повторно используемые или просроченные одноразовые коды отклоняются. |
Благодаря этому процессу проверки, одноразовые числа (nonce) широко используются для повышения безопасности шифрования, защиты аутентификации и обеспечения надежной связи в современных цифровых системах.
4 типа одноразовых чисел, используемых в криптографии
Различные криптографические системы используют разные типы одноразовых чисел в зависимости от того, как осуществляется шифрование, аутентификация и защищенная связь. manageнадежно.
1. Случайные нонсы
Случайные одноразовые числа (nonce) генерируются с использованием криптографически защищенных генераторов случайных чисел для повышения безопасности шифрования и снижения рисков повторных атак или прогнозирования.
| Характеристика | Описание |
| Метод генерации | Создано с использованием надежных генераторов случайных чисел. |
| Главное преимущество | Злоумышленникам сложно предсказать исход событий. |
| Общее использование | Системы шифрования и аутентификации |
2. Последовательные одноразовые числа
В алгоритмах Sequential nonce используются возрастающие значения для каждого нового запроса, что помогает системам поддерживать уникальность данных во время обмена данными и безопасной обработки транзакций.
- Использует генерацию одноразового кода на основе счетчика.
- Помогает предотвратить повторное использование дублирующихся одноразовых кодов (nonce).
- Широко используется в API и платежных системах.
3. Детерминированные одноразовые числа
Детерминированные одноразовые числа (nonce) генерируются с использованием предопределенных алгоритмов и в основном применяются в специализированных криптографических системах, требующих контролируемой генерации одноразовых чисел.
| Характеристика | Описание |
| Метод генерации | Использует предопределенные вычисления. |
| Основное преимущество | Обеспечивает контролируемую генерацию одноразовых чисел. |
| Общее использование | Цифровые подписи и специализированная криптография |
4. Временные одноразовые числа (Nockes)
Временные одноразовые числа (nonce) используют метки времени во время генерации для проверки актуальности запроса и улучшения временной проверки в защищенных системах связи.
- Использует временные метки для проверки свежести.
- Помогает проверить недавние запросы.
- Обычно используется в сочетании со случайными значениями для повышения безопасности.
Где в криптографии используются одноразовые числа (nonce)?
Одноразовые числа (nonce) широко используются в современной криптографии, системах аутентификации, API, блокчейн-сетях и протоколах защищенной связи. Их основная цель — поддержание актуальности, предотвращение атак повторного воспроизведения и обеспечение уникальности и безопасности каждого запроса или операции шифрования.
1. Одноразовые числа в шифровании
Системы шифрования используют одноразовые числа (nonce) для обеспечения уникальности зашифрованных операций и защиты от атак, связанных с повторным воспроизведением или дублированием.
| Общее использование | Почему это имеет значение |
| AES-GCM | Обеспечивает надежное аутентифицированное шифрование. |
| ЧаЧа20-Поли1305 | Надежно защищает зашифрованную связь. |
| Потоковые шифры | Предотвращает повторение шаблонов шифрования. |
2. Одноразовые числа (nonce) в системах аутентификации
Системы аутентификации используют одноразовые числа (nonce) для безопасной проверки запросов на вход в систему, сессий и процессов многофакторной аутентификации.
- Помогает проверять пользовательские сессии.
- Предотвращает повторное использование запросов на авторизацию.
- Повышает безопасность аутентификации.
3. Одноразовые значения (nonce) в TLS и HTTPS
Протоколы, такие как TLS и HTTPS, используют одноразовые числа (nonce) для поддержания безопасной зашифрованной связи между серверами и пользователями.
| Цель безопасности | Почему это имеет значение |
| Защита сеанса | Обеспечивает безопасность связи |
| Предотвращение повторов | Блокирует повторно используемые пакеты |
| Свежесть шифрования | Поддерживает безопасные соединения |
4. Одноразовые значения (nonce) в API
Современные API используют одноразовые числа (nonce) для проверки запросов и предотвращения дублирования транзакций или попыток манипулирования данными.
- Защищает платежные транзакции
- Предотвращает дублирование запросов к API.
- Повышает безопасность проверки запросов.
5. Одноразовые числа в блокчейне
В блокчейн-системах в процессе майнинга и проверки работоспособности (Proof of Work) используются одноразовые числа (nonce) для безопасной генерации действительных хешей.
| Использование блокчейна | Цель |
| Биткойн Майнинг | Генерирует действительные хеши блоков. |
| Доказательство работы | Поддерживает валидацию блокчейна. |
| Хэш-вычисления | Обеспечивает безопасность горнодобывающих операций. |
6. Нонсы в безопасности WordPress
WordPress использует одноразовые коды (nonce) в основном для защиты от CSRF-атак и проверки безопасности действий.
- Защищает отправленные формы.
- Предотвращает несанкционированные действия
- Повышает безопасность проверки запросов.
Как одноразовые коды предотвращают атаки повторного воспроизведения?
Одноразовые значения (nonce) помогают предотвратить атаки повторного воспроизведения, гарантируя, что каждый запрос, транзакция или зашифрованная операция содержат уникальное значение. Если злоумышленник перехватывает действительный запрос и пытается отправить его повторно позже, система обнаруживает повторно использованное значение nonce и автоматически отклоняет запрос.
Что такое атака с повторением?
Атака повторного воспроизведения происходит, когда злоумышленники перехватывают корректные данные и отправляют их повторно для выполнения несанкционированных действий, не изменяя исходные данные.
| Риск атаки повтора | Почему это опасно |
| Дублирующиеся транзакции | Может инициировать повторные платежи или запросы. |
| Session Hijacking | Позволяет злоумышленникам повторно использовать действительные сессии. |
| Несанкционированный доступ | Может обойти обычные проверки аутентификации. |
Как Nonce предотвращают атаки повторного воспроизведения
Проверка одноразового кода (nonce) помогает системам убедиться в том, что каждый запрос является актуальным, уникальным и не повторяется из предыдущих попыток связи.
- Каждый запрос получает уникальный одноразовый код (nonce).
- Повторно используемые одноразовые числа (nonce) автоматически отклоняются.
- Запросы, срок действия которых истек, становятся недействительными.
- Свежесть результатов сессии сохраняется.
Благодаря этому процессу одноразовые числа (nonce) широко используются в API, системах аутентификации, протоколах шифрования и технологиях защищенной связи для снижения риска атак повторного воспроизведения.
Нонс против соли против внутривенного введения
Nonce, salt и IV — это широко используемые термины в криптографии, но каждый из них служит разным целям. Понимание этих различий важно, поскольку неправильное использование неподходящего криптографического компонента может ослабить шифрование, аутентификацию или безопасность паролей.
| Характеристика | данное время | Salt | IV |
| Главное предложение | Сохраняет свежесть и уникальность. | Защищает хэши паролей | Инициализирует процесс шифрования. |
| Повторное использование разрешено. | Нет | Иногда | Зависит от режима шифрования. |
| Обычно секретно | Нет | Нет | Иногда |
| Общее использование | Аутентификация, API, шифрование | Хеширование паролей | Операции блочного шифрования |
| Основная цель безопасности | Предотвращение атак повторного воспроизведения | Предотвращение атак с использованием сопоставления хешей | Улучшить случайность шифрования |
- Одноразовый: Одноразовый пароль (nonce) в основном используется для обеспечения уникальности и актуальности каждого криптографического запроса или операции шифрования во время защищенной связи.
- соль Перед хешированием к паролям добавляется соль, чтобы предотвратить использование злоумышленниками предварительно вычисленных хеш-таблиц, таких как радужные таблицы.
- IV (Вектор инициализации): В процессе шифрования используется вектор инициализации (IV), чтобы гарантировать, что идентичный открытый текст не приведет к повторному созданию идентичного зашифрованного текста.
Рекомендуемая длина Nonce
Длина одноразового числа (nonce) важна, поскольку очень маленькие значения nonce могут увеличить риск коллизий, в то время как правильно подобранные значения nonce помогают поддерживать безопасную и надежную криптографическую связь. Различные системы шифрования и протоколы аутентификации используют разные рекомендуемые размеры nonce в зависимости от требований к безопасности.
| Кейсы | Рекомендуемая длина | Почему это имеет значение |
| AES-GCM | 96 биты | Помогает поддерживать надежное аутентифицированное шифрование. |
| ЧаЧа20-Поли1305 | 96 биты | Повышает актуальность и уникальность шифрования. |
| API и токены | 128 биты | Снижает риск дублирования запросов. |
| Системы аутентификации | 128 бит или выше | Повышает безопасность сессий и авторизации. |
| Блокчейн-системы | Зависит от протокола | Зависит от требований к добыче и проверке данных. |
Использование рекомендуемых длин одноразовых чисел помогает снизить риски, связанные с предсказанием, атаками повторного воспроизведения и случайным повторным использованием одноразовых чисел в современных криптографических системах.
Как сгенерировать безопасные одноразовые числа (простое руководство)
Правильное создание надежных одноразовых чисел (nonce) имеет важное значение, поскольку слабые или повторяющиеся nonce могут создавать серьезные уязвимости для шифрования и аутентификации. Современные криптографические системы используют тщательно сгенерированные nonce для поддержания актуальности, уникальности и безопасности связи во время каждой операции.
Шаг 1 – Используйте криптографически защищенный генератор случайных чисел.
Всегда генерируйте одноразовые числа (nonce) с помощью криптографически защищенных генераторов случайных чисел (CSPRNG), а не обычных функций генерации случайных чисел. Защищенные генераторы создают крайне непредсказуемые значения, которые злоумышленникам гораздо сложнее угадать, изменить или повторно использовать в процессах шифрования и аутентификации.
Современные системы шифрования обычно используют защищенные серверные среды Linux для безопасных криптографических операций и более надежной генерации случайных чисел. Многие разработчики предпочитают... безопасный VPS-хостинг на базе Linux потому что он поддерживает проверенные инструменты безопасности, такие как OpenSSLHTTPS, TLS и /dev/urandom для защищенной связи и расширенной защиты с помощью шифрования.
Примеры защищенных генераторов
- /dev/urandom в Linux
- CryptGenRandom в Windows
- SecureRandom в Java
- openssl rand в OpenSSL
Шаг 2 – Сгенерируйте уникальный одноразовый код (Nonce) для каждой операции.
Каждый запрос на шифрование, сессия, вызов API или процесс аутентификации должны получать совершенно новое значение nonce. Повторное использование одного и того же значения nonce с одним и тем же ключом шифрования может значительно ослабить криптографическую безопасность.
Важное правило
- Никогда не используйте одноразовые числа (noces) с одним и тем же ключом шифрования.
Шаг 3 – Используйте рекомендуемые длины Nonce.
Длина одноразового числа (nonce) должна соответствовать требованиям безопасности используемой криптографической системы. Малые значения nonce увеличивают риск коллизий, в то время как значения nonce правильного размера повышают общую защиту.
Общие рекомендации
- 96 бит для AES-GCM
- 128 бит для API и систем аутентификации
Шаг 4 – Избегайте использования только временных меток.
Сами по себе метки времени часто предсказуемы и могут приводить к появлению повторяющихся значений nonce в распределенных системах. Современные системы безопасности обычно комбинируют метки времени со случайными значениями для более надежной защиты.
Лучший подход
- Сочетание временных меток с надежной случайностью.
- Избегайте предсказуемых шаблонов одноразовых кодов.
Шаг 5 – Надлежащая проверка уникальности одноразового кода (None).
Системы должны проверять, чтобы одноразовые числа (nonce) случайно не использовались повторно во время обмена данными или обработки транзакций. Надлежащая проверка помогает поддерживать надежную и безопасную работу.
Почему проверка имеет значение
- Предотвращает атаки повторного воспроизведения.
- Уменьшает количество дублирующихся запросов.
- Обеспечивает актуальность и безопасность коммуникации.
Выполнение этих шагов помогает обеспечить более надежную защиту шифрования, более безопасные системы аутентификации и более надежную криптографическую связь на современных цифровых платформах.
Распространенные ошибки при вводе одноразовых кодов, которых следует избегать.
Неправильная реализация одноразовых чисел (nonce) может создавать серьезные уязвимости в системах шифрования, аутентификации и защищенной связи. Многие криптографические сбои происходят из-за генерации, повторного использования или неправильной реализации одноразовых чисел. managed ненадлежащим образом во время безопасных операций.
Повторное использование одноразовых кодов (Nonics)
Повторное использование одного и того же одноразового числа (nonce) с одним и тем же ключом шифрования — одна из самых опасных криптографических ошибок. Она может ослабить безопасность шифрования, раскрыть закономерности в зашифрованных данных и значительно увеличить риск атак повторного воспроизведения.
- Ослабляет защиту шифрования
- Повышает риски атак повторного воспроизведения.
- Может привести к раскрытию конфиденциальных данных связи.
Использование слабых генераторов случайных чисел
Случайные числа, сгенерированные с использованием слабых или предсказуемых случайных функций, легче угадать или манипулировать ими в процессе обмена данными.
| Снижение | Почему это имеет значение |
| Предсказуемые значения | Облегчает атаки |
| Низкая случайность | Снижает уровень криптографической безопасности |
| Риски аутентификации | Ослабляет системы безопасной проверки. |
Используя только временные метки
Использование только временных меток при генерации одноразовых чисел может привести к предсказуемым или повторяющимся значениям одноразовых чисел в распределенных системах.
- Повышает риск столкновений
- Снижает непредсказуемость однократного использования
- Ослабляет защиту от атак повтора
Неэффективное государственное управление
Неправильная обработка счетчиков или проблемы синхронизации могут привести к случайному повторному использованию старых значений nonce во время обмена данными или обработки транзакций.
| Общая проблема | Влияние на безопасность |
| Откат контрмеры | Возможно повторное использование старых одноразовых чисел. |
| Повторные запросы | Ослабляет проверку запроса |
| Проблемы синхронизации | Создает конфликты одноразовых чисел |
Избегание этих ошибок помогает поддерживать более надежную защиту шифрования, проверенные системы аутентификации и более безопасную криптографическую связь в современных цифровых средах.
Рекомендации по обеспечению безопасности при использовании одноразовых чисел (nonce)
Правильное использование одноразовых чисел крайне важно, поскольку неправильное использование одноразовых чисел manageИспользование некорректных данных может ослабить безопасность шифрования и защиту аутентификации. Соблюдение надлежащих мер безопасности помогает поддерживать актуальность, уникальность и доверительную связь в современных криптографических системах.
Используйте проверенные криптографические библиотеки.
Всегда генерируйте одноразовые числа (nonce) с помощью доверенных криптографических библиотек, а не с помощью пользовательских или небезопасных методов генерации случайных чисел. Безопасные библиотеки помогают уменьшить количество ошибок при реализации и повысить общую надежность шифрования.
- Использует надежные методы генерации одноразовых чисел.
- Снижает предсказуемые риски, связанные с фиктивными платежами.
- Повышает криптографическую безопасность
Никогда не используйте повторно одноразовые коды.
Повторное использование одноразовых чисел (nonce) под одним и тем же ключом шифрования может создавать серьезные уязвимости в современных системах шифрования, таких как AES-GCM.
| Снижение | Влияние на безопасность |
| Повторите Атаки | Позволяет повторно использовать запрос. |
| Слабость шифрования | Снижает уровень безопасности связи |
| Риски утечки данных | Может раскрыть зашифрованные узоры |
Внимательно отслеживайте дублирующиеся запросы.
Для обеспечения безопасной проверки запросов и надежной связи системы должны автоматически обнаруживать и отклонять повторно используемые или дублирующиеся одноразовые числа (nonce).
- Предотвращает атаки повторного воспроизведения.
- Улучшает проверку актуальности запроса.
- Снижает риски дублирования транзакций.
Регулярно меняйте ключи шифрования.
Регулярная смена ключей шифрования помогает снизить долгосрочные риски безопасности и повышает защиту в случае случайного возникновения уязвимостей, связанных с одноразовыми числами.
- Повышает уровень безопасности в долгосрочной перспективе.
- Снижает ключевые риски воздействия
- Поддерживает более безопасные методы шифрования.
Поддерживайте библиотеки безопасности в актуальном состоянии.
Устаревшие криптографические библиотеки могут содержать уязвимости или слабые методы генерации одноразовых чисел, которые могут быть использованы злоумышленниками.
- Исправлены известные уязвимости безопасности.
- Повышает криптографическую надежность.
- Поддерживает актуальные стандарты защиты.
Следование этим передовым методам помогает поддерживать более надежную защиту шифрования, более безопасные системы аутентификации и более надежную криптографическую связь в современных цифровых средах.
Часто задаваемые вопросы (FAQ)
Каково основное назначение одноразового числа (nonce) в криптографии?
Одноразовый пароль (nonce) в основном используется для обеспечения актуальности и уникальности шифрования, аутентификации и безопасной связи. Он помогает предотвратить атаки повторного воспроизведения, дублирование запросов, перехват сессий и несанкционированное повторное использование достоверных данных в современных системах кибербезопасности.
Почему повторное использование одноразового числа (nonce) опасно в шифровании?
Повторное использование одного и того же одноразового числа (nonce) с одним и тем же ключом шифрования может серьезно ослабить криптографическую безопасность. В таких методах шифрования, как AES-GCM и ChaCha20-Poly1305, повторное использование nonce может раскрыть шаблоны зашифрованных данных, снизить целостность аутентификации и увеличить уязвимость к атакам повторного воспроизведения.
Как одноразовые коды предотвращают атаки повторного воспроизведения?
Одноразовые значения (nonce) предотвращают атаки повторного воспроизведения, присваивая каждому запросу, сеансу или зашифрованному сообщению уникальное значение. Когда сервер получает запрос, он проверяет, использовалось ли уже это значение. Если значение дублируется или истекло, запрос автоматически отклоняется для обеспечения безопасной связи.
Используются ли одноразовые числа (nonce) в блокчейн-системах и криптовалютных системах?
Да, одноразовые числа (nonce) широко используются в блокчейне и системах майнинга биткоинов во время вычислений Proof of Work. Майнеры постоянно изменяют значения nonce для генерации действительных хешей блоков и поддержания безопасной проверки блокчейна в децентрализованных сетях.
Основные причины важности одноразовых чисел (noces) в системах блокчейн:
• Помогите сгенерировать действительные криптографические хеши
• Подтверждение выполнения работы (Support Proof of Work)
• Поддерживайте безопасность и целостность блокчейна.
• Предотвращение проверки дублирующихся блоков
• Улучшение обработки доверенных транзакций.
• Помощь в расчете сложности добычи полезных ископаемых
Без вычислений хеша на основе одноразовых чисел современные блокчейн-сети испытывали бы трудности с поддержанием безопасной проверки, надежности майнинга и доверительной децентрализованной связи в сети.
В чём разница между однократным введением инъекций (nonce), солью (Salt) и внутривенным введением (IV)?
Одноразовый пароль (nonce) используется для поддержания актуальности и уникальности данных во время шифрования или аутентификации. Соль защищает хеши паролей от атак с использованием радужных таблиц, а вектор инициализации (IV) помогает гарантировать, что идентичный открытый текст не будет создавать идентичный зашифрованный текст повторно во время операций шифрования.
Заключение
Одноразовые числа (nonce) — один из важнейших элементов современной криптографической безопасности, поскольку они помогают поддерживать актуальность, уникальность и защиту зашифрованных данных от атак повторного воспроизведения или несанкционированного повторного использования запросов. Независимо от того, используются ли они в защищенных API, системах аутентификации, шифровании TLS, безопасности WordPress или майнинге биткоинов, одноразовые числа помогают современным системам поддерживать доверенную и безопасную цифровую связь.
Правильная генерация и проверка одноразовых чисел (nonce) чрезвычайно важны, поскольку даже небольшие ошибки реализации могут ослабить безопасность шифрования и защиту аутентификации. Использование надежных методов генерации случайных чисел, избегание повторного использования nonce и следование проверенным криптографическим практикам помогают поддерживать более высокую кибербезопасность, более безопасную зашифрованную связь и более надежную защиту в современных цифровых системах.