

ConfigServer eXploit Scanner (cxs) es un escáner de malware comercial para Linux para cPanel/WHM servidores que detectan, ponen en cuarentena y alertan sobre shells web, código inyectado y cargas sospechosas en tiempo real. Esta guía de instalación de CSX (cxs) le guía a través de los requisitos previos, la licencia, la configuración paso a paso, WHM Configuración, análisis de malware en tiempo real, análisis programados y mejores prácticas.
Si buscas una guía de instalación de CSX (ConfigServer eXploit Scanner) clara y fácil de usar para principiantes, estás en el lugar correcto. A continuación, explico qué es cxs, por qué es popular en los servidores web Linux y cómo instalarlo de forma segura en cPanel/WHMy cómo habilitar el análisis en tiempo real y programado para obtener la mejor protección contra el malware.
¿Qué es ConfigServer eXploit Scanner (cxs)?
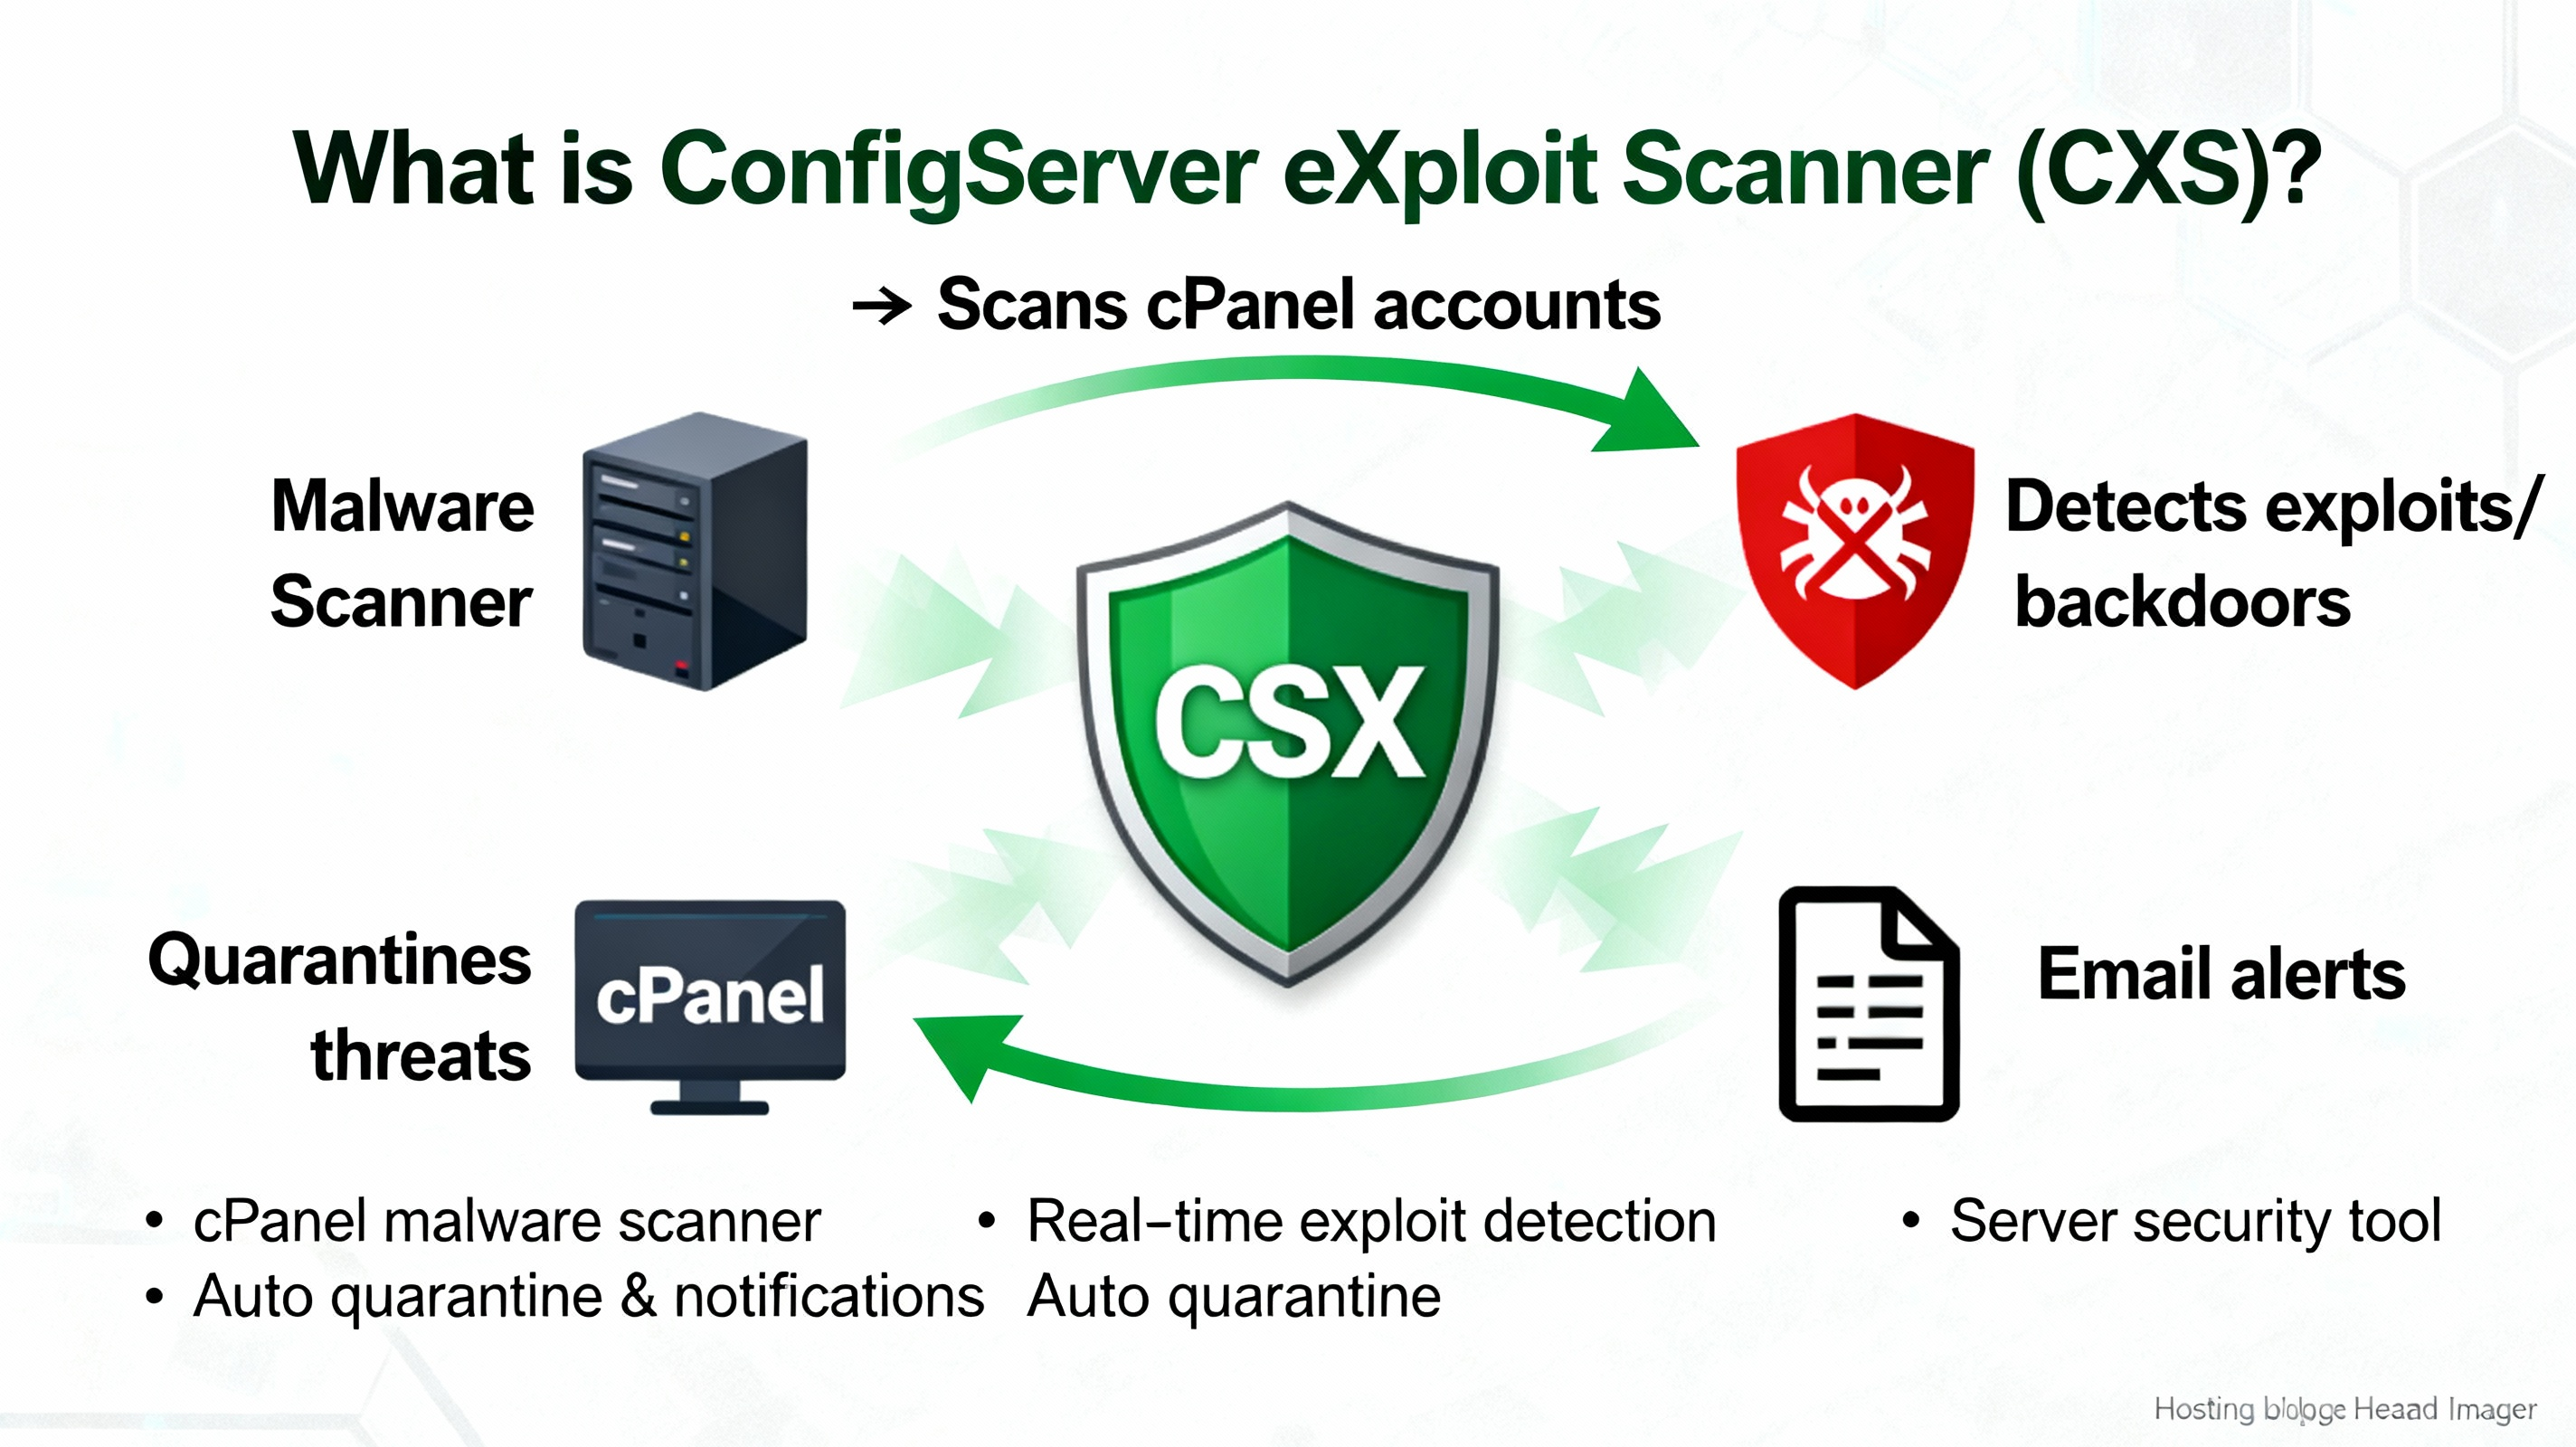
cxs (a menudo escrito erróneamente como “CSX”) es un escáner de malware de pago para Linux de ConfigServer diseñado principalmente para cPanel/WHM servidores. Inspecciona archivos subidos vía PHP, FTP, correo electrónico e interfaces web, utilizando firmas y comprobaciones heurísticas para detectar shells web, puertas traseras e inyecciones de código. cxs se integra con CSF/LFD, ClamAV, Pure FTPd, y ModSecurity para la detección en tiempo real y la cuarentena automatizada.
- Escaneo de carga en tiempo real (basado en inotify) para bloqueo instantáneo
- Detección heurística y de firmas de shells web y patrones de malware
- Opciones de cuarentena, informes y alertas
- WHM Complemento para apuntar y hacer clic manageción
- Integración con firewall CSF/LFD y alertas por correo electrónico
- Funciona junto con ClamAV, ModSecurity y Pure‑FTPd
¿Quién debería usar cxs? (Intención de búsqueda: ¿Es cxs adecuado para mí?)
- cPanel/WHM propietarios de servidores que alojar varios WordPress, PHPo aplicaciones personalizadas
- Agencias y alojamiento compartido proveedores que necesitan escaneo de carga proactivo
- Administradores de sistemas que prefieren el control granular frente a las suites de seguridad de “caja negra”
Para configuraciones de un solo sitio o servidores que no sean cPanel, aún puede usar cxs a través de la CLI, pero su WHM El plugin lo hace más atractivo en cPanel/WHM.
Requisitos y requisitos previos
- root SSH acceso al servidor
- Sistemas operativos soportados: CloudLinuxAlmaLinux, Rocky Linux o RHEL/CentOS (versiones modernas)
- cPanel/WHM Recomendado para el complemento de interfaz gráfica de usuario (GUI)
- Perl, wget, tar/unzip (normalmente presente)
- ClamAV (recomendado para firmas adicionales)
- Cortafuegos CSF/LFD (opcional pero muy recomendado)
- Licencia cxs válida (una licencia por servidor)
Nota: Aunque cxs puede funcionar sin cPanel, esta guía de instalación se centra en cPanel/WHM ese camino, ya que es el enfoque más común y fácil de usar.
Comprar y licenciar cxs
cxs es un producto de pago vendido directamente por ConfigServer. Compre una licencia por servidor y asegúrese de que la IP pública de su servidor tenga licencia. Tenga a mano las credenciales de su licencia; las necesitará durante la instalación.
Instalar cxs en un cPanel/WHM Servidor: Paso a paso
Los pasos que se describen a continuación asumen AlmaLinux/CloudLinuxFamilia RHEL con dnf. Sustitúyalo por yum si usa una versión anterior de CentOS.
1) Actualice el servidor e instale los requisitos previos
sudo dnf -y update
sudo dnf -y install perl wget tar unzip
# Optional but recommended: ClamAV (enable EPEL if needed)
sudo dnf -y install epel-release
sudo dnf -y install clamav clamav-update
sudo freshclam
Si no tiene CSF/LFD instalado, considere agregarlo antes de cxs. CSF mejora las alertas y la integración con cxs.
2) Descargue y ejecute el instalador cxs
Utilice el instalador oficial de ConfigServer. La URL a continuación es de uso común; verifique siempre el enlace de descarga actual con el proveedor.
cd /usr/src
rm -f cxsinstaller.tgz
wget https://download.configserver.com/cxsinstaller.tgz
tar -xzf cxsinstaller.tgz
cd cxsinstaller
sh install.sh
Siga las instrucciones en pantalla. El instalador verificará la licencia y la configurará. WHM Complemento. Si ClamAV está instalado, cxs lo utilizará para una mayor cobertura de detección.
3) Accede al WHM plugin
Inicia sesión en WHM > Plugins > ConfigServer eXploit Scanner. Desde aquí puede configurar el comportamiento del escaneo, las opciones de cuarentena y las integraciones. Este es el lugar más fácil para manage cxs si prefiere no utilizar la CLI.
Configuración principal en WHM (Configuración recomendada)
Habilitar cuarentena y alertas
- Activar la cuarentena para detecciones de alta confianza
- Enviar alertas a un correo electrónico de administrador
- Integre con LFD (de CSF) para recibir notificaciones procesables
Comience con la cuarentena habilitada para los tipos de archivos peligrosos (PHP shells, scripts ofuscados) e informe solo para patrones de baja confianza hasta que haya ajustado los falsos positivos.
Escaneo de carga en tiempo real (cxs Watch)
Habilite cxs Watch para monitorear los directorios de usuarios a través de inotify. Esto bloquea las cargas maliciosas a medida que aparecen. Puede iniciar y detener cxs Watch desde el WHM Complemento. Si no se inicia en servidores con mucha carga, aumente los límites de inotify (consulte la sección de solución de problemas a continuación).
Opcional: ModSecurity y FTP de contacto
- Escaneo de carga de ModSecurity: Inspeccionar archivos subidos vía formularios web antes de que lleguen a la cuenta
- Pure FTPd integración: Escanee los archivos a medida que llegan FTP/SFTP
Estas integraciones mejoran las tasas de captura, pero añaden sobrecarga. Pruebe el rendimiento en horas de baja demanda e incluya en la lista blanca los tipos de archivos o rutas seguros conocidos para reducir el ruido.
Programación de análisis de rutina (Cron)
Incluso con el escaneo en tiempo real habilitado, programe escaneos diarios o cada hora para detectar malware inactivo y shells profundamente anidados.
# Example: nightly scan of all cPanel users with a report
# Run as root: crontab -e
0 3 * * * /usr/sbin/cxs --cron --allusers --quarantine --report /root/cxs-nightly.txt --quiet
Ajuste la frecuencia, el comportamiento de cuarentena y los informes a su entorno. Comience con moderación y revise los informes con frecuencia hasta que esté seguro de su configuración.
Conceptos básicos de la línea de comandos (para usuarios avanzados)
Aunque WHM Es más sencillo, cxs destaca en la interfaz de línea de comandos para escaneos dirigidos y automatización.
# Help and options
cxs --help

# Scan a specific account or directory
cxs --scan /home/username/public_html --quarantine --report /root/cxs-username.txt

# Real-time watch (example: monitor user homes)
cxs --watch /home

# Stop the watch (use WHM plugin preferred)
# Alternatively, identify the watch process and stop it during maintenance windows
Consejo: comience solo con escaneos de informes para evaluar los falsos positivos y luego habilite la cuarentena en firmas de alta confianza o rutas que frecuentemente atraen shells web (por ejemplo, directorios de carga grabables).
Listas blancas y exclusiones
Evite alertas innecesarias excluyendo rutas y patrones de confianza. Use los archivos ignorados de cxs para incluir en la lista blanca archivos, directorios, usuarios o extensiones seguros.
# Common ignore files (examples)
# Global paths and patterns to ignore
/etc/cxs/cxs.ignore

# Users to ignore (be cautious with this)
/etc/cxs/cxs.ignore_user

# Example entries (paths or regex-style patterns)
# /home/username/public_html/cache/
# /home/username/tmp/
# *.log
# *.bak
Mantenga las exclusiones estrictas. Incluir directorios amplios en listas blancas socava la seguridad. Revise las exclusiones a medida que su pila evoluciona.
Consejos para la resolución de problemas y el rendimiento
- El reloj en tiempo real no se inicia: aumenta los límites de inotify
echo "fs.inotify.max_user_watches=524288" >> /etc/sysctl.conf
echo "fs.inotify.max_user_instances=1024" >> /etc/sysctl.conf
sysctl -p- Altos falsos positivos: Cambiar al modo de solo informe, agregar ignorancias limitadas y habilitar cuarentena solo para firmas de alta confianza
- El uso de recursos aumenta: Limite la profundidad del escaneo, excluya directorios de respaldo grandes y programe escaneos pesados fuera de horas pico
- Actualizaciones y firmas: Mantenga cxs y ClamAV actualizados; las firmas obsoletas reducen la precisión de detección
- PHP El malware sigue reapareciendo: Parchear el sitio, actualizar complementos/temas, habilitar ModSecurity CRS, reforzar la seguridad PHP (deshabilitar funciones peligrosas) y usar permisos de archivo con privilegios mínimos.
Fortalecimiento de la seguridad: mejores prácticas con cxs
- Combínelo con el firewall CSF/LFD para obtener alertas granulares y limitación de velocidad
- Habilite y ajuste ModSecurity (OWASP CRS) para bloquear intentos de explotación
- Endurecer PHP: deshabilitar exec, shell_exec, system donde sea posible; usar CloudLinux JaulaFS
- Mantenga WordPress, complementos, temas y PHP versiones actualizado
- Aplicar permisos estrictos (sin raíces web con permisos de escritura globales)
- Utilice usuarios de sistema separados por sitio para contener las infracciones
cxs es una capa de detección y respuesta. Combínela con una sólida aplicación de parches, aislamiento (p. ej., CageFS) y un firewall de aplicaciones web seguro para obtener la máxima protección.
cxs vs. Alternativas (Imunify, Maldet, ClamAV)
- cxs: Análisis de carga en tiempo real, detallado y fácil de usar para el administrador, con profunda integración en cPanel.WHM y LCR/LFD
- Imunify360/AV+: Suite todo en uno con WAF, herramientas a nivel de kernel y fuentes de reputación; más sencilla pero más "de caja negra"
- Maldet (LMD) + ClamAV: Combinación gratuita/de bajo costo; buena cobertura pero controles de carga en tiempo real menos pulidos
Muchos hosts ejecutan cxs junto con ModSecurity y CSF/LFD para una pila de seguridad flexible y transparente. Elija la pila que se ajuste a su presupuesto, las habilidades de su equipo y su rendimiento.
Ejemplo del mundo real: Subidas a WordPress
En compartido servidores de alojamiento WordPress, los atacantes a menudo descargan shells a través de plugins vulnerables. Con cxs Watch habilitado en /home, las cargas a wp-content/uploads se escanean instantáneamente. Malicioso PHP Los archivos se ponen en cuarentena, se envía una alerta a través de LFD y puede revisar el incidente desde WHM antes de restaurar o eliminar.
Preguntas Frecuentes
¿CXS es gratuito?
No. cxs es un producto comercial con licencia por servidor. Muchos administradores consideran que el ahorro de tiempo y la protección en tiempo real compensan el coste en comparación con las herramientas gratuitas.
¿CXS requiere cPanel?WHM?
No es estrictamente necesario, pero cxs es más conveniente con el WHM complemento. En servidores que no sean cPanel, usted manage desde la línea de comandos.
¿Cómo ejecuto un análisis completo del servidor?
Desde WHMUtilice la interfaz cxs para escanear a todos los usuarios. Desde la línea de comandos, ejecute un escaneo recursivo de /home con la opción de reportar y poner en cuarentena activadas. Programe escaneos nocturnos mediante cron para una cobertura continua.
¿Puede cxs escanear cargas en tiempo real?
Sí. Habilite “cxs Watch” para monitorear los directorios de usuarios a través de inotify y, opcionalmente, conéctese con ModSecurity y Pure. FTPd para inspección previa a la entrega. Esta es una de las características más destacadas de cxs.
¿Cómo puedo reducir los falsos positivos?
Comience con el modo de solo informes, revise las detecciones y agregue rutas o patrones seguros específicos a la lista blanca en /etc/cxs/cxs.ignore. Evite exclusiones generalizadas. Mantenga las firmas y ClamAV actualizados.
¿CXS ralentizará mi servidor?
El escaneo en tiempo real y los escaneos recursivos profundos consumen recursos. Ajuste las rutas de vigilancia, excluya copias de seguridad grandes y programe escaneos intensivos fuera de las horas punta. En servidores modernos con almacenamiento SSD/NVMe, el impacto suele ser... managepoder.
¿CXS reemplaza un WAF o una aplicación de parches?
No. cxs ayuda a detectar y contener malware, pero aún así necesitas un WAF (por ejemplo, ModSecurity CRS) y parches frecuentes de WordPress, complementos, temas y paquetes de servidor para evitar la reinfección.










