

Apache en un servidor Linux es de código abierto Apache Servidor HTTP que se ejecuta en Linux para entregar contenido web a través de HTTP/HTTPS. Es modular, admite hosts virtuales, SSL/TLS, PHP vía PHP-FPM, y es managed con systemctl y configuración de texto simple. Apache Da soporte a millones de sitios web y sigue siendo una opción estable y ampliable para cargas de trabajo de producción.
Si estás tratando de entender Apache En entornos de servidor Linux, esta guía le explica los aspectos esenciales: cómo funciona, cómo instalarlo y manage Configuración de mejores prácticas, refuerzo de seguridad, optimización del rendimiento y resolución de problemas. Basándote en tu experiencia real con hosting, aprenderás pasos prácticos que puedes aplicar en Ubuntu, Debian, RHEL, AlmaLinux o Rocky Linux.
¿Qué es Apache Servidor HTTP y por qué es importante?
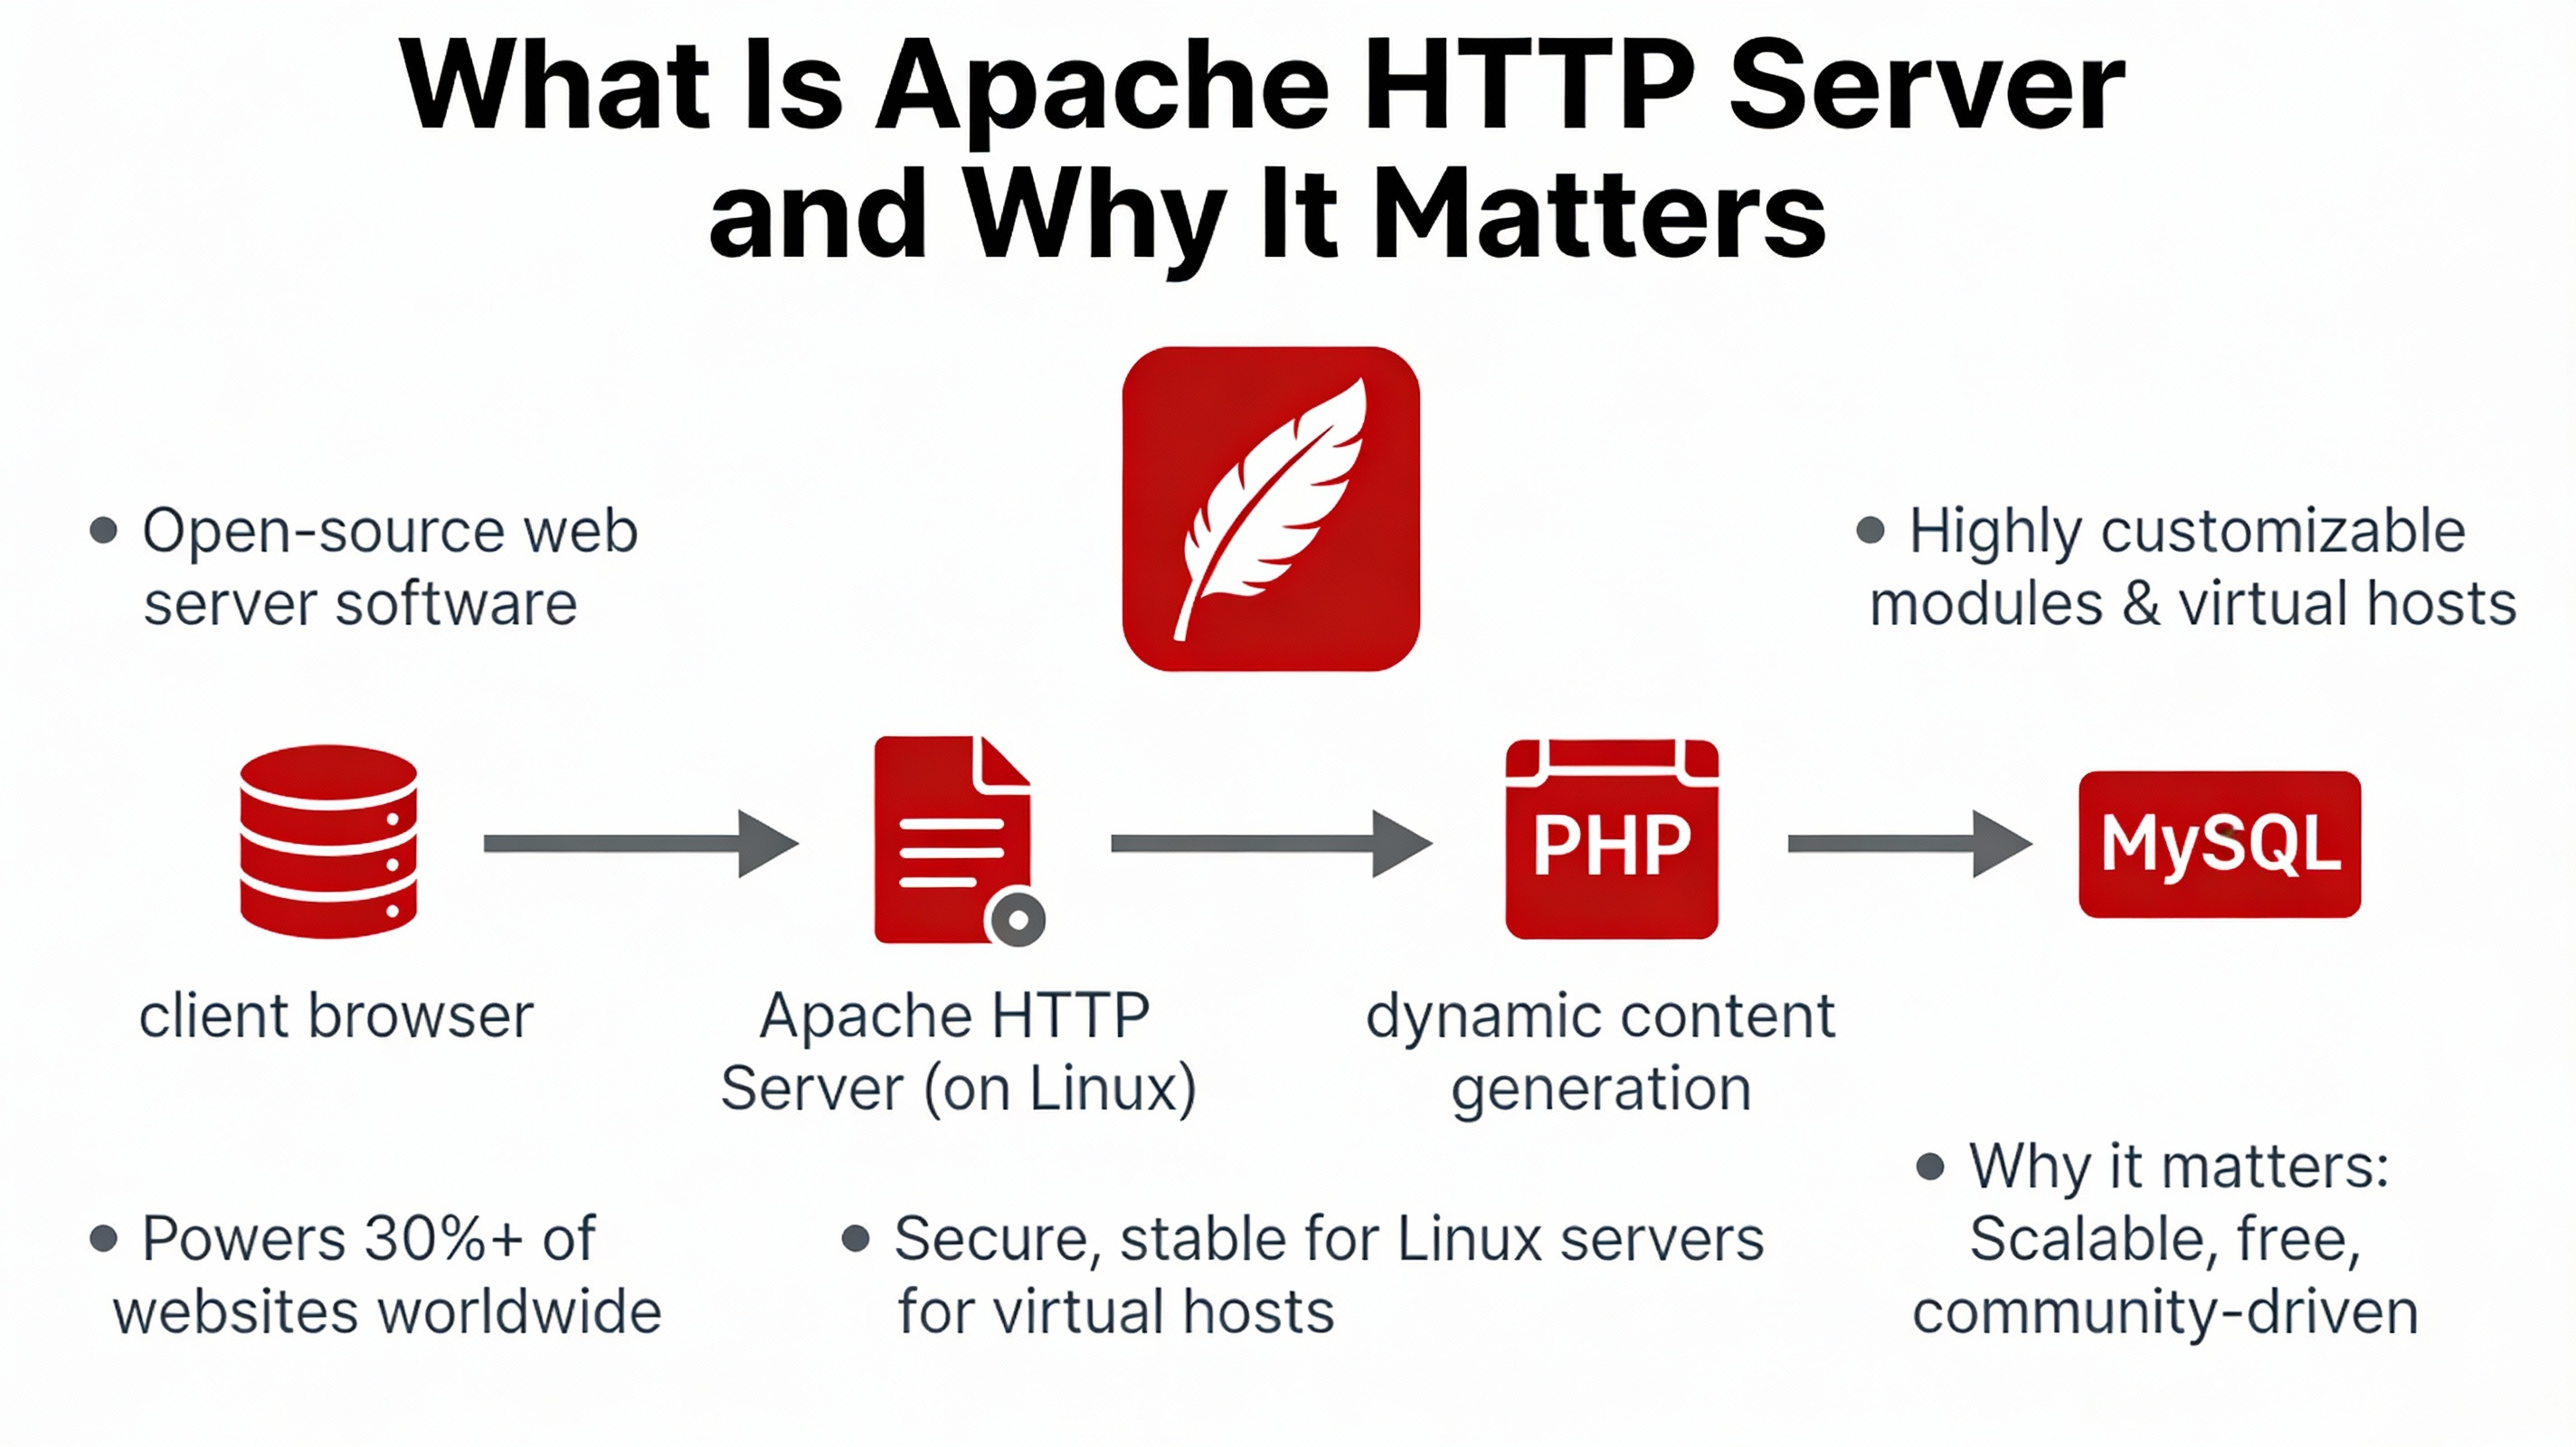
Apache Servidor HTTP (a menudo simplemente “Apache”) es un servidor web multiplataforma probado en batalla que sirve recursos estáticos y actúa como proxy para aplicaciones dinámicas. Es popular por sus pilas LAMP, su configuración sencilla y su rico ecosistema de módulos (autenticación, almacenamiento en caché, compresión, HTTP/2, seguridad). En Linux, Apache se integra perfectamente con systemd, paquete managers y firewalls de host.
Cómo Apache Funciona en Linux
A un nivel alto, Apache escucha en los puertos TCP (80 para HTTP, 443 para HTTPS), acepta conexiones de clientes, hace coincidir la solicitud con un VirtualHost y devuelve una respuesta desde archivos estáticos o un backend (PHP-FPM, servidor de aplicaciones, proxy). La configuración se compone de una configuración principal más archivos específicos del sitio y del módulo.
Módulos de multiprocesamiento (MPM)
Los MPM definen cómo Apache maneja la concurrencia:
- pretenedor: Modelo de proceso por solicitud. Compatible con el antiguo mod_php, pero superior. uso de memoria.
- obrero: Modelo de subprocesos. Eficiente para contenido estático y proxy.
- evento: Trabajador con manejo mejorado de keep-alive. Recomendado para la mayoría de los sitios modernos, especialmente con HTTP/2 y PHP-FPM.
Utilice el evento MPM con PHP-FPM para un rendimiento y aislamiento óptimos.
Disposición de directorios en Linux (Debian/Ubuntu vs. RHEL/Alma/Rocky)
- Debian / Ubuntu: /etc/apache2/, con apache2.conf, ports.conf, mods-available/enabled, sites-available/enabled, conf-available/enabled, registros en /var/log/apache2/.
- RHEL/Alma/Rocky/CentOS: /etc/httpd/, con conf/httpd.conf, conf.d/*.conf, módulos en /etc/httpd/modules, registros en /var/log/httpd/.
Instale Apache en Linux
Utilice el paquete de su distribución manager. Estos comandos instalan Apache y habilitarlo al arrancar.
# Ubuntu/Debian
sudo apt update
sudo apt install apache2
sudo systemctl enable --now apache2

# RHEL 8+/AlmaLinux/Rocky Linux
sudo dnf install httpd
sudo systemctl enable --now httpd
Abra el firewall para HTTP/HTTPS:
# UFW (Ubuntu)
sudo ufw allow "Apache Full"

# firewalld (RHEL family)
sudo firewall-cmd --permanent --add-service=http
sudo firewall-cmd --permanent --add-service=https
sudo firewall-cmd --reload
Comandos de gestión esenciales
# Start/stop/status
sudo systemctl status apache2   # Debian/Ubuntu
sudo systemctl status httpd     # RHEL/Alma/Rocky

# Reload after config changes (no downtime)
sudo systemctl reload apache2   # or httpd

# Test configuration syntax
sudo apachectl configtest       # or: sudo httpd -t

# List enabled modules
apache2ctl -M                   # Debian/Ubuntu
httpd -M                        # RHEL family

# Debian-specific helpers
sudo a2enmod rewrite headers ssl
sudo a2ensite example.conf
sudo a2dissite 000-default.conf
Crear hosts virtuales
Host virtual HTTP (Ubuntu/Debian)
sudo nano /etc/apache2/sites-available/example.conf
-----------------------------------------------
<VirtualHost *:80>
    ServerName example.com
    ServerAlias www.example.com
    DocumentRoot /var/www/example/public

    <Directory /var/www/example/public>
        AllowOverride All
        Require all granted
    </Directory>

    ErrorLog ${APACHE_LOG_DIR}/example_error.log
    CustomLog ${APACHE_LOG_DIR}/example_access.log combined
</VirtualHost>

# Enable and reload
sudo a2ensite example.conf
sudo systemctl reload apache2
Host virtual HTTP (RHEL/Alma/Rocky)
sudo nano /etc/httpd/conf.d/example.conf
----------------------------------------
<VirtualHost *:80>
    ServerName example.com
    ServerAlias www.example.com
    DocumentRoot /var/www/example/public

    <Directory "/var/www/example/public">
        AllowOverride All
        Require all granted
    </Directory>

    ErrorLog /var/log/httpd/example_error.log
    CustomLog /var/log/httpd/example_access.log combined
</VirtualHost>

sudo systemctl reload httpd
Habilitar HTTPS con Let's Encrypt
Utilice Certbot para obtener y renovar automáticamente su certificación de forma gratuita. SSLCertificados TLS. Asegúrese DNS apunta a tu servidor.
# Ubuntu/Debian
sudo apt install certbot python3-certbot-apache
sudo certbot --apache -d example.com -d www.example.com

# RHEL family (EPEL required on some versions)
sudo dnf install certbot python3-certbot-apache
sudo certbot --apache -d example.com -d www.example.com

# Test renewal
sudo certbot renew --dry-run
Redirigir www → no www (o HTTP → HTTPS)
Usar mod_rewrite dentro del host virtual. Ejemplo: forzar HTTPS y no usar www.
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteCond %{HTTPS} !=on [OR]
RewriteCond %{HTTP_HOST} ^www.(.*)$ [NC]
RewriteRule ^ https://example.com%{REQUEST_URI} [L,R=301]
</IfModule>
Servicio PHP con Apache (Recomendado: PHP-FPM)
Las mejores prácticas modernas son Apache evento MPM + PHP-FPM (FastCGI), no mod_php. Esto mejora la concurrencia y aísla PHP del menú servidor web.
# Ubuntu/Debian
sudo apt install php-fpm
sudo a2enmod proxy_fcgi setenvif
sudo a2enconf php8.2-fpm    # adjust version
sudo systemctl reload apache2

# RHEL family
sudo dnf install php php-fpm
sudo systemctl enable --now php-fpm
# In your vhost:
<FilesMatch ".php$">
    SetHandler "proxy:unix:/run/php-fpm/www.sock|fcgi://localhost/"
</FilesMatch>
Verifique con un archivo phpinfo.php (elimine después de probar):
echo "<?php phpinfo(); ?>" | sudo tee /var/www/example/public/phpinfo.phpFundamentos del ajuste del rendimiento
Cambiar a MPM de eventos y ajustar trabajadores
Asegúrese de que el MPM de eventos esté habilitado y ajuste la concurrencia a su CPU/RAMEvite sobrecargar la memoria en entornos de alto tráfico.
# Debian/Ubuntu
sudo a2dismod mpm_prefork
sudo a2enmod mpm_event
sudo systemctl reload apache2

# Example tuning (Debian-style mpm_event.conf)
/etc/apache2/mods-available/mpm_event.conf
------------------------------------------
<IfModule mpm_event_module>
   StartServers             2
   ServerLimit             16
   ThreadsPerChild         25
   MaxRequestWorkers      400
   MaxConnectionsPerChild 1000
</IfModule>
Habilitar la compresión y el almacenamiento en caché de encabezados
# Enable modules (Debian/Ubuntu)
sudo a2enmod deflate expires headers brotli
sudo systemctl reload apache2

# Example directives
AddOutputFilterByType DEFLATE text/html text/css application/javascript application/json
Header append Vary Accept-Encoding
ExpiresActive On
ExpiresByType text/css "access plus 7 days"
ExpiresByType application/javascript "access plus 7 days"
ExpiresByType image/webp "access plus 30 days"
Utilice HTTP/2 y TLS moderno
HTTP/2 mejora la multiplexación y los protocolos de enlace TLS. Garantizar la apertura.SSL Admite ALPN, habilita mod_http2 y prefiere cifrados seguros.
sudo a2enmod http2           # Debian/Ubuntu
# In your SSL vhost:
Protocols h2 http/1.1
SSLProtocol all -SSLv3 -TLSv1 -TLSv1.1
SSLCipherSuite HIGH:!aNULL:!MD5:!3DES
SSLHonorCipherOrder on
Lista de verificación para fortalecer la seguridad
- Privilegios mínimos: Archivos web propiedad de un usuario de despliegue, legibles por el grupo www-data/apache; nunca se ejecutan. Apache como root
- Deshabilitar el listado de directorios y limitar .htaccess: Utilice AllowOverride sólo cuando sea necesario.
- Ocultar tokens del servidor: ServerTokens Prod y ServerSignature Desactivados.
- Encabezados de seguridad: HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy y un CSP mínimo.
- Habilite ModSecurity (WAF) y considere mod_evasive o Fail2ban contra la fuerza bruta.
- Mantén los paquetes actualizados y automatiza. SSL Renovaciones con Certbot.
- Utilice SELinux/AppArmor en modo de aplicación; establezca contextos correctos para las raíces web y los sockets.
# Example hardening snippets
ServerTokens Prod
ServerSignature Off

# Security headers (add inside vhost or a conf.d file)
Header always set X-Content-Type-Options "nosniff"
Header always set X-Frame-Options "SAMEORIGIN"
Header always set Referrer-Policy "strict-origin-when-cross-origin"
Header always set X-XSS-Protection "1; mode=block"
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains; preload"

# RHEL SELinux examples
sudo semanage fcontext -a -t httpd_sys_content_t "/var/www/example(/.*)?"
sudo restorecon -Rv /var/www/example
sudo setsebool -P httpd_can_network_connect on
Registros, supervisión y resolución de problemas
Los registros te indican qué sucedió y por qué. Úsalos para analizar el rendimiento y aislar errores.
- Registros de acceso: /var/log/apache2/access.log o /var/log/httpd/access_log
- Registros de errores: /var/log/apache2/error.log o /var/log/httpd/error_log
- Registros del sistema: journalctl -u apache2 o journalctl -u httpd
# Tail logs live
sudo tail -f /var/log/apache2/error.log
sudo tail -f /var/log/httpd/error_log

# Check syntax and modules
sudo apachectl -t
apache2ctl -M | sort

# Quick 403/404/500 fixes
# 403 Forbidden: permissions or Require directives
sudo chown -R deploy:www-data /var/www/example
sudo find /var/www/example -type d -exec chmod 755 {} ;
sudo find /var/www/example -type f -exec chmod 644 {} ;

# 500 Internal Server Error: check .htaccess and PHP-FPM logs
sudo tail -f /var/log/php*/www-error.log
Apache vs Nginx:¿Cuándo elegir cuál?
- Elija Apache cuando necesite flexibilidad en .htaccess, módulos extensos o compatibilidad LAMP sin complicaciones.
- Elija Nginx para una concurrencia ultra alta en recursos estáticos y como un proxy inverso rápido.
- Utilice ambos: Nginx delante (TLS, almacenamiento en caché, HTTP/2) y Apache detrás de la lógica de la aplicación y la compatibilidad con .htaccess.
Casos de uso reales y mejores prácticas
- Alojamiento de WordPress: Apache + PHP-FPM con OPcache, HTTP/2, Brotli y almacenamiento en caché de páginas (por ejemplo, complemento de caché de página completa) para un TTFB rápido.
- Alojamiento multisitio: VirtualHosts y archivos de registro separados por dominio, certificados Let's Encrypt automatizados y reglas WAF por sitio.
- Backends de la aplicación: Apache como un proxy inverso para Node.js, Python (Gunicorn) o Ruby (Puma), con comprobaciones de estado y tiempos de espera.
Si desea Apache en un servidor Linux sin complicaciones, YouStable, manageLos servidores VPS y dedicados incluyen construcciones reforzadas, monitoreo proactivo, SSL Automatización, copias de seguridad y soporte técnico especializado las 24 horas del día, los 7 días de la semana, para que puedas centrarte en tu sitio web, no en la infraestructura tecnológica.
Errores Comunes que se deben Evitar
- Ejecutando mod_php con prefork cuando PHP-FPM con MPM de eventos tendría un mejor rendimiento.
- Uso excesivo de .htaccess; prefiera configuraciones centrales para mayor velocidad y consistencia.
- Redirecciones HTTP→HTTPS o HSTS faltantes, lo que provoca problemas de contenido mixto y SEO.
- Ignorar el crecimiento del registro y el balanceo, lo que genera discos llenos.
- Abrir puertos de firewall globalmente en lugar de exponerlos con el mínimo privilegio.
Plan de acción: Tus primeros 60 minutos con Apache
- Instale Apache y abrir los puertos del cortafuegos.
- Cree un VirtualHost e implemente un index.html básico.
- Activar SSL con Certbot y forzar HTTPS.
- Cambiar al evento MPM, habilitar la compresión y el almacenamiento en caché de encabezados.
- Endurecer encabezados, ocultar tokens y verificar permisos.
- Verifique los registros, ejecute una prueba de carga rápida (ab, wrk) y luego itere.
Preguntas más frecuentes: Apache en un servidor Linux
Is Apache ¿Gratis y listo para producción en Linux?
Sí. Apache es de código abierto (Apache Licencia 2.0) y ampliamente utilizada en producción. Es estable, está bien documentada y cuenta con el soporte de todos los principales proveedores. Distribuciones y alojamiento de Linux proveedores.
¿Cuál es más rápido? Apache or Nginx?
Nginx Por lo general, sirve archivos estáticos más rápido con una concurrencia muy alta, mientras que Apache ofrece flexibilidad y módulos completos. Para muchas pilas, Apache evento MPM + PHP-FPM ofrece un rendimiento excelente. Emparejamiento Nginx en frente de Apache Combina fortalezas.
Dónde están Apache ¿Archivos de configuración en Linux?
En Debian/Ubuntu, las configuraciones se encuentran en /etc/apache2/ con sites-available/enabled y mods-available/enabled. En RHEL/Alma/Rocky, use /etc/httpd/ con httpd.conf y conf.d/*.conf. Los registros se encuentran en /var/log/apache2/ o /var/log/httpd/.
¿Cómo habilito HTTPS en? Apache ¿con rapidez?
Instale Certbot y ejecute certbot –apache -d yourdomain -d www.yourdomain. Este programa aprovisiona certificados Let's Encrypt, actualiza su VirtualHost y configura renovaciones automáticas mediante temporizadores de systemd o cron.
¿Debo utilizar .htaccess o archivos de configuración principales?
Prefiera los archivos de configuración principales (vhosts o conf.d) para mejorar el rendimiento y la consistencia. Habilite .htaccess (AllowOverride) solo cuando necesite anulaciones por directorio, como en entornos de alojamiento compartido.
Última Palabra
masterización Apache En un servidor Linux no es complicado si sigues un enfoque estructurado. Empieza con una instalación limpia, protégelo, habilita HTTPS, optimízalo para tu carga de trabajo y monitorízalo continuamente. Para un manageRuta de acceso con rendimiento y soporte garantizados, considere YouStablePlataformas de alojamiento optimizadas.










