Las llamadas al sistema en un sistema operativo son los puntos de entrada controlados que permiten a los programas de usuario solicitar servicios al núcleo, como la creación de procesos, la lectura de archivos, el uso de la red o la asignación de memoria. Estas llamadas cambian la ejecución del modo de usuario al modo núcleo de forma segura, realizan la tarea solicitada y devuelven los resultados (o errores) a la aplicación.
Si alguna vez te has preguntado cómo un programa abre un archivo, se comunica con la red o genera otro proceso, la respuesta casi siempre es la misma: llamadas al sistema. En esta guía, explicaremos las llamadas al sistema en un sistema operativo de forma sencilla, mostraremos su funcionamiento interno y ofreceremos ejemplos prácticos que puedes probar.
Como profesional del hosting, he rastreado miles de cargas de trabajo de producción. Comprender las llamadas del sistema ayuda a solucionar problemas de E/S lentas, reducir la latencia y fortalecer los servidores. Analicémoslo en un lenguaje sencillo con información precisa y práctica.
¿Qué son las llamadas al sistema?
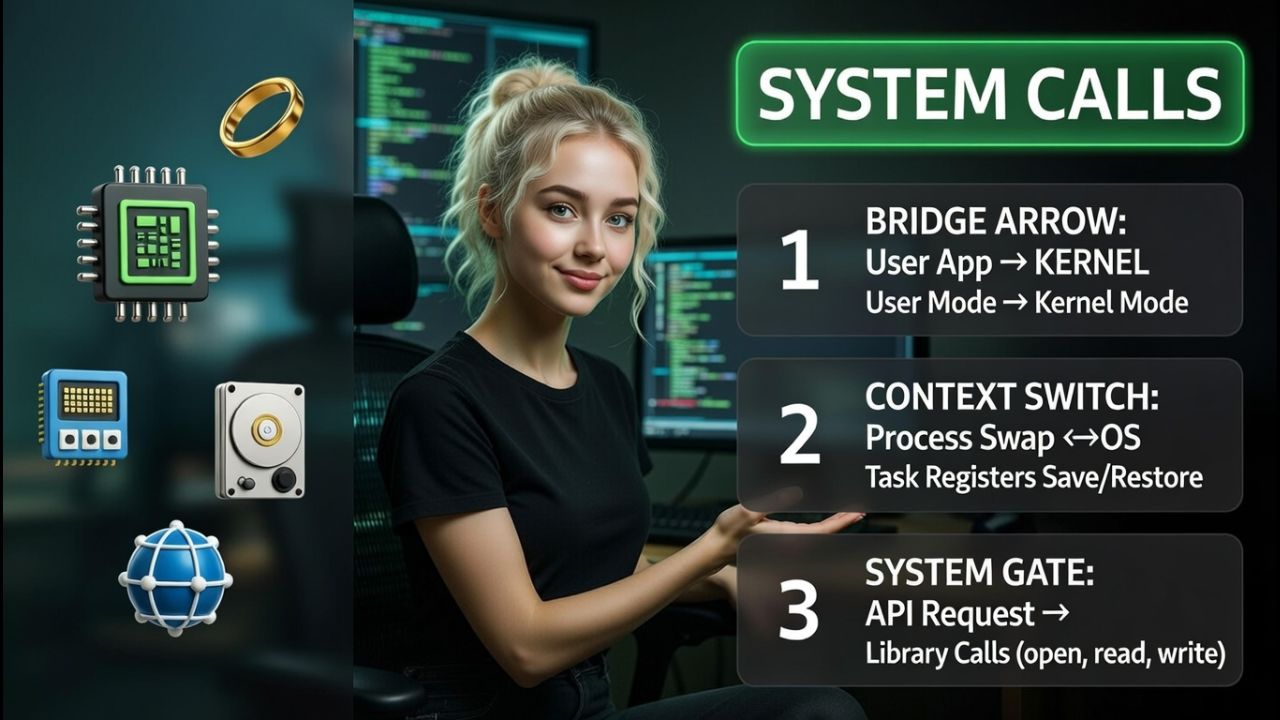
Una llamada al sistema (syscall) es una interfaz funcional que transfiere el control de una aplicación (modo de usuario) al núcleo (modo de núcleo) para acceder a recursos protegidos: CPUmemoria, almacenamiento y dispositivos.
Las aplicaciones de usuario no pueden tocar el hardware directamente; deben preguntarle al kernel a través de llamadas al sistema, lo que garantiza la estabilidad, la seguridad y el control de recursos.
Cómo funcionan las llamadas al sistema: paso a paso
Aunque su código llama a una función de alto nivel como open() or read(), la llamada al sistema real se realiza a través de un proceso cuidadosamente manageRuta d. Aquí está el flujo simplificado:
- La aplicación llama a una función de biblioteca estándar (por ejemplo, la de glibc).
openen Linux o API Win32 en Windows). - La biblioteca prepara los argumentos e invoca una función especial. CPU instrucción (como
syscallorint 0x80en x86) para atraparlo en el kernel. - El CPU Cambia del modo de usuario al modo kernel y salta al controlador de llamadas del sistema.
- El núcleo valida los permisos, copia los parámetros del espacio del usuario y realiza la operación solicitada (por ejemplo, leer desde el disco).
- Los resultados y un código de retorno se copian de vuelta; CPU Cambia al modo de usuario y la ejecución vuelve a su programa.
Esa instrucción de "trampa" y el cambio de modo son los que hacen que las llamadas al sistema sean más costosas que una llamada a una función normal, que nunca abandona el modo de usuario. Pero la seguridad y los recursos... manageLos cambios valen el costo.
Tipos de llamadas al sistema en el sistema operativo
La mayoría de los sistemas operativos agrupan las llamadas del sistema según su función. En sistemas tipo Unix (Linux, macOS, BSD), las categorías suelen incluir:
1) Control de procesos
- Crear/ejecutar:
fork(),vfork(),execve() - Terminar:
exit(),_exit() - Señales:
kill(),sigaction() - Espere:
wait(),waitpid()
2) E/S de archivos y directorios
- Abrir/cerrar:
open(),close() - Leer/escribir:
read(),write(),pread(),pwrite() - Metadatos:
stat(),fstat(),lstat(),chmod(),chown() - Directorios: mkdir(), rmdir(), renombrar(), desvincular()
3) Administración de dispositivos
ioctl()para operaciones específicas del dispositivomount(),umount()
4) Gestión de memoria
mmap(),munmap()para mapeo de memoriabrk(),sbrk()(crecimiento del montón heredado)mprotect()para cambiar los permisos de memoria
5) Comunicación entre procesos (IPC) y redes
- Tuberías/colas:
pipe(), colas de mensajes POSIX - Memoria compartida/semáforos:
shmget(),semop(), POSIXshm_open() - sockets:
socket(),bind(),connect(),accept(),send(),recv(),sendfile()
6) Información y tiempo
getpid(),getuid(),getgid()gettimeofday(),clock_gettime()uname()para información del sistema
Llamada al sistema vs. llamada a función vs. API
- Llamada de función: Llamada normal dentro de su programa o biblioteca; permanece en modo de usuario; muy rápido; sin intervención del núcleo.
- Llamada al sistema: Entra en el núcleo; proporciona acceso seguro a servicios de hardware/SO; más lento que una llamada de función debido al cambio de contexto.
- API: Una interfaz de nivel superior que puede encapsular una o más llamadas al sistema (p. ej., biblioteca estándar de C, Win32). Se suele llamar a una API; esta realiza o evita una llamada al sistema según el estado y el almacenamiento en caché.
Ejemplo: llamar printf() Puede almacenar en búfer la salida en el espacio de usuario. Solo cuando se vacía el búfer, se llama write(), que es la llamada del sistema real que llega al núcleo.
Ejemplos prácticos (Linux)
Aquí hay un programa minimalista en C que utiliza llamadas al sistema de E/S de archivos. Abre un archivo, escribe texto y lo lee. Esto demuestra open, write, lseek, y read en la capa de llamada del sistema.
#include <fcntl.h>
#include <unistd.h>
#include <string.h>
#include <errno.h>
#include <stdio.h>

int main(void) {
    int fd = open("demo.txt", O_CREAT | O_RDWR, 0644);
    if (fd < 0) { perror("open"); return 1; }

    const char *msg = "Hello, syscall world!n";
    ssize_t n = write(fd, msg, strlen(msg));
    if (n < 0) { perror("write"); return 1; }

    if (lseek(fd, 0, SEEK_SET) < 0) { perror("lseek"); return 1; }

    char buf[128] = {0};
    n = read(fd, buf, sizeof(buf)-1);
    if (n < 0) { perror("read"); return 1; }

    printf("Read back: %s", buf);
    close(fd);
    return 0;
}
Puedes observar las llamadas del sistema con strace (Linux) para ver qué está haciendo realmente el programa en tiempo de ejecución:
# Compile and run with syscall tracing
gcc -O2 demo.c -o demo && strace -o trace.log ./demo
# View the trace
sed -n '1,60p' trace.log
En macOS, use dtruss or sudo fs_usageEn BSD/Illumos, utilice truss. En Windows, utilice el Monitor de procesos (ProcMon) de Sysinternals.
Rendimiento, seguridad y confiabilidad
Consejos de rendimiento
- Lote y buffer: Reducir el número de llamadas al sistema. Usar búfer para escrituras; leer en bloques más grandes.
- Utilice los primitivos correctos: Utilice
sendfile()para copias de archivo a socket; utilizarreadv()/writev()reunir/dispersar E/S; utilizarepoll/kqueuePara muchos enchufes. - Evite llamadas de metadatos innecesarias: Resultados de caché de
stat()si es posible. - Copia cero donde sea posible: E/S mapeada en memoria (
mmap()) puede cortar copias para lecturas secuenciales grandes.
Consideraciones de Seguridad
- Privilegios mínimos: Los procesos deben ejecutarse como no root siempre que sea posible; utilice las capacidades de Linux (
CAP_NET_BIND_SERVICE, etc.) en lugar de la raíz completa. - Filtrado de llamadas al sistema:
seccompEn Linux se puede restringir qué llamadas del sistema puede utilizar un proceso, lo que reduce la superficie de ataque. - Marcos MAC: Los perfiles SELinux o AppArmor limitan aún más los archivos y dispositivos a los que puede acceder un proceso.
- Validar entradas: El kernel valida, pero tu aplicación también debe hacerlo: desinfecta rutas, tamaños y datos proporcionados por el usuario.
Confiabilidad y manejo de errores
- Verifique religiosamente los valores de retorno; la mayoría de las llamadas al sistema retornan
-1en caso de error y configuraciónerrno(EACCES,ENOENT,EINTR, Etc). - Manejar E/S parcial:
read()ywrite()puede transferir menos bytes que los solicitados. - Ser robusto para
EINTR: Reinicie las llamadas al sistema o utilice indicadores que eviten interrupciones cuando estén disponibles.
Llamadas del sistema en los sistemas operativos
- Linux: Conjunto rico de llamadas al sistema similares a POSIX; ABI estable para glibc; herramientas como
strace,perf,seccomp,eBPF. - ventanas: Las aplicaciones normalmente utilizan la API Win32; las llamadas al sistema NT reales son diferentes y no están documentadas oficialmente como una interfaz estable.
- macOS/BSD: Similar a la semántica de Unix; las llamadas del sistema son estables pero a menudo se accede a ellas a través de contenedores libc; las herramientas incluyen
dtruss,ktrace.
Consejo de portabilidad: Utilice API estándar (POSIX en sistemas operativos tipo Unix, Win32 en Windows) en lugar de llamadas al sistema directas. Su código será más portable y fácil de mantener.
Casos de uso reales en hosting y nube
- Servidores web: Uso intensivo de
accept(),epoll()/kqueue(),sendfile()para un servicio eficiente de archivos estáticos. - Bases de datos: Cuidadoso
fsync()/fdatasync()uso para garantizar la durabilidad;mmap()para cachés de páginas. - Contenedores: Los espacios de nombres y cgroups de Linux dependen de llamadas al sistema para aislar procesos; herramientas como Docker o containerd los orquestan.
- Observabilidad:
straceLos eventos eBPF y perf ayudan a encontrar llamadas al sistema lentas, problemas de permisos y rutas de E/S inesperadas.
At YouStableOptimizamos las pilas de hosting con ajustes basados en kernel, estrategias inteligentes de E/S y observabilidad. Ya sea que utilice WordPress o aplicaciones personalizadas, el rendimiento suele depender de la elección de las llamadas al sistema correctas y la reducción de la sobrecarga a escala.
Cómo inspeccionar y aprender de las llamadas del sistema
- Linux:
strace -f -tt -T -o trace.log <cmd>para cronometrar;ltracepara llamadas de biblioteca; herramientas eBPF (bcc,bpftrace) para rastreo avanzado. - Mac OS:
sudo dtruss -f <cmd>orsudo fs_usagepara la actividad del sistema de archivos. - ventanas: Monitor de procesos (ProcMon) para archivos, registro y red; Grabador de rendimiento de Windows para seguimientos más profundos.
Tip: Comience rastreando una sola ruta de solicitud (por ejemplo, la carga de una página de WordPress). Identifique el exceso stat(), pequeña read() llamadas o aperturas repetidas. El almacenamiento en caché y el procesamiento por lotes pueden reducir drásticamente las llamadas al sistema.
Lista de verificación de mejores prácticas
- Utilice API de alto nivel cuando sea posible; utilice llamadas al sistema sin procesar solo para rutas de rendimiento crítico.
- Minimiza el número de llamadas al sistema mediante almacenamiento en búfer y procesamiento por lotes.
- Prefiera E/S asincrónica o controlada por eventos para muchas conexiones.
- Fortalecer con privilegios mínimos, filtrado de llamadas al sistema y políticas MAC.
- Instrumento con
strace/eBPF/ProcMon para verificar el comportamiento bajo carga.
Preguntas Frecuentes
¿Qué es una llamada al sistema con un ejemplo simple?
Una llamada al sistema es la forma en que un programa solicita un servicio al núcleo del sistema operativo. Ejemplo: read(fd, buf, nbytes) Le pide al kernel que copie datos de un descriptor de archivo a su búfer. Si tiene éxito, devuelve el número de bytes leídos; en caso de error, devuelve -1 y conjuntos errno.
¿En qué se diferencia una llamada al sistema de una llamada a una función?
Una llamada a una función se ejecuta completamente en modo de usuario y es muy rápida. Una llamada al sistema cambia al modo kernel mediante un mecanismo especial. CPU instrucción, que es más lenta pero necesaria para acceder a recursos protegidos como archivos, sockets y dispositivos.
¿Por qué las llamadas del sistema son relativamente lentas?
Requieren un cambio de modo, validación de parámetros, posibles cambios de contexto e interacción con hardware o subsistemas del kernel. Cada paso añade sobrecarga. Esto se puede mitigar mediante la agrupación de operaciones, el uso de E/S vectorizadas o el uso de técnicas de copia cero.
¿Las llamadas del sistema son las mismas en Linux, Windows y macOS?
No. Cada sistema operativo tiene sus propios números y semántica de llamadas al sistema. Para crear aplicaciones portables, utilice API estandarizadas (POSIX en sistemas tipo Unix, Win32 en Windows) en lugar de llamadas al sistema específicas de la plataforma.
¿Cómo puedo enumerar o rastrear llamadas del sistema en mi sistema?
En Linux, utilice strace para rastrear y ausyscall --dump Para enumerar números por arquitectura. En macOS, use dtrussEn Windows, utilice el Monitor de procesos para observar las operaciones de archivos, registro y red expuestas por las llamadas del sistema.
Conclusión
Las llamadas al sistema en el sistema operativo constituyen el puente seguro entre las aplicaciones y el hardware. Dominarlas mejora la optimización del rendimiento, la depuración y el refuerzo de la seguridad.
Si desea un alojamiento que respete los límites del kernel y aproveche sus fortalezas, YouStableServidores optimizados de y manageLos entornos de WordPress se construyen con las mejores prácticas que tienen en cuenta las llamadas al sistema desde el principio.