

Un balanceador de carga en un servidor Linux es un software que distribuye el tráfico entrante entre varios servidores backend para mejorar la disponibilidad, el rendimiento y la fiabilidad.
Supervisa el estado del servidor, enruta cada solicitud al mejor destino utilizando algoritmos (round-robin, menor número de conexiones) y puede finalizar. SSLAlmacenar contenido en caché, reforzar la seguridad y escalar horizontalmente a bajo coste.
En esta guía, comprenderá cómo funciona un balanceador de carga en Linux, la diferencia entre Capa 4 y Capa 7 enfoques, cuándo elegir HAProxy, Nginxo IPVS, y cómo implementar un balanceador de carga listo para producción y de alta disponibilidad con Keepalived.
Utilizaremos ejemplos prácticos que puedes copiar, basados en experiencias de hosting del mundo real.
¿Qué es un balanceador de carga en un servidor Linux?
Un balanceador de carga de Linux suele ser HAProxy, Nginxo IPVS (LVS) ejecutándose en una distribución de Linux (Ubuntu, Debian, AlmaLinux, Rocky, etc.).
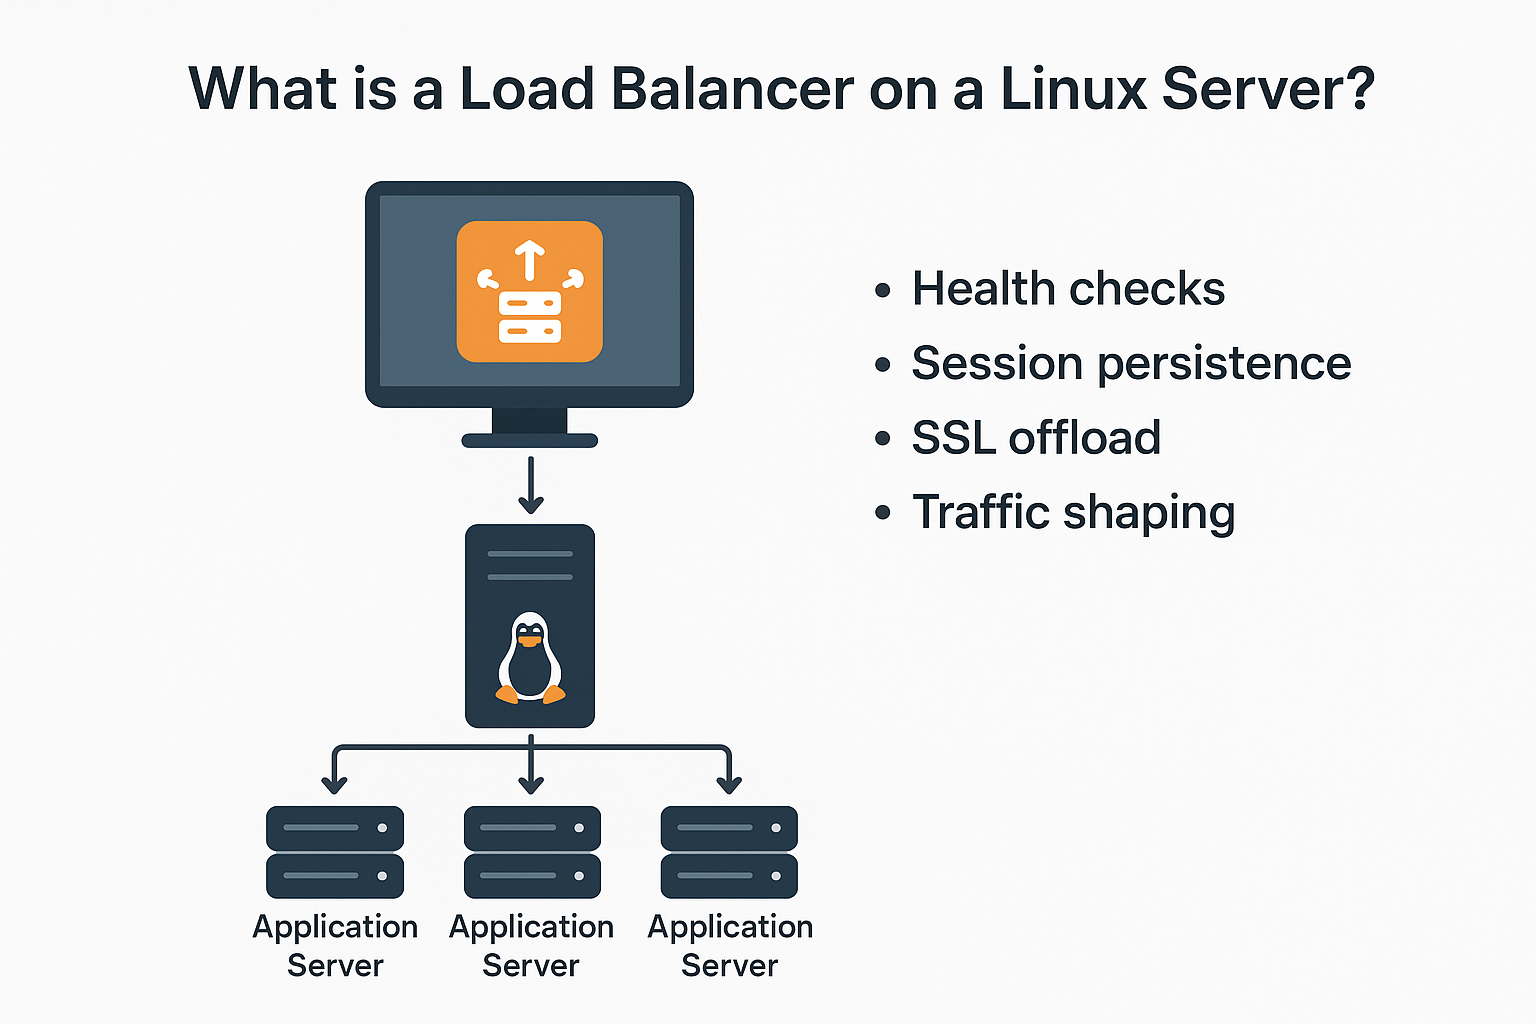
Se ubica frente a múltiples servidores de aplicaciones y enruta el tráfico de manera inteligente. Más allá de la distribución, también realiza comprobaciones de estado, persistencia de sesión, SSL descarga y modelado del tráfico.
Capa 4 vs. Capa 7 (Lo que realmente estás equilibrando)
Comprender las capas aclara las capacidades y los costos:
- Capa 4 (Transporte)Funciona solo con TCP/UDP. Rápido y eficiente. No inspecciona contenido HTTP. Herramientas: IPVS (LVS), HAProxy en modo TCP.
- Capa 7 (Aplicación): Comprende los encabezados HTTP/HTTPS, las rutas, las cookies y los métodos. Permite el enrutamiento avanzado, WAF, el almacenamiento en caché, la compresión y las sesiones persistentes. Herramientas: Modo HTTP de HAProxy, Nginx, Enviado, Traefik.
Pilas populares de equilibrio de carga de Linux
- Proxy HA (L4/L7): Alto rendimiento, comprobaciones de estado completas, TLS, adherencia y observabilidad. Excelente opción predeterminada para aplicaciones web y API.
- Nginx (L7): Proxy inverso con funciones HTTP avanzadas, HTTP/2, almacenamiento en caché y descarga estática. Ideal para cargas de trabajo web y sitios con mucho contenido.
- Nivel 4: Equilibrio de carga a nivel de kernel para lograr un rendimiento muy alto y una sobrecarga ultrabaja.
- Mantener vivo: Agrega alta disponibilidad (IP virtual VRRP) y conmutación por error basada en estado a HAProxy/Nginx/IPVS.
¿Por qué usar un balanceador de carga de Linux? Beneficios y casos de uso
- Alta disponibilidad:Elimine automáticamente los servidores que fallan; utilice una VIP flotante para la conmutación por error.
- Escala horizontal:Agregue o elimine nodos backend sin tiempo de inactividad.
- Seguridad:Centralice TLS, limitación de velocidad, filtrado de bots y reglas WAF básicas.
- Rendimiento:Agrupamiento de conexiones, HTTP/2, almacenamiento en caché, compresión y optimizaciones de TCP.
- Control de costos:El hardware Linux de código abierto y de consumo supera a muchos managed modelos de precios por GB a escala.
Arquitecturas comunes
Proxy inverso único (pequeño a mediano)
Un HAProxy o Nginx Node Fronts conecta de 2 a 5 servidores de aplicaciones. Es sencillo. manage, pero un único punto de fallo a menos que se combine con instantáneas y restauración rápida. Ideal para desarrollo, pruebas o sitios pequeños.
Activo-En espera con Keepalived (Producción)
Dos balanceadores de carga comparten una IP virtual (VIP) mediante VRRP. Si el principal falla, el secundario asume el control automáticamente. Este es el patrón de producción más común para la web y el comercio electrónico.
IPVS en L4 para un rendimiento extremo
El equilibrio de carga a nivel de kernel con IPVS ofrece millones de conexiones simultáneas con un mínimo CPU personal. Úselo para API de tráfico ultra alto, juegos o streaming, a menudo combinado con Keepalived para conmutación por error VIP.
Cómo elegir: HAProxy vs. Nginx vs. IPVS
- Elija HAProxy cuando necesita controles de estado avanzados, compatibilidad con TCP y HTTP, métricas detalladas, adherencia, ACL y confiabilidad de nivel empresarial para API y aplicaciones.
- Elija Nginx cuando desea un proxy inverso HTTP potente con almacenamiento en caché, descarga estática y fácil integración en pilas web.
- Elija IPVS cuando desea una velocidad pura de Capa 4 con la menor sobrecarga y no necesita enrutamiento basado en contenido.
Paso a paso: configuración de un balanceador de carga de Linux listo para producción
Prerrequisitos y plan de red
- Dos máquinas virtuales Linux para balanceadores de carga (LB1, LB2) y más de 2 servidores de aplicaciones back-end (APP1, APP2).
- Red privada (p. ej., 10.0.0.0/24). VIP: 10.0.0.100.
- DNS registre su dominio apuntando al VIP (A/AAAA).
- El firewall permite 80/443 a VIP y 80/443 desde LB a los backends.
Opción A: HAProxy (L7): instalar y configurar
En Ubuntu/Debian:-
sudo apt update && sudo apt install -y haproxy
sudo systemctl enable --now haproxy
Descarga HTTPS mínima + comprobaciones de estado + sesiones persistentes:
# /etc/haproxy/haproxy.cfg
global
  log /dev/log local0
  maxconn 10000
  tune.ssl.default-dh-param 2048

defaults
  log global
  mode http
  option httplog
  option dontlognull
  timeout connect 5s
  timeout client  30s
  timeout server  30s

frontend web_in
  bind *:80
  bind *:443 ssl crt /etc/ssl/private/example.pem alpn h2,http/1.1
  http-request redirect scheme https unless { ssl_fc }
  default_backend app_pool

backend app_pool
  balance roundrobin
  option httpchk GET /health
  http-check expect status 200
  cookie SRV insert indirect nocache
  server app1 10.0.0.11:80 check cookie A
  server app2 10.0.0.12:80 check cookie B

# reload
# sudo haproxy -c -f /etc/haproxy/haproxy.cfg && sudo systemctl reload haproxy
API, considere balance leastconn, Añade option http-buffer-request y ajustar los tiempos de espera según el tamaño de la solicitud/respuesta.
Opción B: Nginx (L7) — Balanceo de carga mediante proxy inverso
sudo apt update && sudo apt install -y nginx
sudo systemctl enable --now nginx
Upstream básico con HTTPS y HTTP/2:-
# /etc/nginx/conf.d/loadbalancer.conf
upstream app_upstream {
  least_conn;
  server 10.0.0.11:80 max_fails=3 fail_timeout=10s;
  server 10.0.0.12:80 max_fails=3 fail_timeout=10s;
  keepalive 64;
}

server {
  listen 80;
  server_name example.com;
  return 301 https://$host$request_uri;
}

server {
  listen 443 ssl http2;
  server_name example.com;

  ssl_certificate     /etc/ssl/certs/fullchain.pem;
  ssl_certificate_key /etc/ssl/private/privkey.pem;

  location / {
    proxy_pass http://app_upstream;
    proxy_http_version 1.1;
    proxy_set_header Connection "";
    proxy_set_header Host $host;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
  }

  location /health {
    return 200 'ok';
  }
}

# test and reload
# sudo nginx -t && sudo systemctl reload nginx
Opción C: IPVS (L4): Equilibrio de carga de kernel ultrarrápido
Instalar herramientas y crear un servicio virtual usando el modo NAT:
sudo apt install -y ipvsadm keepalived

# Create VIP 10.0.0.100:80 with round robin
sudo ipvsadm -A -t 10.0.0.100:80 -s rr
sudo ipvsadm -a -t 10.0.0.100:80 -r 10.0.0.11:80 -m
sudo ipvsadm -a -t 10.0.0.100:80 -r 10.0.0.12:80 -m

# View stats
ipvsadm -Ln --stats
IPVS admite enrutamiento directo (DR) y NAT completo. El DR ofrece un mayor rendimiento, pero requiere la optimización de ARP/servidor real; el NAT es más sencillo para empezar.
Agregue alta disponibilidad con Keepalived (VRRP)
Keepalived proporciona una VIP flotante que conmuta entre LB1 y LB2 automáticamente.
# /etc/keepalived/keepalived.conf (LB1)
vrrp_script chk_haproxy {
  script "/usr/bin/pgrep haproxy"
  interval 2
  fall 2
  rise 2
}

vrrp_instance VI_1 {
  state MASTER
  interface eth0
  virtual_router_id 51
  priority 150
  advert_int 1
  authentication {
    auth_type PASS
    auth_pass 42secret
  }
  virtual_ipaddress {
    10.0.0.100/24 dev eth0
  }
  track_script {
    chk_haproxy
  }
}

# LB2: set state BACKUP and priority 100
# sudo systemctl enable --now keepalived
Cambia el script de salud para comprobar Nginx o IPVS según sea necesario (por ejemplo, pgrep nginx o un script de verificación HTTP).
Fundamentos del ajuste del rendimiento
Ajuste del kernel y del descriptor de archivos
# /etc/sysctl.d/99-lb.conf
net.core.somaxconn=65535
net.ipv4.ip_local_port_range=1024 65000
net.ipv4.tcp_tw_reuse=1
net.ipv4.tcp_fin_timeout=15
net.core.netdev_max_backlog=250000
net.ipv4.tcp_max_syn_backlog=262144
fs.file-max=1000000

# Apply
# sudo sysctl --system

# Increase nofile for HAProxy/Nginx
# /etc/security/limits.d/99-nofile.conf
haproxy soft nofile 500000
haproxy hard nofile 500000
nginx   soft nofile 500000
nginx   hard nofile 500000
Optimizaciones de TLS y HTTP
- Habilite HTTP/2 y cifrados modernos; utilice grapado OCSP.
- Utilice keep-alive para los backends y ajuste la configuración de reutilización.
- Utilice menos conexiones para tiempos de solicitud desiguales; utilizar round robin para cargas de trabajo homogéneas.
- Habilitar gzip/brotli (Nginx) y considere el almacenamiento en caché para los recursos estáticos.
Lista de verificación para fortalecer la seguridad
- Terminar TLS en el balanceador de carga; aplicar HSTS y cifrados fuertes.
- Limite la velocidad de las IP abusivas y agregue protecciones básicas contra bots.
- Implementar un WAF (Nginx ModSecurity o ACL de HAProxy) para patrones de ataque comunes.
- Restringir las páginas de administración/estado por IP o autenticación.
- Mantenga el sistema operativo y los paquetes actualizados; automatice con actualizaciones y configuraciones no supervisadas manageambiente.
Solución de problemas: Comandos rápidos
- Verificar oyentes:
ss -lntp | egrep '80|443' - Comprobar registros de servicio:
journalctl -u haproxy -forjournalctl -u nginx -f - Puntos finales de verificación de estado:
curl -I http://APP:80/health - Accesibilidad VIP:
curl -I -k https://VIP - Estadísticas de IPVS:
ipvsadm -Ln --stats - Captura de paquetes:
sudo tcpdump -ni eth0 host VIP and port 443
Costo y escalabilidad: hospedaje propio vs. nube
- Autoalojado (Linux + HAProxy/Nginx/IPVS): Bajo costo de software, control total, excelente rendimiento. manage HA, escalado, parcheo.
- Balanceadores de carga en la nube (ELB, equilibrio de carga en la nube)Gestionado y flexible, con costos por hora y de procesamiento de datos. Menor control, fácil acceso a múltiples zonas de disponibilidad (AZ) y regiones.
- Híbrido:Utilice LB en la nube en el borde y LB Linux dentro de clústeres para lograr costos y flexibilidad.
Si prefiere managed infraestructura sin perder rendimiento, YouStable, managed servidores y balanceador de carga Las configuraciones pueden implementar HAProxy/Nginx Con Keepalived, monitorización y TLS reforzado para usted: ideal si lo que busca son resultados, no problemas de fontanería.
Consejos del mundo real desde la producción
- Comience simple:L7 HAProxy con dos backends resuelve el 80% de los casos.
- Los controles de salud son importantes:Utilice comprobaciones a nivel de aplicación (por ejemplo, /health) que verifiquen dependencias como la base de datos y el caché.
- Fijación del plan: Para aplicaciones vinculadas a la sesión, utilice cookies HAProxy o Nginx Hash de IP. Siempre que sea posible, se recomienda el uso de sesiones sin estado con un almacenamiento compartido.
- observar todo: Exportar HAProxy/Nginx Las métricas se envían a Prometheus y se visualizan con Grafana. Las líneas base evitan sorpresas.
- Prueba de conmutación por error:Practique desconectar el LB1 para confirmar la conmutación por error de VRRP y el comportamiento de la sesión del cliente.
Preguntas frecuentes sobre el balanceador de carga en servidores Linux
Is Nginx ¿Un balanceador de carga o simplemente un servidor web?
Nginx Cumple ambas funciones. Como proxy inverso, equilibra la carga del tráfico HTTP/HTTPS mediante algoritmos como round robin y el de menor número de conexiones, y es compatible con HTTP/2, almacenamiento en caché, compresión y funciones básicas de WAF. Se utiliza ampliamente como balanceador de carga de capa 7 delante de los servidores de aplicaciones.
¿Qué es mejor para el balanceo de carga de Linux: HAProxy o Nginx?
Para un balanceo de carga puro con comprobaciones de estado profundas, manejo de conexiones y ACL avanzadas, HAProxy generalmente es la mejor opción. Si también necesita servir archivos estáticos y almacenar en caché junto con el proxy, Nginx es convincente. Muchas pilas usan HAProxy en el borde y Nginx en los nodos de la aplicación.
¿Cuál es la diferencia entre un proxy inverso y un balanceador de carga?
Un proxy inverso se ubica frente a los servidores y reenvía las solicitudes; un balanceador de carga es un proxy inverso que distribuye el tráfico entre múltiples backends y realiza comprobaciones de estado y conmutación por error. Todos los balanceadores de carga son proxies inversos, pero no todos realizan balanceo de carga.
¿Necesito sesiones persistentes para mi aplicación?
Usa sesiones persistentes si tu aplicación almacena el estado del usuario en memoria y no puede compartirlo externamente. De lo contrario, prefiere sesiones sin estado con Redis o almacenes respaldados por bases de datos. Los diseños sin estado escalan mejor y reducen la distribución desigual de la carga.
¿Cómo puedo hacer que mi balanceador de carga de Linux tenga alta disponibilidad?
Implemente dos nodos de balanceo de carga y use Keepalived (VRRP) para compartir una IP virtual. Agregue comprobaciones de estado para degradar un nodo principal con fallos, mantenga las configuraciones sincronizadas y pruebe la conmutación por error periódicamente. Opcionalmente, ejecútelas en diferentes zonas de disponibilidad.
Conclusión – Balanceador de carga en servidores Linux
Crear un balanceador de carga en un servidor Linux es sencillo y potente. Empiece con HAProxy o Nginx, agregue Keepalived para HA y ajuste el kernel, TLS y la observabilidad. Si prefiere no hacerlo manage los matices, YouStable Puede diseñar, implementar y operar una capa de equilibrio de carga segura y de alto rendimiento adaptada a su carga de trabajo.










