

HAProxy en servidores Linux es un balanceador de carga y proxy inverso de código abierto y alto rendimiento que distribuye el tráfico entre múltiples servidores backend para mayor fiabilidad, escalabilidad y seguridad.
Admite capa 4 (TCP) y capa 7 (HTTP / HTTPS), controles de salud, SSL Terminación, sesiones persistentes y observabilidad, lo que lo convierte en una opción de nivel de producción para aplicaciones web, API y microservicios.
En esta guía para principiantes, comprenderá HAProxy en servidores Linux desde cero: qué hace, cómo funciona, cómo instalarlo en distribuciones Ubuntu/Debian y RHEL, y cómo configurarlo para cargas de trabajo reales. También abordaremos las mejores prácticas, la resolución de problemas y cuándo elegir HAProxy en lugar de otras alternativas.
¿Qué es HAProxy y por qué usarlo en Linux?
HAProxy (Proxy de Alta Disponibilidad) es un balanceador de carga y proxy inverso de código abierto de eficacia probada. En Linux, es apreciado por su estabilidad, baja latencia y rendimiento.
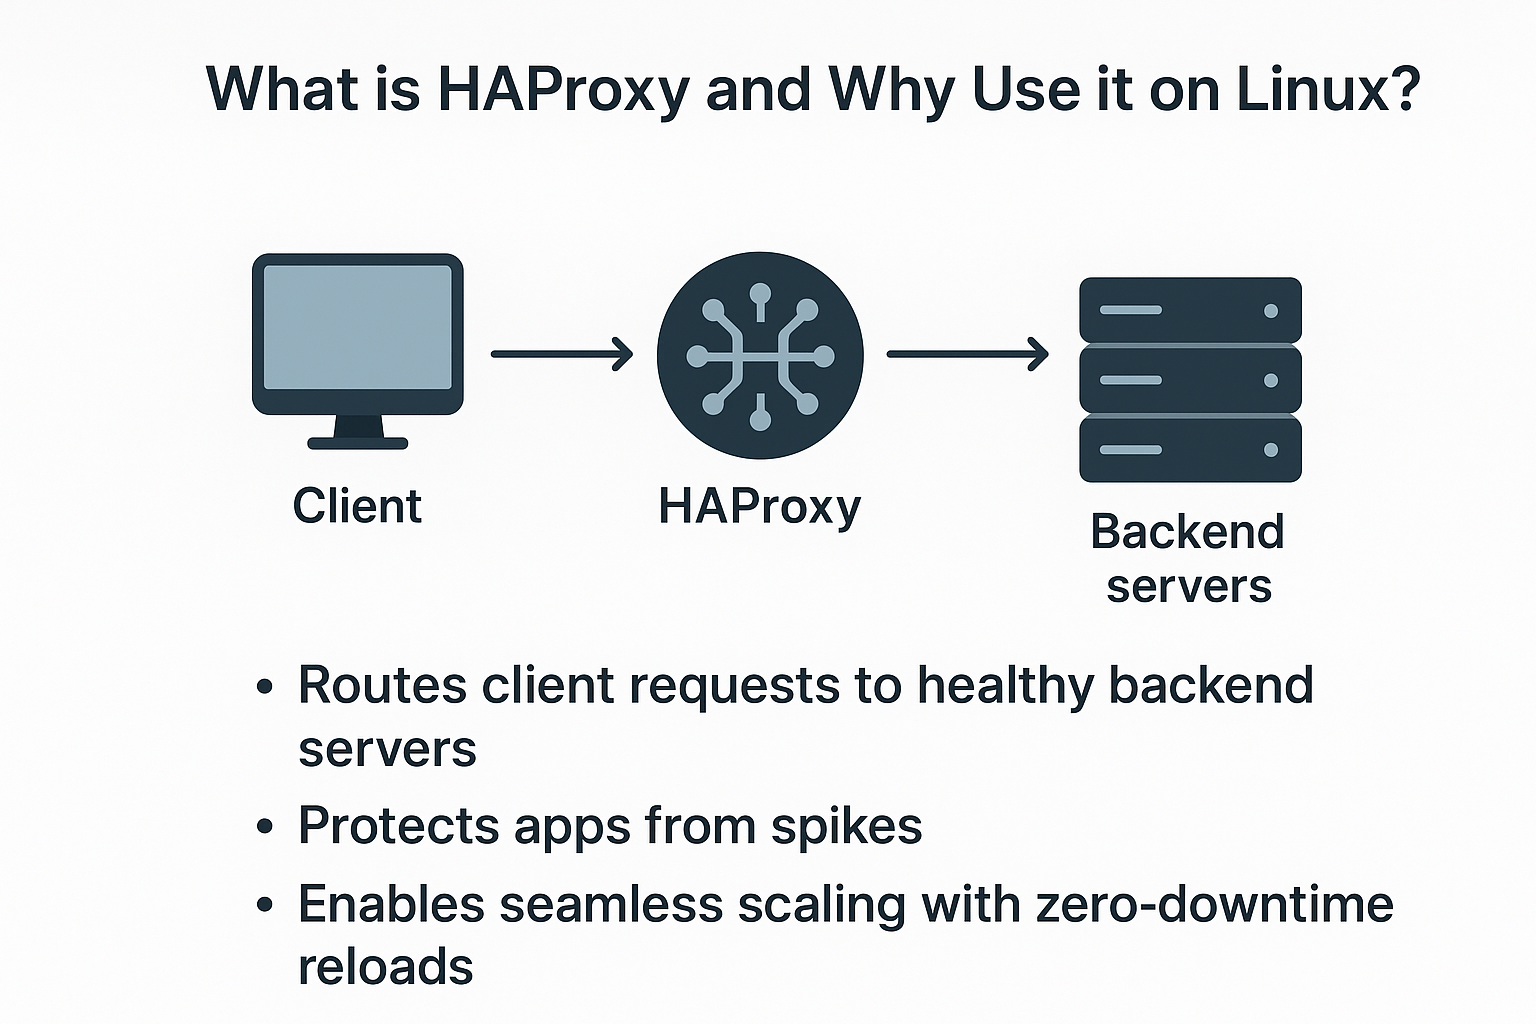
Enruta las solicitudes de los clientes a servidores backend en buen estado, protege las aplicaciones contra picos y permite un escalamiento sin inconvenientes con recargas sin tiempo de inactividad.
Capacidades principales que utilizarás
- Equilibrio de carga de capa 4 y capa 7 (TCP, HTTP/HTTPS).
- Algoritmos flexibles: roundrobin, leastconn, source (sticky) y más.
- Comprobaciones de estado, interrupción de circuitos y pesos por servidor.
- SSLTerminación TLS, HTTP/2, HSTS y enrutamiento SNI.
- ACL y lógica de enrutamiento (ruta, host, encabezados, Geo/IP).
- Sesiones persistentes a través de cookies o IP de origen.
- Registro, página de estadísticas y exportadores compatibles con Prometheus.
- Alta disponibilidad con VRRP (keepalived) y tablas de estado.
Cómo funciona HAProxy (frontends, backends, ACL)
HAProxy escucha las conexiones del cliente en frente termina (por ejemplo, puertos 80/443) y reenvía solicitudes a backends (sus servidores de aplicaciones). ACL (Listas de control de acceso) le permiten enrutar por nombre de host, ruta URL, métodos o encabezados, por ejemplo, enviar /api a una piscina y /images a otro. Las comprobaciones de estado verifican continuamente qué backends son seguros para recibir tráfico.
Instalar HAProxy en Linux (Ubuntu/Debian, RHEL/CentOS/Rocky/Alma)
Ubuntu / Debian
sudo apt update
sudo apt install -y haproxy
haproxy -v
sudo systemctl enable --now haproxy
sudo systemctl status haproxy --no-pager
RHEL/CentOS/AlmaLinux/Rocky Linux
sudo dnf install -y haproxy   # or: sudo yum install -y haproxy
haproxy -v
sudo systemctl enable --now haproxy
sudo systemctl status haproxy --no-pager
La mayoría de las distribuciones incluyen un HAProxy estable. Para las funciones más recientes (HTTP/3, TLS más reciente, tablas de conexiones avanzadas), considere usar repositorios oficiales o compilar desde el código fuente según la documentación de HAProxy.
Configuración básica de HAProxy (paso a paso)
El archivo de configuración principal normalmente se encuentra en /etc/haproxy/haproxy.cfgA continuación se muestra un punto de partida listo para producción que respalda Redirección de HTTP a HTTPS, terminación HTTPS, controles de estado, sesiones persistentes y una página de estadísticas protegida con contraseña.
global
  log /dev/log local0
  log /dev/log local1 notice
  chroot /var/lib/haproxy
  user haproxy
  group haproxy
  daemon
  maxconn 4000
  tune.ssl.default-dh-param 2048

defaults
  log     global
  mode    http
  option  httplog
  option  dontlognull
  timeout connect 5s
  timeout client  30s
  timeout server  30s
  retries  3
  option  http-keep-alive

# HTTP frontend: redirect to HTTPS
frontend fe_http
  bind *:80
  http-request redirect scheme https code 301

# HTTPS frontend with TLS termination and HSTS
frontend fe_https
  bind *:443 ssl crt /etc/haproxy/certs/example.pem alpn h2,http/1.1
  http-response set-header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload"
  default_backend be_app

# Backend with health checks and sticky sessions
backend be_app
  balance roundrobin
  option httpchk GET /health
  http-check expect status 200
  cookie SRV insert indirect nocache
  server app1 10.0.0.11:8080 check cookie s1
  server app2 10.0.0.12:8080 check cookie s2

# Stats dashboard
listen stats
  bind :8404
  stats enable
  stats uri /stats
  stats auth admin:StrongPassword!
Reemplace example.pem con un archivo PEM de cadena completa que incluya su certificado y clave privada . Si utiliza Let's Encrypt, puede combinar archivos o apuntar directamente al paquete PEM emitido.
Explicación de las directivas clave
- global:configuraciones de todo el proceso (registro, usuario, maxconn).
- por defecto:configuraciones base heredadas por los frontends/backends (modo, tiempos de espera).
- frontend: se vincula a una dirección/puerto orientado al cliente; aplica ACL y decisiones de enrutamiento.
- backend:un grupo de servidores con un algoritmo de equilibrio de carga.
- : sección combinada frontend+backend (comúnmente utilizada para estadísticas o servicios TCP).
- ACL:reglas de enrutamiento/denegaciones basadas en ruta, host, encabezados, métodos, IP y más.
Casos de uso comunes de HAProxy en Linux
Estrategias de equilibrio de carga HTTP
- roundrobin:distribución uniforme; buen valor predeterminado.
- menos conectado: favorece el backend con la menor cantidad de conexiones activas; bueno para aplicaciones lentas o con estado.
- fuente:codifica la IP del cliente para mantenerlos en el mismo servidor (simple adherencia cuando las cookies no son posibles).
SSL terminación y redirecciones
Termine TLS en HAProxy para descargar criptografía de sus servidores de aplicaciones y manage Certificados centralizados. Redirecciona todo HTTP a HTTPS para mayor seguridad y SEO. También puedes pasar TLS si necesitas cifrado de extremo a extremo; HAProxy admite ambos modos.
Proxy inverso para microservicios y WordPress
Utilice ACL para enrutar api.example.com a un grupo de API y www.example.com A un grupo de WordPress. En WordPress, habilite las sesiones persistentes solo si los plugins las requieren; de lo contrario, mantenga las sesiones sin estado y comparta contenido multimedia mediante una CDN o almacenamiento NFS/de objetos.
Seguridad, observabilidad y alta disponibilidad
Endurecimiento de la seguridad
- Corre como el
haproxyusuario, chroot a/var/lib/haproxyy mantenga los permisos de archivos estrictos. - Utilice TLS robusto (desactive TLS 1.0/1.1), configure cifrados seguros, habilite HSTS y mantenga OpenSSL actualizada.
- Ocultar cadenas de versión; nunca exponga la página de estadísticas públicamente sin autorización y listas de direcciones IP permitidas.
- Limite la velocidad de las direcciones IP abusivas con tablas de adherencia y ACL.
- Restringir managepuertos de administración con firewalls y grupos de seguridad.
Ejemplo: limitación de velocidad simple con tablas de adherencia
frontend fe_https
  bind *:443 ssl crt /etc/haproxy/certs/example.pem
  # Track connection rate per IP
  stick-table type ip size 100k expire 10m store conn_rate(10s)
  http-request track-sc0 src
  acl too_fast sc0_conn_rate gt 100
  http-request deny if too_fast
  default_backend be_app
Registro y seguimiento
- Activar registros HTTP y enviar a
rsyslogo journald. Analizar con ELK/Graylog. - Utilice el página de estadísticas en el puerto 8404 (protegido con contraseña) para métricas en tiempo real.
- Exportar métricas a través de HAProxy exportadores de Prometheus o analizar registros en busca de alertas.
- Rastrear errores con
journalctl -u haproxy -fy conectarhaproxy -ccomprobación de configuración
Alta disponibilidad (sin un solo punto de fallo)
Ejecute dos nodos HAProxy y cree una IP virtual usando mantener vivo (VRRP)Un nodo es el maestro; el otro asume el control en caso de fallo. Usar configuración. managecertificados sincronizados para una rápida conmutación por error. Para cambios de configuración sin tiempo de inactividad, utilice systemctl reload haproxy después de validar con haproxy -c -f /etc/haproxy/haproxy.cfg.
Consejos para optimizar el rendimiento
- Match nbthread a CPU núcleos y considerar mapa de CPU fijación.
- Para aumentar maxconn con cuidado y ajuste los límites del kernel (
fs.file-max,somaxconn). - Usar SO_REUSEPORT y programadores modernos; mantenga los tiempos de espera realistas para evitar conexiones atascadas.
- Elija el algoritmo correcto (
leastconnpara backends lentos,roundrobinpara uso general).
Solución de problemas de HAProxy en Linux
Problemas comunes y soluciones rápidas
- No se puede vincular al puerto 80/443:Otro servicio está escuchando. Consulte con
ss -ltnp | grep :80. Detener o cambiar el servicio en conflicto. - Los backends siempre están CAÍDOS: La ruta/estado de la comprobación de estado no coincide. Validar con
curldesde el host HAProxy a las IP del backend; firewalls abiertos. - Errores de TLSUtilice un paquete PEM adecuado (clave + certificado + cadena). Verifique los permisos y la configuración de SNI.
- Denegaciones de SELinux (RHEL):Pruebe temporalmente con
setenforce 0, luego establezca valores booleanos (por ejemplo,setsebool -P haproxy_connect_any 1) en lugar de deshabilitar SELinux. - La recarga falla: Correr
haproxy -c -f /etc/haproxy/haproxy.cfgpara validar antessystemctl reload haproxy.
Comandos útiles
# Validate config
sudo haproxy -c -f /etc/haproxy/haproxy.cfg

# Watch logs
sudo journalctl -u haproxy -f

# Check listeners
ss -ltnp | grep haproxy

# Version & build options (features compiled in)
haproxy -vv
HAProxy vs NGINX vs Envoy: ¿Cuándo elegir qué?
- HAProxyRendimiento excepcional, funciones L7 consolidadas, ACL completas, tablas de conexiones y comprobaciones de estado robustas. Ideal para cargas de trabajo web clásicas y modernas.
- Nginx: Combinación potente de servidor web y proxy inverso; ideal para contenido estático y proxy simple. El balanceo de carga avanzado suele requerir NGINX Plus.
- Enviado:Proxy moderno centrado en mallas de servicios, HTTP/2/3, gRPC y planos de control xDS; ideal para microservicios nativos de la nube a escala.
Si su necesidad principal es un equilibrio de carga de alto rendimiento con una lógica de enrutamiento profunda y una estabilidad comprobada, HAProxy es una opción predeterminada segura en Linux.
Consejos del mundo real de más de 15 años en hosting
- Mantenga los tiempos de espera breves pero realistas; los tiempos de espera largos enmascaran los problemas y bloquean las conexiones.
- Prefiera puntos finales de salud como
/healthque realizan una comprobación ligera de base de datos/caché. - Implemente backends canarios con menor peso para implementaciones seguras.
- Utilice configuraciones por entorno (desarrollo/etapa/producción) y pruebe con
-cAntes de impulsar cambios. - Automatice las renovaciones de certificados (por ejemplo, los ganchos de Certbot) y recargue HAProxy sin problemas.
Preguntas frecuentes sobre HAProxy en servidores Linux
1. ¿Para qué se utiliza HAProxy en un servidor Linux?
HAProxy es un equilibrador de carga y proxy inverso que distribuye el tráfico del cliente entre múltiples servidores backendEn Linux, mejora la disponibilidad, el rendimiento y la seguridad de los sitios web, las API y los microservicios al proporcionar comprobaciones de estado, SSL terminación, reglas de enrutamiento y observabilidad.
2. ¿Cómo instalo HAProxy en Ubuntu?
Ejecutar sudo apt update && sudo apt install -y haproxy, luego sudo systemctl enable --now haproxy. Verificar con haproxy -v y ajustar /etc/haproxy/haproxy.cfgValidar la configuración usando haproxy -c -f /etc/haproxy/haproxy.cfg antes de recargar.
3. ¿Puede HAProxy finalizar? SSL ¿Y redirigir HTTP a HTTPS?
Sí. Vincule HTTPS con su certificado (PEM) y configure una redirección en el frontend HTTP. También puede aplicar HSTS y HTTP/2. Para el cifrado de extremo a extremo, use el modo TCP o vuelva a cifrar en los backends con sus propios certificados.
4. ¿Cómo habilito sesiones persistentes en HAProxy?
Agregue una directiva de cookies en el backend (por ejemplo, cookie SRV insert) y asignar cookies consistentes a cada servidor (por ejemplo, server app1 ... cookie s1). Alternativamente, utilice balance source para la adherencia basada en IP cuando las cookies no están disponibles.
5. ¿HAProxy es mejor que NGINX para equilibrar la carga?
Ambos son excelentes. HAProxy destaca en equilibrio de carga L7 avanzado, ACL, tablas de conexiones y comprobaciones de estado; NGINX combina un servidor web con proxy robusto.
Para un equilibrio de carga especializado y un alto rendimiento, a menudo se prefiere HAProxy en Linux; para servir archivos estáticos más proxy básico, NGINX es una buena opción.










