

Una fuga de máquina virtual se produce cuando el código que se ejecuta dentro de una máquina virtual explota una vulnerabilidad para escapar del sistema invitado y ejecutarse en el hipervisor del host. Esta "fuga del hipervisor" permite a un atacante eludir el aislamiento, acceder a otras máquinas virtuales, robar datos o tomar el control de la capa de virtualización, convirtiendo una máquina virtual comprometida en una brecha de seguridad total del entorno.
Si confía en la virtualización, comprender el escape de máquinas virtuales es fundamental. En esta guía, explicaré cómo funciona un escape de máquinas virtuales, los riesgos reales para entornos locales y en la nube, ejemplos destacados y defensas probadas. Aprenderá pasos prácticos para reforzar hipervisores y máquinas virtuales, y reducir su superficie de ataque, basándome en mi experiencia real con hosting.
¿Qué es un escape de VM?
Una vulnerabilidad de escape de máquina virtual (VM escape) es un tipo de vulnerabilidad en la que un proceso dentro de una máquina virtual invitada aprovecha una falla para ejecutar código en el host o hipervisor.
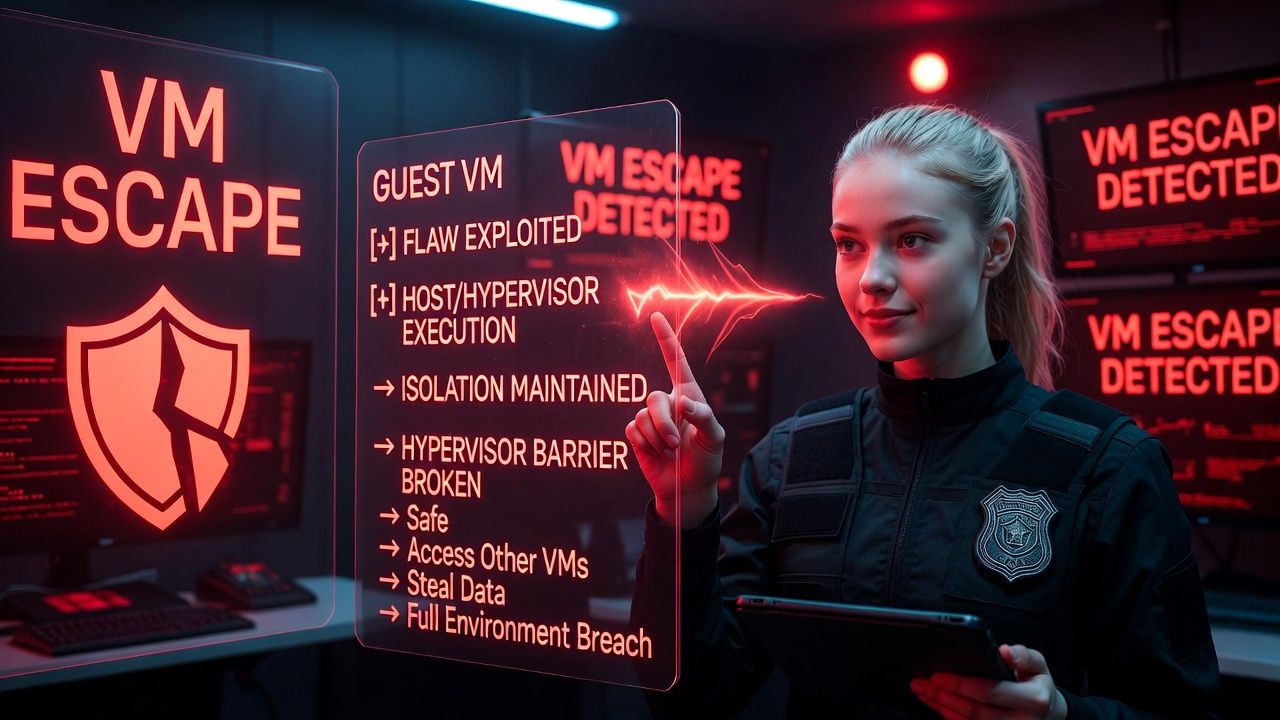
Dado que los hipervisores imponen el aislamiento , una fuga rompe esa barrera. Se trata de uno de los fallos de seguridad más graves en la virtualización, ya que puede provocar una vulneración de la seguridad entre usuarios en nubes multiusuario.
Cómo funciona un escape de máquina virtual (paso a paso)
La cadena de ataque típica
- Punto de apoyo inicial dentro de una máquina virtual: El atacante obtiene la ejecución del código en un invitado a través de phishing, RCE de aplicaciones web, credenciales débiles o un binario malicioso.
- Apunta al límite de virtualización: El atacante prueba componentes que dan al hipervisor, dispositivos virtuales, controladores paravirtualizados (virtio, vmxnet3), servicios de instantáneas/portapapeles o emuladores de dispositivos (por ejemplo, QEMU).
- Explotar una vulnerabilidad: Un error (desbordamiento de búfer, uso después de la liberación, falla lógica) en el hardware emulado, manageLos servicios de ment o hiperllamadas se activan desde dentro del invitado.
- Romper el aislamiento: El exploit logra la ejecución del código en el proceso host/hipervisor (por ejemplo, qemu-kvm, vmware-vmx) o se escala a la raíz en el host.
- Pivotar lateralmente: Con acceso al host, el atacante inspecciona la memoria, los discos o las redes de otras máquinas virtuales o altera el propio hipervisor.
Clases de errores comunes que se utilizan de forma abusiva para escapar
- Defectos de emulación del dispositivo: Vulnerabilidades en disquetes virtuales, CD-ROM, SCSI, NIC, GPU/3D (por ejemplo, QXL) o controladores USB (a menudo en QEMU o vmware-vmx).
- Conductores paravirtuales e hiperllamadas: Errores de implementación en virtio, globo, memoria compartida o hiperllamadas de Xen.
- Herramientas e integraciones para invitados: Carpetas compartidas, arrastrar y soltar, copiar y pegar, sincronización de tiempo y servicios de instantáneas (por ejemplo, VMware Tools, VirtualBox Guest Additions) utilizados incorrectamente como puentes.
- Exposiciones del plano de gestión: API vulnerables, consolas o sockets mal configurados a los que el invitado puede acceder indirectamente.
- CPU/Fugas de datos microarquitectónicas: Problemas como Spectre/Meltdown/L1TF pueden permitir la exposición de datos entre máquinas virtuales (no es un escape “verdadero”, pero a menudo se analiza en paralelo).
Lo que permite un escape de VM exitoso
- Acceso al sistema de archivos del host, a la memoria y a los procesos
- Inspección o manipulación de los discos de otras máquinas virtuales y RAM
- Reconfiguración o persistencia del hipervisor
- Robo de credenciales de manageservicios de ment
- Tiempo de inactividad total del entorno o ransomware en la capa del host
Ejemplos del mundo real y lecciones aprendidas
VENOM (CVE-2015-3456): Unidad de disquete virtual QEMU
VENOM se produjo por un desbordamiento de búfer en el controlador de disquete virtual (FDC) de QEMU. Un invitado podía enviar comandos FDC manipulados que desbordaban los búferes del emulador, provocando la ejecución de código arbitrario en el host. Aunque muchas plataformas no conectaban disquetes virtuales por defecto, el incidente enseñó a los equipos a eliminar dispositivos antiguos e implementar parches rápidamente.
Escape de aceleración 3D de VMware “Cloudburst”
Cloudburst era una solución de escape de VMware Workstation que explotaba las fallas en la aceleración 3D virtualizada. Los invitados abusaban de la pila gráfica para ejecutar el código del host. En resumen: deshabilitar funciones innecesarias como la aceleración 3D en las cargas de trabajo del servidor reduce considerablemente la superficie de ataque.
Fugas microarquitectónicas (Spectre/Meltdown/L1TF/Foreshadow)
Estas vulnerabilidades de canal lateral pueden permitir la fuga de datos entre máquinas virtuales en determinadas circunstancias. No son escapes clásicos de máquinas virtuales (sin ejecución directa de código del host), pero erosionan las garantías de aislamiento. Las mitigaciones incluyen actualizaciones de microcódigo, parches del sistema operativo, la desactivación de SMT en cargas de trabajo sensibles y políticas rigurosas de programación y refuerzo.
Por qué el escape de máquinas virtuales supone un riesgo de alto impacto
Amplificación de múltiples inquilinos
En una infraestructura de nube compartida, una máquina virtual comprometida puede propagarse a muchas otras. Un solo hipervisor puede alojar docenas o cientos de máquinas virtuales; una fuga de datos puede poner en riesgo a varios clientes, incumpliendo los acuerdos de nivel de servicio (SLA) de confidencialidad y disponibilidad.
Exposición regulatoria y de datos
Evita la exposición al riesgo de datos regulados (PII, PHI, PCI). La respuesta a incidentes se vuelve más compleja porque el análisis forense del host debe verificar si otros inquilinos o manageSe accedió a los sistemas de gestión. Los costos de cumplimiento, las notificaciones y las multas pueden ser significativos.
Interrupción operativa
Si el hipervisor se ve comprometido, los proveedores podrían tener que evacuar y reconstruir hosts, crear instantáneas y verificar cada máquina virtual, y rotar los secretos en todo el sistema. Esto puede resultar en periodos de mantenimiento prolongados o tiempo de inactividad para el cliente.
Cómo prevenir fugas de máquinas virtuales: defensas prácticas
Para proveedores de nube/alojamiento (propietarios de hipervisores)
- Parches implacables: Mantener hipervisores (KVM/QEMU, Xen, ESXi), firmware/microcódigo y managePilas de información actualizadas. Suscríbase a los avisos de seguridad de los proveedores y actúe rápidamente ante CVE críticos.
- Reducir la superficie de emulación: Deshabilite los dispositivos heredados (disquete, IDE, e1000), la aceleración 3D innecesaria, el paso a través de USB y el portapapeles/carpetas compartidos de forma predeterminada.
- Poner en sandbox el emulador: Ejecute qemu-kvm bajo AppArmor/SELinux, seccomp, espacios de nombres y sin nuevos privilegios; use cgroups para limitar el daño.
- Aislamiento de hardware: Habilitar VT-d/IOMMU para protección DMA; fijar cargas de trabajo críticas; considerar CPU Aislamiento del núcleo y controles SMT para inquilinos sensibles.
- Segregar manageplano de mento: Aísle las API y las consolas de hipervisor en redes dedicadas; aplique MFA, privilegios mínimos y acceso justo a tiempo.
- Microsegmentación de red: Fuerte filtrado de este a oeste entre inquilinos y líneas de base de firewall de host estrictas.
- Observabilidad y EDR: Telemetría sobre procesos de host (qemu, libvirtd, vmware-vmx), eventos del kernel y patrones inusuales de acceso entre máquinas virtuales; alerta sobre errores anómalos del dispositivo o fallas del emulador.
- Opciones de aislamiento de inquilinos: Ofrecemos VPS de inquilino único o nodos dedicados para clientes con altas necesidades de cumplimiento.
At YouStableNuestras plataformas basadas en KVM están reforzadas con hardware virtual minimizado, políticas MAC/RBAC a nivel de host y acuerdos de nivel de servicio (SLA) para parches rápidos. Aislamos manageredes de gestión, implementar MFA y control de cambios, y ofrecer planes de cómputo dedicados para clientes que prefieren el aislamiento de un solo inquilino.
Para administradores de sistemas y desarrolladores (propietarios invitados)
- Endurecer al huésped: Parchee el sistema operativo y los kernels, elimine los paquetes innecesarios y aplique el mínimo privilegio. Un huésped más robusto reduce la probabilidad de que los atacantes alcancen el límite del hipervisor.
- Desactivar integraciones riesgosas: Deshabilite las carpetas compartidas, la función de arrastrar y soltar, la sincronización del portapapeles, la aceleración 3D y los dispositivos virtuales no utilizados.
- Utilice los controladores paravirtuales con prudencia: Prefiera los controladores Virtio modernos, pero manténgalos parcheados; elimine los modelos de dispositivos heredados (IDE/e1000) a menos que sea necesario.
- Secreto management: Nunca guarde credenciales de host ni de la nube en máquinas virtuales de prueba. Utilice tokens de corta duración e IAM basado en roles.
- Seguridad en tiempo de ejecución: Instale EDR en máquinas virtuales críticas, segmente los niveles de aplicaciones y utilice listas de permitidos de salida para limitar el alcance del atacante Incluso dentro de una máquina virtual.
Para equipos de seguridad (detección y respuesta)
- Modelado de amenazas: Incluya el escape del hipervisor en los ejercicios de mesa; prepare manuales de recuperación y análisis forense a nivel de host.
- Líneas base de telemetría: Alerta sobre fallos del emulador, eventos inesperados de conexión de dispositivos o picos repentinos en el hipervisor. CPU debido a E/S mal formada.
- Contención de compromisos: Prepárese para tomar instantáneas de sospechosos, pausar máquinas virtuales, acordonar hosts y rotar secretos rápidamente.
# Example: launching QEMU with a reduced device set and sandboxing (lab/demo)
qemu-system-x86_64
  -machine accel=kvm,type=q35
  -cpu host,migratable=off
  -m 4096 -smp 2
  -nodefaults -no-reboot -display none
  -sandbox on
  -device virtio-net-pci,netdev=n0 -netdev user,id=n0
  -device virtio-blk-pci,drive=d0 -drive file=disk.qcow2,if=none,id=d0,discard=unmap,detect-zeroes=unmap

# Notes:
# -nodefaults removes legacy devices (floppy, IDE, etc.).
# -sandbox on enables QEMU seccomp restrictions.
# Disable 3D/USB passthrough unless required.
# Always couple with AppArmor/SELinux profiles and host hardening.
Escape de máquina virtual vs. Escape de contenedor vs. Escape de sandbox
- Escape de máquina virtual: Invitado → Compromiso hipervisor/host. Rompe el límite entre máquina virtual y host. Mayor impacto en virtualización multiusuario.
- Escape de contenedor: Proceso → Compromiso del kernel del host. Los contenedores comparten el kernel del host; los errores del kernel pueden provocar la toma de control de un nodo.
- Escape de la caja de arena: Salir de los tiempos de ejecución restringidos (navegadores, JIT, entornos sandbox sin servidor) hacia el sistema operativo subyacente.
En la práctica, tanto las máquinas virtuales como los contenedores se benefician de una defensa en profundidad. Para cargas de trabajo ultrasensibles, considere micromáquinas virtuales (p. ej., Firecracker) o la ejecución de contenedores dentro de las máquinas virtuales con una exposición mínima del dispositivo a las capas de aislamiento de la pila.
Cuándo elegir computación dedicada o compartida
Los hipervisores compartidos ofrecen una gran eficiencia, pero ciertos escenarios justifican hosts de inquilino único:
- Cargas de trabajo regulatorias (PCI DSS, HIPAA, CJIS) que requieren un aislamiento estricto de los inquilinos
- Objetivos de alto valor (plataformas financieras, managed servicios de seguridad)
- Comercio de baja latencia o HPC, donde las características del hardware deben controlarse estrictamente
- Equipos que necesitan políticas de kernel/firmware personalizadas o SMT desactivado globalmente
YouStable ofrece opciones de VPS dedicado y hardware para que pueda elegir el nivel de aislamiento que coincida con su perfil de riesgo mientras mantiene el rendimiento KVM moderno y nuestro monitoreo de seguridad 24×7.
Puntos Clave
- Un escape de VM es una falla poco común pero de alto impacto en el aislamiento del hipervisor.
- La mayoría de los escapes abusan de la emulación de dispositivos, integraciones de invitados o hiperllamadas: elimine lo que no necesite.
- Aplique parches a hipervisores, microcódigos, invitados y herramientas rápidamente; suscríbase a los avisos de los proveedores.
- Emuladores de sandbox con SELinux/AppArmor/seccomp y bloquean el manageplano de mento.
- Para cargas de trabajo sensibles, considere hosts dedicados o arquitecturas microVM.
Preguntas Frecuentes
¿Es un escape de VM lo mismo que un escape de hipervisor?
Sí. Ambos términos describen la interrupción de un invitado para ejecutar código en el host o el hipervisor. Algunos artículos usan "interrupción de VM" o "escape de virtualización" indistintamente. La esencia es eludir el límite de aislamiento impuesto por el hipervisor.
¿Qué tan comunes son los escapes de VM en la naturaleza?
Son poco comunes en comparación con las vulnerabilidades web o de endpoints, ya que requieren conocimientos especializados y condiciones precisas. Sin embargo, cuando ocurren, el impacto es grave, especialmente en nubes multiusuario. Trátelos como eventos de baja frecuencia y alta gravedad y planifique la mitigación en consecuencia.
¿Qué hipervisores están afectados: KVM, VMware, Hyper‑V, Xen?
Cualquier hipervisor puede tener vulnerabilidades. Con el tiempo, se han descubierto problemas críticos para KVM/QEMU, VMware, Xen y otros. La seguridad depende menos de la marca y más de la cadencia de parches, la configuración y la disciplina operativa.
¿Cuáles son las mejores defensas contra el escape de VM?
Parchear todo (host, hipervisor, microcódigo, herramientas de invitado), minimizar dispositivos virtuales, deshabilitar integraciones riesgosas, emuladores de sandbox (SELinux/AppArmor/seccomp), aislar manageRedes de gestión, implementar MFA/RBAC y monitorear hosts para detectar anomalías. Para datos críticos, considere la computación de un solo inquilino.
¿Son los contenedores más seguros que las máquinas virtuales para el aislamiento?
No inherentemente. Los contenedores comparten el kernel del host, por lo que los errores del kernel pueden provocar escapes del contenedor. Las máquinas virtuales añaden un límite de aislamiento más sólido mediante un hipervisor. Muchos equipos ejecutan contenedores dentro de máquinas virtuales para combinar agilidad con aislamiento basado en hardware.
Si necesita ayuda para evaluar su postura de seguridad de virtualización o desea un alojamiento reforzado que priorice el aislamiento, hable con YouStableMapearemos su riesgo, dimensionaremos correctamente la plataforma (compartida o dedicada) e implementaremos controles pragmáticos que equilibren rendimiento y protección.










