

Cuando se empieza a utilizar la automatización para tareas reales, surge inevitablemente una pregunta: ¿qué tan segura es la configuración? A medida que los flujos de trabajo se vuelven continuos y comienzan a manejar datos importantes, incluso pequeños errores de seguridad o configuración pueden generar problemas graves con el tiempo.
OpenClaw está diseñado para la automatización avanzada, pero su seguridad depende del entorno que elijas. Alojarlo en un VPS puede proporcionar mayor control, estabilidad y protección, pero solo si está configurado correctamente. Por ello, es importante comprender su nivel real de seguridad y qué medidas debes tomar para evitar riesgos.
¿Qué significa "seguro" para OpenClaw en un VPS?
Cuando hablamos de seguridad, no se trata solo de proteger tu servidor de ataques. También significa qué tan bien funciona tu automatización, qué tan seguro es.
Sus datos y sus flujos de trabajo deben continuar sin interrupciones. Una configuración segura garantiza que todo se mantenga estable y fiable durante el uso real.
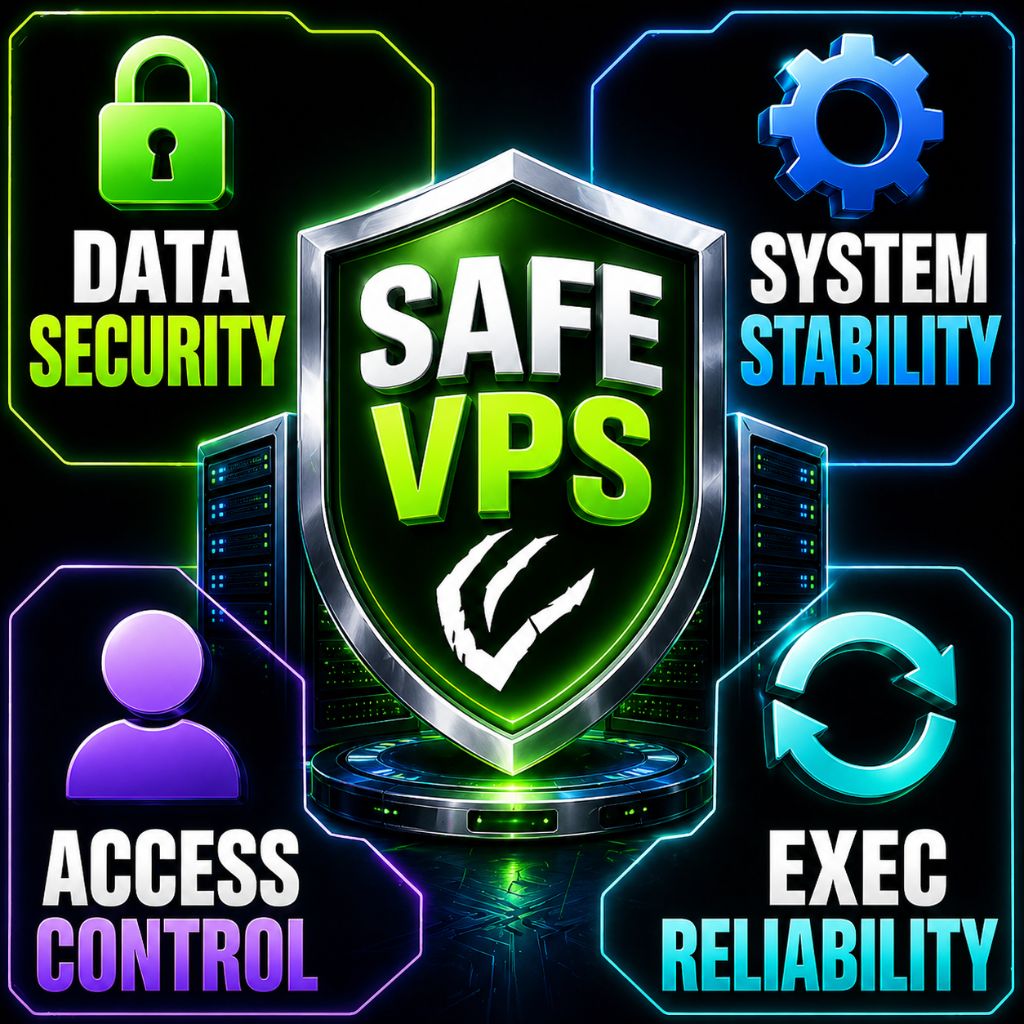
¿Qué es lo que realmente lo hace seguro?
- Seguridad de datos: Sus flujos de trabajo, claves API y datos importantes permanecen protegidos contra el acceso no autorizado.
- Estabilidad del sistema: Las tareas se ejecutan sin bloqueos, ralentizaciones ni fallos inesperados.
- Control de acceso: Solo usted o los usuarios autorizados pueden acceder y manage el servidor
- Fiabilidad de ejecución: La automatización funciona de forma continua sin detenerse ni interrumpirse.
¿Es seguro ejecutar OpenClaw en un VPS?
Sí, OpenClaw se puede alojar de forma segura en un VPS, pero el nivel de seguridad depende de la configuración y el mantenimiento del servidor. Un VPS con la seguridad adecuada ofrece mayor control, recursos aislados y un entorno estable, lo que lo hace más fiable que ejecutar la automatización en un sistema local.
Al mismo tiempo, la seguridad no es automática. Si se ignoran prácticas básicas como la autenticación sólida, los puertos cerrados, las actualizaciones regulares y la configuración adecuada del firewall, el riesgo aumenta. En términos sencillos, la seguridad de OpenClaw en un VPS depende más de cómo usted manage más el servidor que la plataforma en sí.
Factores clave de seguridad que debe tener en cuenta
Mantener la seguridad de OpenClaw en un VPS depende de algunos aspectos importantes. Estos no son complejos, pero influyen directamente en la seguridad y fiabilidad de tu configuración de automatización durante su uso real.
1. Configuración de seguridad del servidor: Una configuración segura de VPS siempre comienza con una configuración adecuada. Debe habilitar un firewall, cerrar puertos innecesarios y utilizar SSH Utilizar claves en lugar de contraseñas para reducir los riesgos de acceso no autorizado.
2. Protección de datos: Los flujos de trabajo de automatización suelen implicar API y datos confidenciales. El uso de conexiones cifradas, la protección de las claves de API y el mantenimiento de copias de seguridad periódicas ayudan a prevenir la pérdida de datos y el acceso no autorizado.
3. Actualizaciones periódicas: Mantener actualizados el sistema operativo y el software es fundamental. Los sistemas obsoletos pueden presentar vulnerabilidades que podrían ser explotadas si no se corrigen a tiempo.
Riesgos comunes al alojar OpenClaw en un VPS
Alojar OpenClaw en un VPS es generalmente seguro, pero pueden surgir ciertos riesgos si el servidor no está configurado o managed correctamente. Estos problemas son comunes y pueden afectar tanto a la seguridad como al rendimiento si se ignoran.
Donde suelen ocurrir los problemas
- Autenticación débil: Usar contraseñas simples o no habilitar SSH Las claves pueden facilitar el acceso a su servidor sin permiso.
- Puertos abiertos y mala configuración: Dejar puertos innecesarios abiertos o no configurar correctamente el cortafuegos aumenta la exposición a ataques.
- API no seguras: Almacenar claves API sin protección o utilizar conexiones inseguras puede provocar fugas de datos.
- Sin vigilancia: Sin registros de seguimiento de la actividad, los comportamientos inusuales o los ataques pueden pasar desapercibidos.
- Falta de copias de seguridad: Si algo falla o se pierden datos, la recuperación se vuelve difícil sin copias de seguridad periódicas.
Comprender estos riesgos le ayudará a evitar errores comunes y a mantener un entorno VPS seguro y estable para sus flujos de trabajo de automatización.
VPS vs. Alojamiento local (Comparativa de seguridad)
A la hora de ejecutar OpenClaw, la seguridad depende en gran medida del entorno que elijas. Una configuración local puede parecer sencilla, pero a menudo carece de un control y una protección adecuados. Un VPS, por otro lado, te ofrece mayor control, mejor aislamiento y opciones de seguridad más robustas.
| Factor | Sistema local | VPS |
| Control de seguridad | Control limitado sobre la configuración avanzada | Control total sobre el firewall, el acceso y la configuración. |
| Gestión de Acceso | Acceso de nivel de usuario básico | Seguro SSH control de acceso y basado en roles |
| Riesgo de exposición | Depende de la seguridad del dispositivo. | Se puede minimizar con la configuración adecuada. |
| Protección de Datos | Opciones limitadas de respaldo y protección | Copias de seguridad periódicas y mejor seguridad de los datos |
| Confiabilidad | Puede verse afectado por el uso local. | Entorno estable y consistente |
Un VPS proporciona una configuración más segura y controlada, especialmente para la automatización continua. Con la configuración adecuada, se convierte en una opción más segura y fiable que un sistema local.
Cómo hacer que la configuración de un VPS con OpenClaw sea segura
Una configuración segura de VPS no consiste en hacer todo a la vez, sino en seguir las prácticas correctas de forma constante. Cuando el servidor está configurado correctamente, la automatización permanece protegida, funciona sin problemas y evita los riesgos comunes que pueden afectar al rendimiento o a la seguridad de los datos.
Pasos para proteger su VPS
- Usar SSH Llaves en lugar de contraseñas: Deshabilitar el inicio de sesión basado en contraseña y permitir el acceso solo a través de SSH llaves para reducir el riesgo de entrada no autorizada
- Habilitar el cortafuegos y limitar los puertos: Permitir solo los puertos necesarios (como SSH o servicios específicos) y bloquear todo el tráfico entrante innecesario
- Mantenga el sistema y el software actualizados: Las actualizaciones periódicas corrigen las vulnerabilidades de seguridad y mantienen su servidor protegido contra las amenazas conocidas.
- Proteja las claves API y los datos confidenciales: Almacene las credenciales de forma segura utilizando variables de entorno o archivos protegidos, y nunca las exponga públicamente.
- Supervise la actividad del servidor periódicamente: Revisa los registros y el uso de recursos para detectar rápidamente comportamientos inusuales o posibles problemas de seguridad.
- Configurar copias de seguridad automatizadas: Realice copias de seguridad periódicas para poder recuperar sus datos rápidamente en caso de fallo o ataque.
Lea también: Cómo configurar OpenClaw en un VPS
Por qué un VPS puede ser más seguro que una instalación local.
Al ejecutar OpenClaw en un sistema local, la seguridad depende de su dispositivo personal, que no siempre está configurado para la automatización continua o la protección avanzada. Las interrupciones del sistema, los procesos en segundo plano y el control limitado pueden afectar tanto a la seguridad como a la fiabilidad.
Un VPS proporciona un entorno aislado con recursos dedicados donde puede aplicar medidas de seguridad adecuadas como firewalls, control de acceso y monitoreo. Permite una mejor manageLa optimización de su servidor reduce las interferencias externas y garantiza que su automatización se ejecute en un entorno más estable y protegido.
Cómo elegir un proveedor de VPS seguro para OpenClaw
El proveedor que elijas juega un papel fundamental en la seguridad y el rendimiento generales. Un buen proveedor de VPS debe ofrecer un equilibrio entre velocidad, protección y fiabilidad.
Cosas clave a tener en cuenta
- Almacenamiento NVMe para un rendimiento más rápido
- Protección contra ataques DDoS y soporte para cortafuegos
- Opciones de respaldo regulares
- Garantía de alto tiempo de actividad
- Atención al cliente confiable
Para una configuración fiable y segura, YouStable ofrece soluciones VPS Gracias al almacenamiento NVMe, sus sólidas funciones de seguridad y su rendimiento estable, resulta idóneo para los flujos de trabajo de OpenClaw.
¿Quiénes deberían tener más cuidado?
No todos se enfrentan al mismo nivel de riesgo al alojar OpenClaw en un VPS . Algunos usuarios deben prestar especial atención, ya que sus flujos de trabajo implican datos confidenciales, ejecución continua o múltiples integraciones.
Usuarios que necesitan mayor enfoque en la seguridad
- Desarrolladores que trabajan con API: Si sus flujos de trabajo utilizan claves API o integraciones externas, proteger las credenciales y las conexiones se vuelve fundamental.
- Desarrolladores de SaaS: El manejo de datos de usuario requiere un control de acceso sólido, cifrado y una configuración adecuada del servidor.
- Empresas que utilizan la automatización: Los flujos de trabajo continuos aumentan la necesidad de tiempo de actividad, monitoreo y protección de datos.
- Usuarios de automatización avanzada: Los flujos de trabajo de varios pasos y las tareas en segundo plano requieren un entorno estable y bien protegido.
Para estos usuarios, la configuración básica no es suficiente. Se requieren prácticas de seguridad adecuadas, monitoreo regular y acceso controlado para mantener el sistema seguro y confiable.
Limitaciones y desafíos de seguridad
Si bien alojar OpenClaw en un VPS mejora el control y la seguridad, no está exento de riesgos. La seguridad general de su instalación depende de la correcta configuración y el mantenimiento del servidor a lo largo del tiempo.
Dónde pueden surgir desafíos
| Desafío | Lo que significa |
| Requiere una configuración adecuada. | Una configuración incorrecta, puertos abiertos o una autenticación débil pueden crear vulnerabilidades de seguridad. |
| Se requiere mantenimiento continuo. | Se requieren actualizaciones, monitoreo y copias de seguridad periódicas para mantener el servidor seguro y estable. |
| Responsabilidad del usuario | Usted es responsable de gestionar el acceso, proteger los datos y mantener el entorno. |
| Curva de aprendizaje para principiantes | Comprender la configuración del servidor, SSH Las prácticas de acceso y seguridad pueden llevar tiempo inicialmente. |
Preguntas Frecuentes
¿Es seguro OpenClaw en un VPS?
Sí: OpenClaw es seguro en un VPS cuando el servidor está configurado correctamente. Usando firewalls, SSH La autenticación mediante claves y las actualizaciones periódicas ayudan a proteger sus datos y garantizan flujos de trabajo de automatización estables y fiables.
¿Se puede hackear un VPS?
Sí , cualquier VPS puede ser vulnerable si se ignoran las prácticas de seguridad. Las contraseñas débiles, los puertos abiertos o el software obsoleto pueden aumentar los riesgos, pero una configuración y monitorización adecuadas reducen significativamente las posibilidades de sufrir ataques.
¿Cómo puedo proteger OpenClaw en un VPS?
Puedes proteger tu configuración siguiendo unos pasos importantes:
• Usar SSH llaves en lugar de contraseñas
• Habilitar el cortafuegos y restringir los puertos.
• Mantén el sistema y el software actualizados.
• Supervise los registros del servidor periódicamente.
¿Qué VPS es el mejor para la seguridad de OpenClaw?
Un VPS con almacenamiento NVMe, sólidas funciones de seguridad y tiempo de actividad confiable es ideal. Proveedores como YouStable Ofrece una configuración equilibrada, adecuada para flujos de trabajo OpenClaw seguros y estables.
Conclusión
Alojar OpenClaw en un VPS es una opción segura y confiable si la configuración y el mantenimiento son adecuados. Ofrece mayor control, estabilidad mejorada y seguridad más robusta en comparación con entornos locales, especialmente para flujos de trabajo de automatización continuos y complejos.
Al mismo tiempo, la seguridad depende de cómo usted... manage Tu servidor. Seguir prácticas básicas de seguridad, como una configuración adecuada, actualizaciones periódicas y un acceso controlado, ayuda a reducir riesgos y garantiza un rendimiento óptimo. Con la configuración correcta y un proveedor confiable, puedes ejecutar OpenClaw de manera eficiente sin mayores preocupaciones de seguridad.










