
WireGuard vs. OpenVPN: Geschwindigkeit und Sicherheit im Vergleich
In meinen über 10 Jahren Erfahrung im Webhosting und der Cybersicherheit habe ich festgestellt, dass Sicherheit wirklich eine wichtige Sache ist […]… Weiterlesen
In meinen über 10 Jahren Erfahrung im Webhosting und der Cybersicherheit habe ich festgestellt, dass Sicherheit wirklich eine wichtige Sache ist […]… Weiterlesen
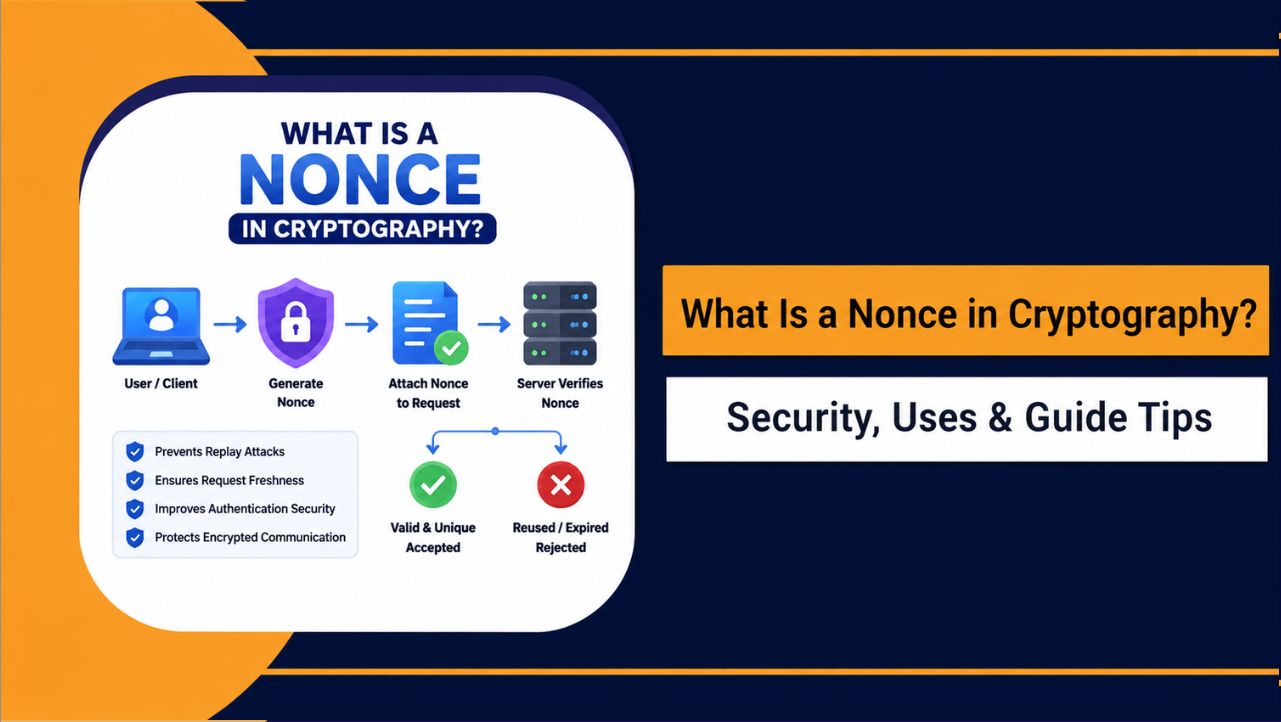
In der Kryptographie ist eine Nonce ein eindeutiger Einmalwert, der bei der Verschlüsselung und Authentifizierung verwendet wird, um Replay-Angriffe und Duplikate zu verhindern. […]… Weiterlesen
Die Absicherung eines Linux-Servers erfordert mehr als nur grundlegende Berechtigungen. Viele Systeme verlassen sich lediglich auf Standard-Zugriffskontrollen, die […]… Weiterlesen
Wenn Sie jemals ein Vorhängeschloss-Symbol neben einer Website-URL in Ihrem Browser gesehen haben, haben Sie bereits […]… Weiterlesen
Um Ihr VPS-Hosting abzusichern, aktivieren Sie eine Host-Firewall (UFW/FirewallD) und härten Sie die Systeme. SSH mit Schlüsseln, Root-Zugriff und Passwörter deaktivieren, […] behalten… MEHR LESEN
Um iptables auf einem Linux-Server zu reparieren, verbinden Sie sich über die Konsole, identifizieren Sie Ihren Firewall-Stack (iptables-legacy, iptables-nft, firewalld oder UFW) und listen Sie die entsprechenden Einträge auf. [… Weiterlesen]
Zu beheben FTP Überprüfen Sie auf einem Linux-Server, ob der Daemon läuft, und stellen Sie sicher, dass Port 21 und die passiven Ports geöffnet sind, […]… MEHR LESEN
Um Fail2ban auf einem Linux-Server zu reparieren, überprüfen Sie, ob der Dienst und die Jails ausgeführt werden, prüfen Sie die Datei `/var/log/fail2ban.log` auf Fehler und vergewissern Sie sich, dass alle Funktionen einwandfrei funktionieren. […]… Weiterlesen
Um Let's Encrypt auf einem Linux-Server zu reparieren, überprüfen Sie Folgendes: DNS Verweise auf den Server, öffnen die Ports 80/443, installieren Certbot über […]… MEHR LESEN
ConfigServer eXploit Scanner (cxs) ist ein kommerzieller Linux-Malware-Scanner für cPanel/WHM Server, die im Web erkennen, unter Quarantäne stellen und Warnungen ausgeben […… MEHR LESEN
iptables ist ein Linux-Dienstprogramm, das die Netfilter-Firewall des Kernels konfiguriert. Es steuert den Netzwerkverkehr durch die Definition von Regeln […]… Weiterlesen
Um die Firewall in Windows zu deaktivieren, öffnen Sie Windows-Sicherheit > Firewall und Netzwerkschutz > wählen Sie Ihr aktives Netzwerk (Domäne, […]… Weiterlesen
Um die CSF-Firewall auf einem Linux-Server zu reparieren, überprüfen Sie zunächst den Zugriff (setzen Sie Ihre IP-Adresse auf die Whitelist), beenden Sie in Konflikt stehende Firewalls (firewalld/ufw) und wechseln Sie […]… Weiterlesen
Um FirewallD auf einem Linux-Server zu reparieren, starten und aktivieren Sie den Dienst, überprüfen Sie die Protokolle auf Fehler und beheben Sie Konflikte mit anderen Diensten. […]… Weiterlesen
Um UFW auf einem Linux-Server zu reparieren, überprüfen Sie, ob die Firewall aktiv ist und erlauben Sie Folgendes: SSH, Regelreihenfolge überprüfen, Backend prüfen […]… MEHR LESEN
Um ClamAV auf einem Linux-Server zu reparieren, aktualisieren Sie die Pakete, aktualisieren Sie die Virendatenbank mit FreshClam, reparieren Sie die Zugriffsrechte und starten Sie clamd neu. […]… Weiterlesen
ModSecurity ist eine Open-Source-Webanwendungsfirewall (WAF), die auf Ihrem Webserver läuft. Eine WAF ist […]… Weiterlesen
Ein VM-Escape liegt vor, wenn Code, der innerhalb einer virtuellen Maschine ausgeführt wird, eine Sicherheitslücke ausnutzt, um aus dem Gastsystem auszubrechen […]… Weiterlesen
Fail2ban für Linux-Server ist ein Intrusion-Prevention-Tool, das Protokolle überwacht, wiederholte Authentifizierungsfehler oder schädliche Muster erkennt und automatisiert… Weiterlesen
Um UFW auf einem Linux-Server zu optimieren, definieren Sie strenge Standardeinstellungen (eingehende Verbindungen verweigern, ausgehende Verbindungen zulassen), erlauben Sie nur die notwendigen Dienste und aktivieren Sie die entsprechende Funktion. IPv6, […]… MEHR LESEN
Um FirewallD auf einem Linux-Server zu optimieren, sollten Sie Zonen an Netzwerkrollen ausrichten, Dienstdefinitionen gegenüber Rohports bevorzugen und Regeln minimieren. […]… Weiterlesen
Um ClamAV auf einem Linux-Server zu optimieren, sollte der Daemon (clamd) anstelle von clamscan ausgeführt und die Signaturen stets aktuell gehalten werden. […]… Weiterlesen
Um TLS auf einem Linux-Server zu reparieren, überprüfen Sie Ihr Zertifikat und die vollständige Zertifikatskette, stellen Sie sicher, dass der private Schlüssel übereinstimmt, und aktivieren Sie TLS […]… Weiterlesen
Um UFW auf einem Linux-Server zu überwachen und abzusichern, legen Sie eine standardmäßige Ablehnungsrichtlinie fest und erlauben Sie explizit die erforderlichen Dienste (z. B. SSH), aktivieren […]… MEHR LESEN
Um FirewallD auf einem Linux-Server zu überwachen und abzusichern, überprüfen Sie dessen Status und legen Sie eine Least-Privilege-Baseline für Zonen und Dienste fest. […]… Weiterlesen
Um SELinux auf einem Linux-Server zu reparieren, identifizieren Sie die Zugriffsverweigerungen in den Audit-Logs und korrigieren Sie die Dateibezeichnungen mit restorecon oder se.manage fcontext, […]… MEHR LESEN
Um TLS auf einem Linux-Server einzurichten, installieren Sie ein vertrauenswürdiges Zertifikat (Let's Encrypt oder eine kommerzielle Zertifizierungsstelle) oder generieren Sie ein selbstsigniertes Zertifikat […]… Weiterlesen
Um Fail2ban auf einem Linux-Server einzurichten, installieren Sie das Paket, aktivieren Sie den Dienst und konfigurieren Sie Jails zur Überwachung von Protokollen und […]… Weiterlesen
Um Fail2ban auf einem Linux-Server zu überwachen und abzusichern, sollten Sie regelmäßig den Jail-Status und die Protokolle überprüfen und die Datei jail.local mit sinnvollen Standardeinstellungen konfigurieren. […]… Weiterlesen
Um ClamAV auf einem Linux-Server zu überwachen und zu sichern, sollten Sie die Virensignaturen aktuell halten (freshclam), Echtzeit-Scans beim Zugriff aktivieren und regelmäßige Überprüfungen planen. [… Weiterlesen