

最安全的云存储服务提供商应提供经审计的端到端(零知识)加密、强身份验证和完善的数据治理。目前,领先的云存储服务提供商包括 Proton Drive、Tresorit 和 Sync.com,它们都将隐私保护作为设计首要原则。
“最安全”的选项取决于您的威胁模型、合规性需求、协作功能以及您的数据合法存储的位置。
选择最安全的云存储提供商与品牌知名度无关;而是与可验证的加密模型、透明的安全实践以及适合您工作方式的控制措施有关。
在本指南中,我将比较顶级隐私保护服务提供商,分享实际的加固步骤,并帮助您决定哪项服务最能满足您的安全和合规需求。
对于云存储而言,“最安全”究竟意味着什么?
安全始终与风险成正比。面临国家级威胁的记者需要的保障与遵守 GDPR 的小型机构所需的保障截然不同。
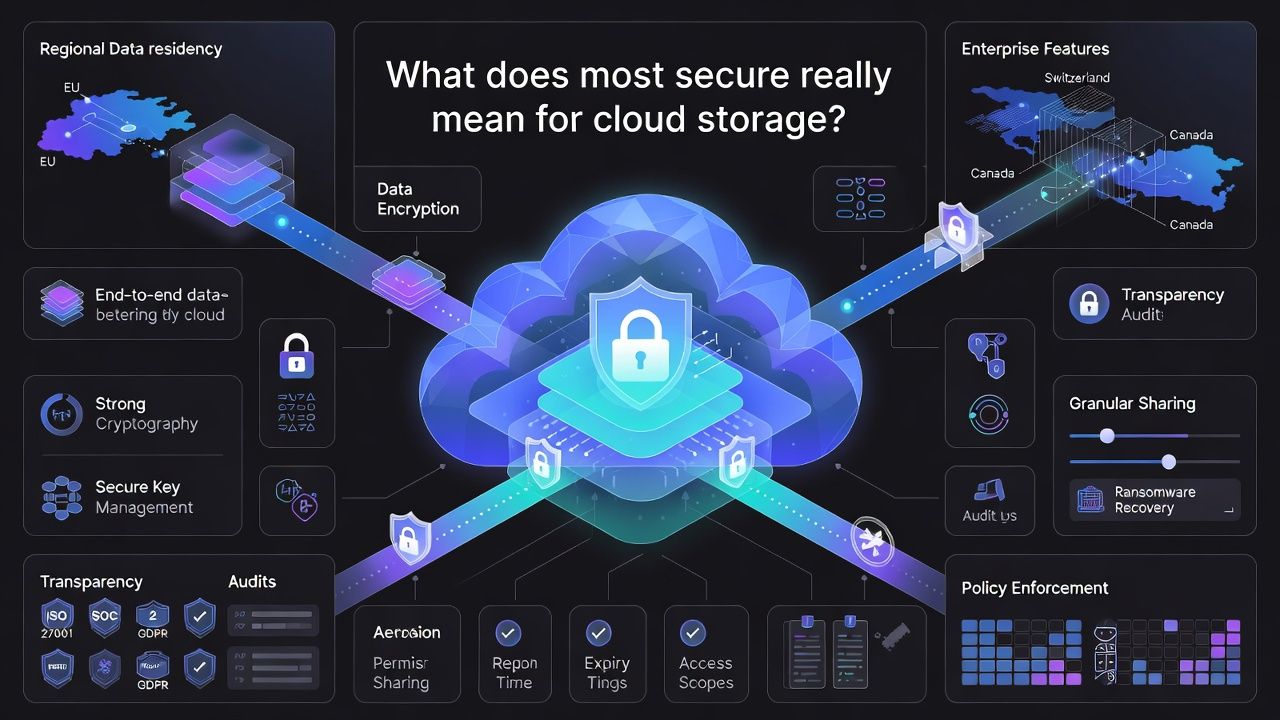
请使用这份清单来定义对您而言“最安全”的含义。
不可妥协的安全必备条件
- 采用零知识密钥的端到端加密(E2EE): 文件在您的设备上已加密,服务提供商无法解密。
- 强大的加密货币: 静态数据采用 AES 256 加密,传输中采用具有完美前向保密性的现代 TLS 加密,以及经过认证的加密(例如 AES GCM 或 ChaCha20-Poly1305)。
- 安全密钥 manage精神: 根据您的口令派生的密钥,使用内存硬密钥派生函数(例如 Argon2)进行保护。
- 账户安全: 密码密钥或双因素身份验证(TOTP 或硬件密钥),设备/会话 manage以及可疑登录警报。
- 透明度: 公共安全文件、定期第三方测试或审计,以及快速解决问题的历史记录。
- 细粒度共享: 链接密码、过期时间、下载限制和仅查看权限,同时保留端到端加密。
企业和合规功能是锦上添花。
- 区域数据驻留和法律保护(例如,欧盟/欧洲经济区、瑞士、加拿大)。
- 合规性映射: 支持 ISO/IEC 27001、SOC 2、GDPR,具备 HIPAA 就绪功能(适用于医疗保健场景的 BAA)。
- 管理员控制: SAML/SCIM、设备策略、DLP、法律保留、审计跟踪和勒索软件恢复。
- 开源或可获取的客户端、可复现的构建版本和漏洞赏金计划。
快速评测:顶级安全云存储提供商
基于加密设计、隐私保护措施和实用功能,以下是针对不同需求的优秀选项:
- 隐私性和易用性的最佳平衡点: Proton Drive(总部位于瑞士的端到端加密,具有不断增强的协作功能)。
- 最适合受监管的团队和精细的管理控制: Tresorit(成熟的 E2EE 共享和企业治理)。
- 最适合家庭使用 小企业 预算有限: Sync.com(零知识存储,共享控制简单)。
- 最适合单文件夹端到端加密灵活性: pCloud + Crypto 插件(瑞士司法管辖区;指定文件夹的端到端加密)。
- 最适合大容量存储和安全链接: MEGA(默认端到端加密;强大的共享功能)。
- 最适合安全备份(非全盘同步): SpiderOak ONE Backup(零知识备份,带版本控制)。
主流云盘,例如 Google Drive、Microsoft OneDrive 和 iCloud,都使用强大的服务器端加密,但默认情况下并非零知识加密。您仍然可以通过添加客户端加密来获得卓越的安全性(请参阅下文的加固部分)。
逐个供应商深度分析
1. Proton Drive – 瑞士零知识安全存储
Proton Drive 是一家总部位于瑞士的公司,秉持“隐私设计”的理念,为网页和移动应用的文件存储和共享提供端到端加密 (E2EE) 保护。它与 Proton 生态系统(邮件、日历、VPN)集成,构建了一个完整的隐私保护体系。
- 优点(Pros) 默认端到端加密;强链接控制;瑞士司法管辖;支持密码/双因素身份验证;快速的产品迭代;注重隐私。
- 缺点(Cons) 与老牌竞争对手相比,桌面驱动器/同步功能仍在发展中;企业管理功能比 Tresorit 少。
- 最适合: 个人、创作者和小团队优先考虑零知识和隐私。
2. Tresorit – 具有控制权的企业级加密云
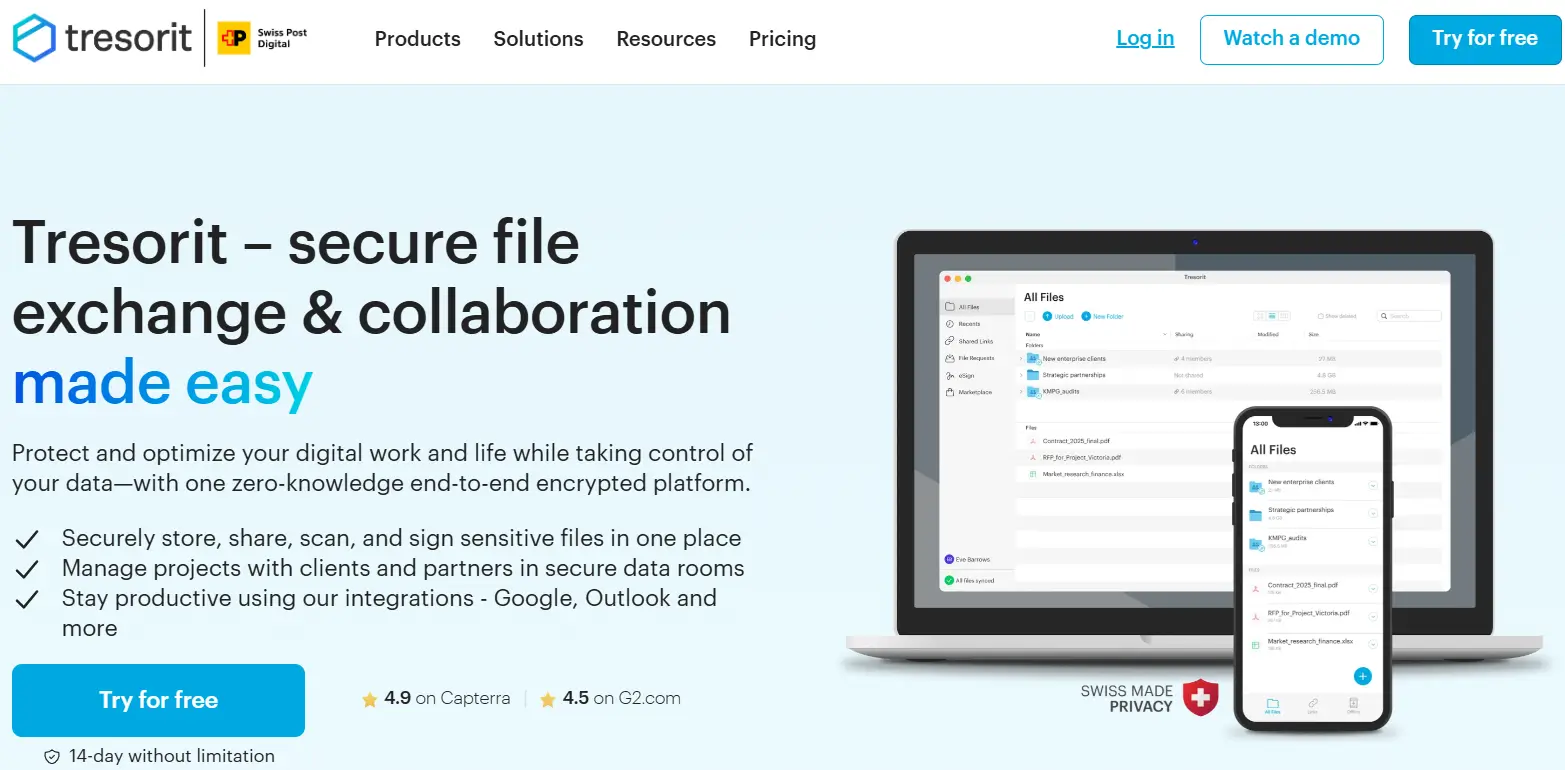
Tresorit是面向企业的端到端加密协作领域的先驱。其“tresors”(安全文件夹)提供精细的权限控制、强大的链接选项和企业级管理功能。
- 优点(Pros) 成熟的端到端加密共享;管理控制台;SSO/SCIM;数据驻留选项;合规性资源。
- 缺点(Cons) 定价较高;非技术用户需要一定的学习成本。
- 最适合: 需要具备端到端加密治理能力的中小企业和大型企业。
3. Sync.com – 经济实惠的零知识云存储
Sync.com 提供零知识存储和便捷的共享功能,价格极具竞争力。其简洁易用的特性使其成为家庭用户、自由职业者和小团队的首选。
- 优点(Pros) 默认零知识;轻松保护链接;价格实惠的方案;版本控制和恢复。
- 缺点(Cons) 企业控制较少;对于非常大的库,性能可能会有所不同。
- 最适合: 适合希望以最小的复杂性获得强大隐私保护的个人和小团队。
4. pCloud – 提供加密选项的灵活存储
pCloud 将数据存储在欧盟/美国地区,并接受瑞士公司的监管。付费的“Crypto”插件可为特定文件夹提供客户端加密,同时保留未加密区域用于协作。
- 优点(Pros) 灵活的设置;终身计划;可选的端到端加密;媒体友好功能。
- 缺点(Cons) 完整账户端到端加密并非默认设置;加密功能需额外付费。
- 最适合: 需要同时使用加密保险库和标准协作文件夹的用户。
5. MEGA – 具有大容量存储的加密云
MEGA 默认提供端到端加密 (E2EE) 和丰富的存储套餐。它以强大的链路控制和跨平台客户端而闻名。与其他任何服务提供商一样,请务必仔细阅读其安全文档并妥善保管您的恢复密钥。
- 优点(Pros) 默认端到端加密;功能丰富的共享;大容量存储选项。
- 缺点(Cons) 与专用业务平台相比,某些高级企业控制功能存在局限性。
- 最适合: 需要大量空间并具备端到端加密 (E2EE) 的高级用户和团队。
6. SpiderOak.ONE – 零知识安全备份存储
SpiderOak 专注于安全、零知识备份和版本控制,而非全盘式协作。如果您优先考虑的是抵御勒索软件攻击和长期数据保留,那么它是一个不错的选择。
- 优点(Pros) 零知识备份;广泛的版本控制;多平台。
- 缺点(Cons) 这不是典型的实时协作“驱动”;用户界面面向备份工作流程。
- 最适合: 个人和组织优先考虑不可更改的备份和恢复。
主流驱动采用客户端加密
Google Drive、OneDrive 和 iCloud 使用强大的服务器端加密,但仍然保留着用于各种帐户和协作功能的密钥。您可以使用 Cryptomator、Boxcryptor 或 rclone crypt 等工具在上传文件前对其进行加密,从而实现零知识保护,在保留熟悉生态系统的同时,最大程度地享受到注重隐私的云盘带来的优势。
用于比较供应商的安全性和合规性检查清单
- 加密模型: 跨设备和共享的端到端加密/零知识?
- 验证: 通行密钥、TOTP、硬件密钥、设备授权?
- 共享控制: 密码、过期时间、访问日志、只读模式、水印?
- 数据位置: 欧盟/欧洲经济区、瑞士、加拿大或其他隐私保护法律严格的地区?
- 合规姿态: ISO 27001、SOC 2、GDPR 工具,以及在需要时提供的 HIPAA 功能?
- 抗风险韧性: 版本控制、勒索软件恢复、不可变快照、已测试 灾难恢复?
- 透明度: 公共安全文件、负责任的披露、第三方检测?
如何立即强化您的云存储
- 使用强密码短语并启用密码密钥或双因素身份验证。 身份验证器应用程序或安全密钥 通过短信。
- 为了真正实现零知识安全,请在上传前进行加密。像 Cryptomator 或 rclone 的“crypt”这样的工具可以让您在客户端进行控制。
- 将敏感数据隔离到专用的加密文件夹或保险库中,并设置唯一的密码。
- 疫情封锁期间的分享: 设置链接密码、到期日期和下载限制;定期查看访问日志。
- 启用版本控制并每季度测试恢复功能,以防止意外删除和勒索软件攻击。
- 请将恢复密钥的离线副本保存在单独的位置。
# Example: client-side encryption with rclone "crypt" over an S3/B2 backend
# 1) Configure your remote (e.g., Backblaze B2 as "b2remote")
rclone config

# 2) Create a crypt wrapper over a folder on that remote
rclone config create securevault crypt remote b2remote:team-archive
  filename-encryption standard
  directory-name-encryption true
  password-command "pass show vault/password"
  password2-command "pass show vault/salt"

# 3) Sync a local folder to the encrypted remote
rclone sync ~/Documents/Finance securevault:finance --fast-list --checksum --progress

# Result: Files are encrypted locally before upload, and the provider cannot read contents or filenames.
常见问题
哪款云存储真正实现了零知识共享?
Proton Drive、Tresorit、Sync.com 和 MEGA 等服务提供商都采用端到端加密,只有您掌握密钥。pCloud 为其加密插件保护的文件夹提供零知识保护。务必确认加密范围:有些服务会加密所有内容;而有些服务则只加密指定的文件夹或链接。
Google 云端硬盘安全吗?我可以将其设置为零知识安全吗?
Google 云端硬盘使用强大的加密技术,但密钥由服务器端持有。为了实现零知识隐私,请在上传文件前使用 Cryptomator 或 rclone crypt 等工具加密文件。这样,您保留密钥,Google 只存储密文,您也能继续享受云端硬盘生态系统的便利。
瑞士或欧盟的供应商哪个默认更安全?
司法管辖区会影响法律保护和数据访问规则。瑞士和欧盟通常提供强有力的隐私保护框架。然而,加密模型更为重要:采用零知识设计和完善的工程技术通常比单纯的司法管辖区更为重要。
端到端加密和服务器端加密有什么区别?
端到端加密是指数据在您的设备上加密,服务提供商无法解密。服务器端加密是指数据在服务提供商的云端静态存储时加密,但服务提供商控制着网页预览和搜索等功能的密钥。
如何在云服务提供商之间安全地迁移?
首先,导出并验证您的数据。如果迁移到非零知识提供商,请在上传前进行本地加密。使用受信任的客户端(例如 rclone 或供应商同步应用程序)通过 TLS 传输数据,验证校验和,并在确认版本和权限之前保持旧帐户处于活动状态。
结语
如果您最看重的是隐私和现代化的易用性,Proton Drive、Tresorit 和 Sync.com 都是优秀的零知识共享方案。对于混合工作流程,pCloud 搭配加密或 MEGA 也能很好地满足需求。
如果必须留在 Google/Microsoft 生态系统中,请添加客户端加密。为了获得最终的控制权,请考虑在安全的服务器上构建自托管堆栈。 YouStable 云服务器.










