

O provedor de armazenamento em nuvem mais seguro é aquele que oferece criptografia auditada de ponta a ponta (conhecimento zero), autenticação forte e governança de dados robusta. Atualmente, as principais opções incluem Proton Drive, Tresorit e Sync.com, todas priorizando a privacidade desde a sua concepção.
A opção “mais segura” depende do seu modelo de ameaças, das suas necessidades de conformidade, dos recursos de colaboração e de onde seus dados estão armazenados legalmente.
Escolher o provedor de armazenamento em nuvem mais seguro não se resume à popularidade da marca; trata-se de modelos de criptografia verificáveis, práticas de segurança transparentes e controles que se adaptem à sua forma de trabalhar.
Neste guia, compararei os principais provedores focados em privacidade, compartilharei medidas práticas de segurança e ajudarei você a decidir qual serviço melhor atende às suas necessidades de segurança e conformidade.
O que realmente significa "mais seguro" para armazenamento em nuvem?
A segurança é sempre relativa aos seus riscos. Um jornalista que enfrenta ameaças a nível estatal precisa de garantias diferentes de uma pequena agência que cumpre o RGPD (Regulamento Geral sobre a Proteção de Dados).
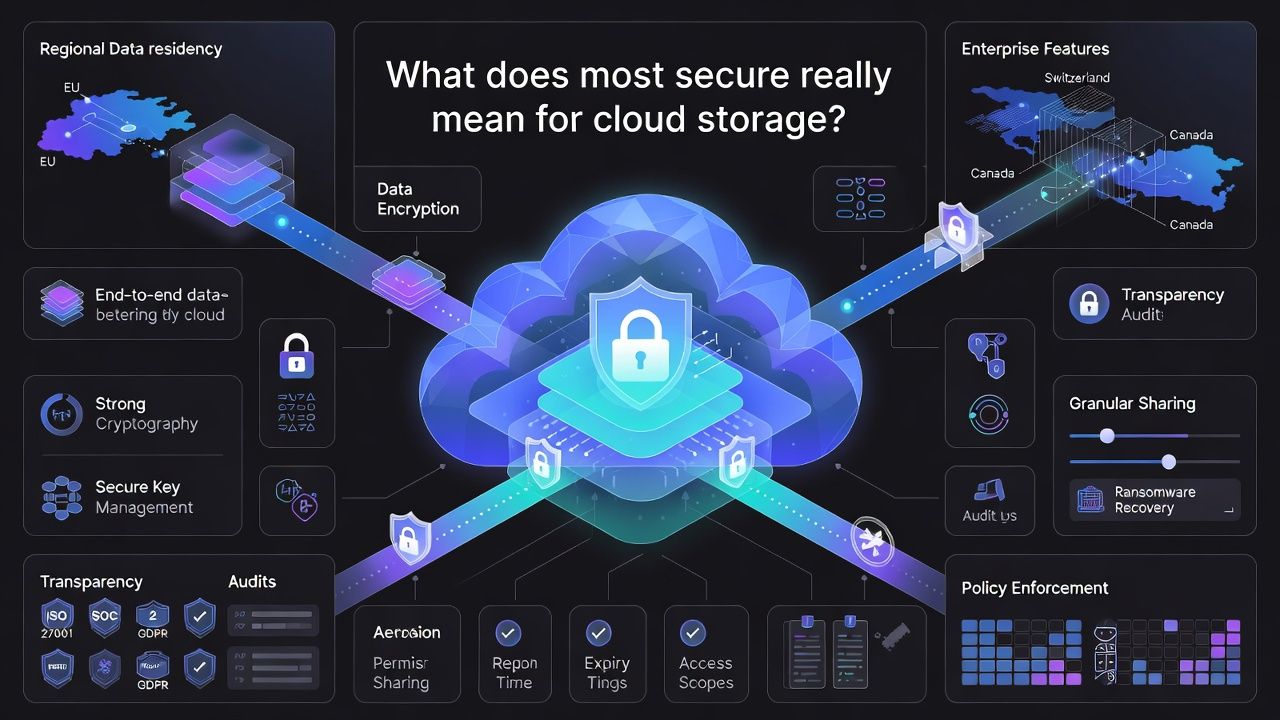
Use esta lista de verificação para definir o que significa "mais seguro" para você.
Itens de segurança indispensáveis e não negociáveis
- Criptografia de ponta a ponta (E2EE) com chaves de conhecimento zero: Os arquivos são criptografados no seu dispositivo e o provedor não pode descriptografá-los.
- Criptomoedas fortes: AES 256 para dados em repouso, TLS moderno com sigilo de encaminhamento perfeito em trânsito e criptografia autenticada (por exemplo, AES GCM ou ChaCha20-Poly1305).
- Chave segura manage: Chaves derivadas da sua senha, protegidas com KDFs de memória rígida (ex.: Argon2).
- Segurança da conta: Senhas ou autenticação de dois fatores (TOTP ou chaves de hardware), dispositivo/sessão managemento e alertas de login suspeitos.
- Transparência: Documentação de segurança pública, testes ou auditorias regulares por terceiros e um histórico de resolução rápida de problemas.
- Compartilhamento granular: Vincule senhas, prazos de validade, limites de download e permissões de somente visualização que ainda preservem a criptografia de ponta a ponta (E2EE).
Recursos interessantes para empresas e conformidade
- Residência de dados regionais e proteções legais (por exemplo, UE/EEE, Suíça, Canadá).
- Mapeamentos de conformidade: Certificações ISO/IEC 27001, SOC 2, suporte ao GDPR e recursos compatíveis com HIPAA (BAA para cenários de saúde).
- Controles administrativos: SAML/SCIM, políticas de dispositivos, DLP, retenção legal, trilhas de auditoria e restauração após ransomware.
- Clientes de código aberto ou disponíveis, versões reproduzíveis e programas de recompensa por bugs.
Veredito rápido: Os melhores provedores de armazenamento em nuvem seguro
Considerando o design de criptografia, a postura em relação à privacidade e os recursos práticos, aqui estão algumas opções de destaque para diferentes necessidades:
- Melhor equilíbrio geral entre privacidade e usabilidade: Proton Drive (Plataforma de segurança E2EE com sede na Suíça e com crescentes recursos de colaboração).
- Ideal para equipes com regras rígidas e controles administrativos detalhados: Tresorit (compartilhamento E2EE maduro e governança empresarial).
- Ideal para famílias e pequenas empresas em um orçamento: Sync.com (armazenamento de conhecimento zero com controles de compartilhamento simples).
- Ideal para uma pasta com flexibilidade de E2EE: Complemento pCloud + Crypto (jurisdição suíça; E2EE para pastas designadas).
- Ideal para armazenamento generoso e links seguros: MEGA (E2EE por padrão; recursos avançados de compartilhamento).
- Melhor opção para backup seguro (não para sincronização completa do disco): SpiderOak ONE Backup (backup de conhecimento zero com controle de versão).
Serviços de armazenamento populares como Google Drive, Microsoft OneDrive e iCloud usam criptografia forte no servidor, mas não são de conhecimento zero por padrão. Você ainda pode obter excelente segurança com eles adicionando criptografia no lado do cliente (consulte a seção de reforço de segurança abaixo).
Análise detalhada de cada fornecedor
1. Proton Drive – Armazenamento seguro com conhecimento zero suíço
Com sede na Suíça e uma filosofia de privacidade desde a concepção, o Proton Drive traz criptografia de ponta a ponta (E2EE) para armazenamento e compartilhamento de arquivos em aplicativos web e móveis. Ele se integra ao ecossistema Proton (e-mail, calendário, VPN) para uma solução de privacidade coesa.
- Vantagens: E2EE padrão; controles de enlace robustos; jurisdição suíça; suporte a senha/2FA; desenvolvimento rápido de produtos; cultura de privacidade.
- Desvantagens: O sistema de sincronização/drivers para desktop ainda está em desenvolvimento em comparação com concorrentes de longa data; possui menos recursos de administração corporativa do que o Tresorit.
- Ideal para: Indivíduos, criadores e pequenas equipes que priorizam o conhecimento zero e a privacidade.
2. Tresorit – Nuvem empresarial criptografada com controle
A Tresorit é pioneira em colaboração criptografada de ponta a ponta para empresas. Seus "tesouros" (pastas seguras) oferecem permissões granulares, opções de links robustos e administração de nível empresarial.
- Vantagens: Compartilhamento E2EE maduro; console de administração; SSO/SCIM; opções de residência de dados; recursos de conformidade.
- Desvantagens: Preços premium; curva de aprendizado para usuários não técnicos.
- Ideal para: Pequenas e médias empresas (PMEs) e grandes empresas que precisam de governança com E2EE (Engenharia de Ponta a Ponta).
3. Sync.com – Armazenamento em nuvem acessível e sem necessidade de conhecimento prévio
A Sync.com oferece armazenamento sem conhecimento prévio e compartilhamento descomplicado a preços atraentes. Sua simplicidade a torna a preferida de famílias, freelancers e pequenas equipes.
- Vantagens: Conhecimento zero por padrão; proteção de links fácil; planos acessíveis; controle de versão e recuperação.
- Desvantagens: Menos controles empresariais; o desempenho pode variar com bibliotecas muito grandes.
- Ideal para: Indivíduos e pequenas equipes que desejam alta privacidade com o mínimo de complexidade.
4. pCloud – Armazenamento flexível com opção de criptografia
O pCloud armazena dados em regiões da UE/EUA com supervisão corporativa suíça. Com o complemento pago "Crypto", você obtém criptografia do lado do cliente para pastas específicas, mantendo áreas não criptografadas para colaboração.
- Vantagens: Configuração flexível; planos vitalícios; criptografia de ponta a ponta seletiva; recursos compatíveis com mídia.
- Desvantagens: A criptografia de ponta a ponta completa (E2EE) não é padrão; a criptografia tem um custo adicional.
- Ideal para: Usuários que precisam de uma combinação de cofres criptografados e pastas de colaboração padrão.
5. MEGA – Nuvem criptografada com grande capacidade de armazenamento
A MEGA oferece criptografia de ponta a ponta (E2EE) por padrão e planos de armazenamento generosos. É conhecida por seus controles de link robustos e clientes multiplataforma. Como com qualquer provedor, revise a documentação de segurança e mantenha suas chaves de recuperação em segurança.
- Vantagens: E2EE padrão; compartilhamento repleto de recursos; amplas opções de armazenamento.
- Desvantagens: Alguns controles empresariais avançados são limitados em comparação com plataformas de negócios dedicadas.
- Ideal para: Usuários avançados e equipes que precisam de muito espaço com criptografia de ponta a ponta (E2EE).
6. SpiderOak.ONE – Armazenamento de backup seguro com conhecimento zero
O SpiderOak prioriza backups e versionamento seguros e com conhecimento zero, em vez da colaboração completa no estilo de unidades inteiras. Se a resiliência a ransomware e a retenção de dados a longo prazo são suas prioridades, ele é uma excelente opção.
- Vantagens: Backup com conhecimento zero; controle de versão abrangente; multiplataforma.
- Desvantagens: Não se trata de uma plataforma típica para colaboração em tempo real; a interface do usuário é voltada para fluxos de trabalho de backup.
- Ideal para: Indivíduos e organizações que priorizam backups e recuperação imutáveis.
Unidades convencionais com criptografia do lado do cliente
O Google Drive, o OneDrive e o iCloud usam criptografia robusta no servidor, mas armazenam chaves para diversos recursos de conta e colaboração. Você pode adicionar camadas de proteção de conhecimento zero criptografando os arquivos antes do upload com ferramentas como Cryptomator, Boxcryptor ou rclone crypt, obtendo a maioria dos benefícios de serviços de armazenamento focados em privacidade e, ao mesmo tempo, mantendo seus ecossistemas familiares.
Lista de verificação de segurança e conformidade para comparar fornecedores
- Modelo de criptografia: E2EE/criptografia de conhecimento zero entre dispositivos e compartilhamento?
- Autenticação: Senhas, TOTP, chaves de hardware, aprovações de dispositivos?
- Controles de compartilhamento: Senhas, expirações, registros de acesso, modo somente leitura, marcas d'água?
- Localização dos dados: UE/EEE, Suíça, Canadá ou outras regiões com leis de privacidade rigorosas?
- Postura de conformidade: Certificações ISO 27001, SOC 2, ferramentas para GDPR e recursos HIPAA, quando necessários?
- Resiliência: Controle de versão, restauração após ransomware, snapshots imutáveis, testado recuperação de desastres?
- Transparência: Documentos de segurança pública, divulgação responsável, testes de terceiros?
Como reforçar a segurança do seu armazenamento em nuvem hoje mesmo
- Use uma senha forte e habilite chaves de acesso ou autenticação de dois fatores (2FA). Preferencialmente. aplicativos autenticadores ou chaves de segurança por SMS.
- Criptografe antes de fazer o upload para garantir segurança absoluta. Ferramentas como o Cryptomator ou o "crypt" do rclone oferecem controle total no lado do cliente.
- Segmente os dados sensíveis em pastas ou cofres criptografados dedicados com senhas exclusivas.
- Compartilhamento durante o confinamento: Defina senhas para os links, datas de expiração e limites de download; revise os registros de acesso regularmente.
- Ative o controle de versões e teste as restaurações trimestralmente para evitar exclusões acidentais e ataques de ransomware.
- Guarde cópias offline das chaves de recuperação em um local separado.
# Example: client-side encryption with rclone "crypt" over an S3/B2 backend
# 1) Configure your remote (e.g., Backblaze B2 as "b2remote")
rclone config

# 2) Create a crypt wrapper over a folder on that remote
rclone config create securevault crypt remote b2remote:team-archive
  filename-encryption standard
  directory-name-encryption true
  password-command "pass show vault/password"
  password2-command "pass show vault/salt"

# 3) Sync a local folder to the encrypted remote
rclone sync ~/Documents/Finance securevault:finance --fast-list --checksum --progress

# Result: Files are encrypted locally before upload, and the provider cannot read contents or filenames.
Perguntas Frequentes
Qual serviço de armazenamento em nuvem é verdadeiramente de conhecimento zero?
Provedores como Proton Drive, Tresorit, Sync.com e MEGA implementam criptografia de ponta a ponta, de forma que somente você possua as chaves. O pCloud oferece criptografia de conhecimento zero para pastas protegidas pelo seu complemento Crypto. Sempre verifique o escopo: alguns serviços criptografam tudo; outros criptografam apenas pastas ou links específicos.
O Google Drive é seguro? Posso configurá-lo como "zero webware"?
O Google Drive usa criptografia forte, mas armazena as chaves no servidor. Para obter privacidade de conhecimento zero, criptografe os arquivos antes de enviá-los com ferramentas como Cryptomator ou rclone crypt. Você mantém as chaves, o Google armazena apenas o texto cifrado e você continua aproveitando a conveniência do ecossistema do Drive.
Os provedores suíços ou da UE são mais seguros por padrão?
A jurisdição influencia as proteções legais e as regras de acesso a dados. A Suíça e a UE geralmente oferecem estruturas de privacidade robustas. No entanto, o modelo de criptografia é mais importante: um design de conhecimento zero com engenharia sólida geralmente supera a jurisdição por si só.
Qual a diferença entre criptografia de ponta a ponta e criptografia do lado do servidor?
Com a criptografia de ponta a ponta, os dados são criptografados no seu dispositivo e o provedor não pode descriptografá-los. Com a criptografia do lado do servidor, os dados são criptografados em repouso na nuvem do provedor, mas o provedor controla as chaves para recursos como pré-visualizações da web e pesquisa.
Como faço para migrar com segurança entre provedores de nuvem?
Primeiro, exporte e verifique seus dados. Se estiver migrando para um provedor que não utilize criptografia de conhecimento zero, criptografe os dados localmente antes de fazer o upload. Transfira-os via TLS usando um cliente confiável (rclone, aplicativo de sincronização do fornecedor), valide os checksums e mantenha sua conta antiga ativa até confirmar as versões e permissões.
Conclusão
Se sua principal prioridade é a privacidade com usabilidade moderna, Proton Drive, Tresorit e Sync.com são excelentes opções de conhecimento zero. Para fluxos de trabalho mistos, pCloud com Crypto ou MEGA podem funcionar bem.
Se você precisa permanecer nos ecossistemas do Google/Microsoft, adicione criptografia do lado do cliente. E para controle total, considere uma infraestrutura auto-hospedada em um servidor seguro. YouStable servidor em nuvem.










