


Para instalar e configurar o Email Filter Appliance (EFA)Implante a imagem/ISO do EFA em uma VM compatível com Linux, atribua um IP público estático e rDNSExecute o assistente de configuração, adicione seus domínios aceitos, defina seu servidor de e-mail interno como retransmissor/destino, atualize as políticas (SpamAssassin/ClamAV) e publique corretamente. DNS (MX, SPF, DKIM, DMARC) para fluxo de e-mails de produção.
Este guia passo a passo mostra como instalar e configurar o Email Filter Appliance (EFA) em 2026, desde o planejamento e a implantação até a configuração final. DNSRoteamento, segurança e ajuste de políticas. Seja para substituir um gateway antigo ou reforçar uma nova infraestrutura de e-mail, este tutorial torna o EFA um filtro de spam e vírus de código aberto comprovado e pronto para produção.
O que é EFA e como funciona?
O Email Filter Appliance (EFA) é um gateway de segurança de e-mail de código aberto construído em torno do Postfix (MTA) com mecanismos de filtragem como MailScanner, SpamAssassin e ClamAV, além de uma interface web (MailWatch) para quarentena e relatórios.
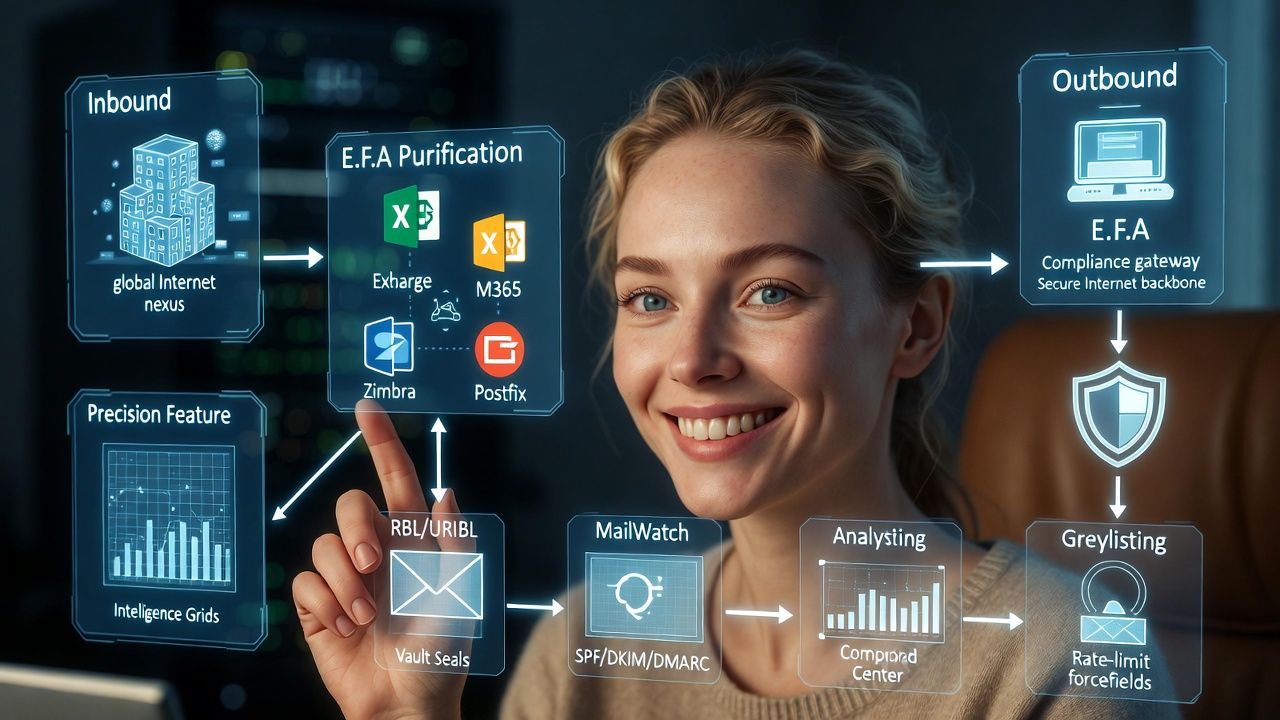
Ele fica entre a internet e o seu servidor de e-mail (Microsoft Exchange, M365 híbrido, Zimbra, Postfix/Dovecot), analisando mensagens de entrada e saída em busca de spam, phishing e malware.
- Entrada: Internet → EFA (filtro) → Seu servidor de e-mail
- Saída: Seu servidor de e-mail → EFA (política) → Internet/Host inteligente
- Principais características: RBLs/URIBLs, verificações SPF/DKIM/DMARC, antivírus, quarentena, greylisting, limitação de taxa
Pré-requisitos e planejamento (preparação para 2026)
Antes de implementar o EFA, planeje a rede. DNS, ciclo de vida do sistema operacional e roteamento de e-mails. Isso evita loops, problemas de entregabilidade e uma postura de segurança frágil.
Requisitos de hardware/VM
- 2–4 vCPU, 4–8 GB RAM Para 500 a 2,000 usuários (escalonável conforme a demanda)
- Armazenamento SSD de 60 a 120 GB (dependendo do volume de retenção/quarentena de logs)
- 1x NIC, estático IPv4; IPv6 se o seu ambiente de e-mail o suportar
Rede e DNS
- IP público estático com reverso DNS (PTR) mapeamento para um nome de host válido (por exemplo, mailgw.example.com)
- Firewall: Permitir TCP 25 (SMTP), 465/587 (se fornecer envio seguro), 80/443 (ACME/Let's Encrypt e interface do usuário)
- Sincronização de tempo (NTP) e fuso horário preciso para validação DKIM/DMARC
Sistema Operacional e Imagem
Baixe a versão estável mais recente do EFA (versão ISO) no site oficial do projeto ou em um espelho. Verifique os checksums e leia as notas de lançamento. Se a versão for para uma base Enterprise Linux mais antiga, coloque a máquina virtual atrás de um firewall, aplique todas as atualizações de segurança e planeje a migração futura para quando o projeto lançar uma versão mais recente.
Design do fluxo de e-mails
- Entrada: Internet → EFA → Servidor(es) de correio interno(s)
- Saída: Servidor(es) de correio interno(s) → EFA → Host inteligente da Internet ou do ISP
- Validação do destinatário: LDAP/AD ou lista local para rejeitar usuários desconhecidos no momento do SMTP.
Instalação passo a passo
1) Prepare a VM
- Crie uma nova máquina virtual no Proxmox, VMware, Hyper-V ou KVM.
- Anexe o arquivo ISO/OVA do EFA e um disco virtual de 60 a 120 GB.
- Atribuir IP estático, gateway, DNS resolvedores; reserve o IP no seu roteador/DHCP
2) Instale o SO/EFA Base
Inicialize o sistema a partir da imagem ISO e siga as instruções do instalador. Use uma senha forte para root/administrador, defina o fuso horário correto e configure o particionamento do disco com espaço para logs e quarentena. Após a instalação, reinicie o computador e faça login via console ou SSH.
# Set a fully qualified hostname
hostnamectl set-hostname mailgw.example.com

# Configure static IP (example; adapt to your distro tooling)
nmcli con mod eth0 ipv4.addresses 203.0.113.25/29
nmcli con mod eth0 ipv4.gateway 203.0.113.29
nmcli con mod eth0 ipv4.dns "1.1.1.1 9.9.9.9"
nmcli con mod eth0 ipv4.method manual
nmcli con up eth0

# Update packages
yum update -y || dnf upgrade -y
3) Execute o Assistente/Bootstrap do EFA
- Aceite a licença e inicialize os componentes necessários (Postfix, MailScanner, SpamAssassin, ClamAV, MailWatch).
- Defina as credenciais de administrador para a interface web.
- Insira o nome do host do sistema e o domínio primário.
- Ative as atualizações e assinaturas automáticas para antivírus/antispam.
4) Verificar serviços
systemctl status postfix
systemctl status mailscanner
systemctl status clamd
systemctl status httpd  # or nginx, depending on build
spamassassin -V         # confirm SA version
Configuração inicial da interface web
Acesse https://mailgw.example.com/ (ou o endereço IP) e faça login com a conta de administrador criada anteriormente. Navegue pelo painel para concluir as políticas básicas.
- Adicione domínios aceitos/locais (exemplo.com, exemplo.org)
- Configure o(s) servidor(es) de e-mail de destino para roteamento de entrada (por exemplo, exchange.internal:25)
- Ative a quarentena e as notificações; configure os cronogramas de resumo.
- Selecione e habilite DNSUse listas de bloqueio de conteúdo (BLs) e listas de bloqueio de conteúdo de URLs (URIBLs) com cuidado (evite listas excessivamente agressivas).
- Defina o tamanho máximo da mensagem e as políticas de anexos.
Publicar DNS: MX, SPF, DKIM, DMARC e rDNS
Correto DNS É imprescindível para a entregabilidade. Direcione o MX para o EFA, valide a identidade do remetente com SPF/DKIM e aplique a política DMARC.
1) Registro MX
; In your public DNS zone
@     3600  IN  MX   10 mailgw.example.com.
mailgw 3600  IN  A    203.0.113.25
2) Registro SPF
; Authorize E.F.A's IP and any other legitimate senders
@ 3600 IN TXT "v=spf1 ip4:203.0.113.25 include:_spf.your-saas-mailer.com -all"
3) Chave DKIM e DNS
Gere um par de chaves DKIM no EFA ou no seu servidor de e-mail downstream (mantenha a chave privada no assinante). Publique a chave pública em DNS:
; Example selector "m365" or "efa"
m365._domainkey 3600 IN TXT "v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0B...IDAQAB"
4) Política DMARC
_dmarc 3600 IN TXT "v=DMARC1; p=quarantine; rua=mailto:[email protected]; ruf=mailto:[email protected]; adkim=s; aspf=s; pct=100"5) Reverso DNS (PTR)
Peça ao seu provedor de internet/nuvem para configurar o PTR de 203.0.113.25 para mailgw.example.com. O HELO/EHLO deve corresponder a um encaminhamento confirmado e reverso. DNS Para obter a melhor reputação.
Configurar roteamento de entrada e saída
Entrada (Internet → EFA → Servidor de correio)
- Configure seu servidor de e-mail interno como destino/relé no EFA (host:porta).
- Ative a verificação de destinatários (VRFY/RCPT) via LDAP/AD para rejeitar usuários inválidos no momento do SMTP.
- Faça o teste enviando uma mensagem de uma caixa de correio externa e verifique os registros/quarentena.
Saída (Servidor de correio → EFA → Internet)
- Configure o host inteligente do seu servidor de e-mail interno para o EFA (mailgw.example.com:25 ou 587)
- No EFA, defina os IPs de remetente permitidos ou a autenticação SMTP para comunicações de saída.
- Se o seu provedor de internet exigir um servidor de retransmissão, configure o EFA para rotear as conexões de saída por meio desse servidor inteligente com as credenciais.
# Example Postfix outbound on your internal mail server
relayhost = [mailgw.example.com]:25
smtp_tls_security_level = may
Habilitar validação de destinatários de diretório/LDAP
A validação de destinatários em relação ao AD/LDAP bloqueia endereços inválidos antecipadamente, reduzindo o spam e economizando recursos. CPU.
- Configurar servidor LDAP (ldaps://dc1.example.com:636)
- DN de vinculação: CN=leitor ldap,OU=Serviço,DC=exemplo,DC=com
- DN base: DC=exemplo,DC=com
- Filtro: Pesquise pelos atributos proxyAddresses/mail
(|(mail=%s)(proxyAddresses=smtp:%s)(proxyAddresses=SMTP:%s))Ajuste as políticas de spam e vírus
- Habilite o ClamAV com atualizações frequentes de assinatura.
- Ative as listas negras de radiodifusão (RBLs) e as listas negras de urdu (URIBLs) adequadas: Spamhaus (Serviço de Consulta de Dados), Abuse.ch, etc.
- Lista cinza: Útil para pequenas organizações; avalie o impacto para grandes volumes de e-mails.
- Limiares de quarentena: Defina uma taxa baixa de falsos positivos; notifique os usuários com resumos diários.
- Use regras personalizadas para falsificação de marca, anexos executáveis e padrões baseados em idioma.
# /etc/mail/spamassassin/local.cf (example)
required_score 5.0
rewrite_header Subject ***** SPAM *****
report_contact [email protected]
use_bayes 1
bayes_auto_learn 1

# Raise score for executable attachments
header   EXE_ATTACH Content-Type =~ /application/(x-msdownload|x-exe|x-dosexec)/i
score    EXE_ATTACH 3.5
describe EXE_ATTACH Executable attachment type detected
TLS, Certificados e SMTP Seguro
Use certificados válidos para SMTP e para a interface administrativa para evitar riscos de downgrade e ataques Man-in-the-Middle (MITM). Automatize a renovação com o Let's Encrypt, se possível.
# Install certbot (example; adjust for your distro)
yum install -y certbot || dnf install -y certbot
certbot certonly --standalone -d mailgw.example.com --agree-tos -m [email protected] --non-interactive

# Postfix TLS settings
postconf -e "smtpd_tls_cert_file=/etc/letsencrypt/live/mailgw.example.com/fullchain.pem"
postconf -e "smtpd_tls_key_file=/etc/letsencrypt/live/mailgw.example.com/privkey.pem"
postconf -e "smtpd_tls_security_level=may"
postconf -e "smtp_tls_security_level=may"
systemctl reload postfix
Opcionalmente, publique MTA-STS e TLS-RPT para reforçar a segurança SMTP moderna e obter relatórios.
_smtp._tls 3600 IN TXT "v=TLSRPTv1; rua=mailto:[email protected]"Alta disponibilidade, backup e atualizações
- HA: Implante dois nós EFA atrás de um TCP. balanceador de carga or DNS Carga baseada em prioridades MX iguais; política de compartilhamento via configuração. managemento
- Evite servidores MX secundários com filtragem mais fraca, pois isso facilita a passagem de spam.
- Fazer backup: Banco de dados MailWatch, configurações do Postfix/MailScanner/SpamAssassin, chaves DKIM e regras personalizadas.
- Cadência de patches: Atualizações do sistema operacional semanais; assinaturas/regras diárias; versões do EFA conforme orientação do projeto.
Monitoramento e Logs
- Painel de controle do MailWatch: principais remetentes, número de rejeições, tendências de quarentena
- Registros do sistema: /var/log/maillog, /var/log/maillog.1, logs do servidor web
- Alerta: Integração com Syslog/SIEM e envio de alertas por e-mail para falhas de serviço.
- Limites de taxa: Fique atento a contas comprometidas que estejam enviando spam em massa.
tail -f /var/log/maillog | egrep -i "reject|blocked|error|clam|spam"Solução de problemas comuns
- Loop de e-mail: MX aponta para EFA, mas EFA encaminha de volta para si mesmo. Corrija o host de destino para o IP/nome do host do seu servidor de e-mail interno.
- Não é possível enviar dados de saída: A porta 25 está bloqueada pelo provedor de internet/nuvem. Use a porta 587 para acessar um servidor de retransmissão autenticado ou solicite o desbloqueio da porta 25.
- DKIM falha: Seletor incorreto ou chave obsoleta. Recompile e publique novamente. DNS; verificar alinhamento com o domínio de origem.
- Alto índice de falsos positivos: Diminua as pontuações do SpamAssassin, adicione remetentes confiáveis à lista de permissões, ajuste as listas negras de remetentes (RBLs) e aproveite o treinamento individualizado para cada usuário.
- Atrasos na inclusão na lista cinza: Desative para domínios VIP ou ative a lista branca automática para remetentes confiáveis.
Lista de verificação de reforço de segurança
- restringir SSH para manageIPs de mento; autenticação baseada em chave apenas
- Fail2ban ou equivalente em SMTP e interface web
- Desative serviços não utilizados e contas padrão.
- Defina HELO/EHLO para FCrDNS nome de host correspondente
- Bloquear países/redes conhecidos por serem maliciosos, se apropriado.
- Ative a aplicação do DMARC (p=quarentena ou p=rejeitar) após o monitoramento.
Execute o EFA em YouStable (Opcional)
Se você precisa de uma reputação de IP limpa, rDNS Configuração e portas garantidas, implante o EFA em um YouStable VPS ou Servidor Dedicado. Nossos agentes de manageO firewall, o monitoramento 24 horas por dia, 7 dias por semana e a rede com SLA garantido ajudam você a manter a entregabilidade de e-mails em alta enquanto você se concentra nas políticas, e não na infraestrutura.
Lista de verificação de validação de ponta a ponta
- Entrada: E-mail de teste externo recebido; spam marcado ou colocado em quarentena.
- Saída: A mensagem de teste passou nos testes de alinhamento SPF, DKIM e DMARC.
- DNS: MX/SPF/DKIM/DMARC/PTR verificados via MXToolbox ou ferramentas de código aberto
- TLS: STARTTLS oferecido; cifras modernas; TLS-RPT entregue
- Validação do destinatário: Usuário inexistente rejeitado em RCPT TO
- Relatórios: Resumos diários da quarentena e estatísticas do painel de controle visíveis
Perguntas Frequentes
A EFA ainda é uma boa opção em 2026?
Sim, o EFA continua sendo um gateway de segurança de e-mail prático e de código aberto quando mantido adequadamente. Certifique-se de usar a versão mais recente com suporte da comunidade, aplicar as atualizações do sistema operacional e de assinaturas e reforçar a segurança da máquina virtual. Se precisar de suporte comercial ou clustering, compare com alternativas como o Proxmox Mail Gateway ou serviços de segurança de e-mail na nuvem.
Quais portas devem estar abertas para a EFA?
Abra as portas TCP 25 para SMTP, 80/443 para ACME e a interface web, e opcionalmente 465/587 se você fornecer envio seguro. Restrinja o acesso. SSH (22) para manageApenas endereços IP de rede. As portas 25/80/443 de saída são necessárias para enviar e-mails e obter atualizações.
Devo configurar o MX para apontar para o EFA ou para o meu servidor de e-mail?
Aponte o MX para o EFAEFA, que então retransmite os e-mails limpos para o seu servidor interno. Isso garante que todos os e-mails recebidos sejam verificados antes da entrega, melhorando a segurança e reduzindo a carga nos seus servidores de caixa de correio.
Como posso evitar falsos positivos?
Comece com pontuações conservadoras do SpamAssassin (por exemplo, 5.0), habilite listas de permissão por usuário e ajuste o uso da RBL. Monitore as quarentenas, libere e treine o tráfego de spam e mensagens legítimas e ajuste as regras personalizadas. Revise os filtros de idioma e anexos para evitar o bloqueio de fluxos de trabalho legítimos.
Devo executar um MX secundário?
Evite um registro MX secundário mais fraco; spammers costumam usá-lo como alvo. Se precisar de redundância, implemente dois nós EFA atrás de um balanceador de carga ou use registros MX de prioridade igual com filtragem e políticas idênticas para evitar desvios.
Com os passos acima, você poderá instalar e configurar o Email Filter Appliance (EFA) com confiança em 2026. A partir dessa base, invista em monitoramento contínuo, ajuste de regras e operações seguras para manter a entregabilidade de alto nível e a proteção contra as ameaças de e-mail em constante evolução.










