

Server di posta in entrata e in uscita sono i sistemi che inviano e ricevono la tua posta elettronica. Il server di posta in arrivo (IMAP o POP3) memorizza e consegna i messaggi al tuo dispositivo, mentre il server di posta in uscita (SMTP) invia i messaggi ai destinatari. Nel 2026, la sicurezza SSLL'utilizzo di TLS, porte corrette e autenticazione sono essenziali per una consegna affidabile e priva di spam delle email.
Questa guida spiega i server di posta in entrata e in uscita in termini semplici, mostra le migliori impostazioni del 2026 e ti aiuta a configurare i client di posta elettronica, correggere gli errori comuni e migliorare la deliverability. Che tu utilizzi cPanel, Plesk, Microsoft 365, Google Workspace o un provider di hosting come YouStable, troverai passaggi pratici e consigli comprovati e concreti.
Cosa sono i server di posta in entrata e in uscita?
Un server di posta in arrivo scarica o sincronizza i messaggi dalla tua casella di posta al tuo dispositivo. Utilizza i protocolli IMAP o POP3.
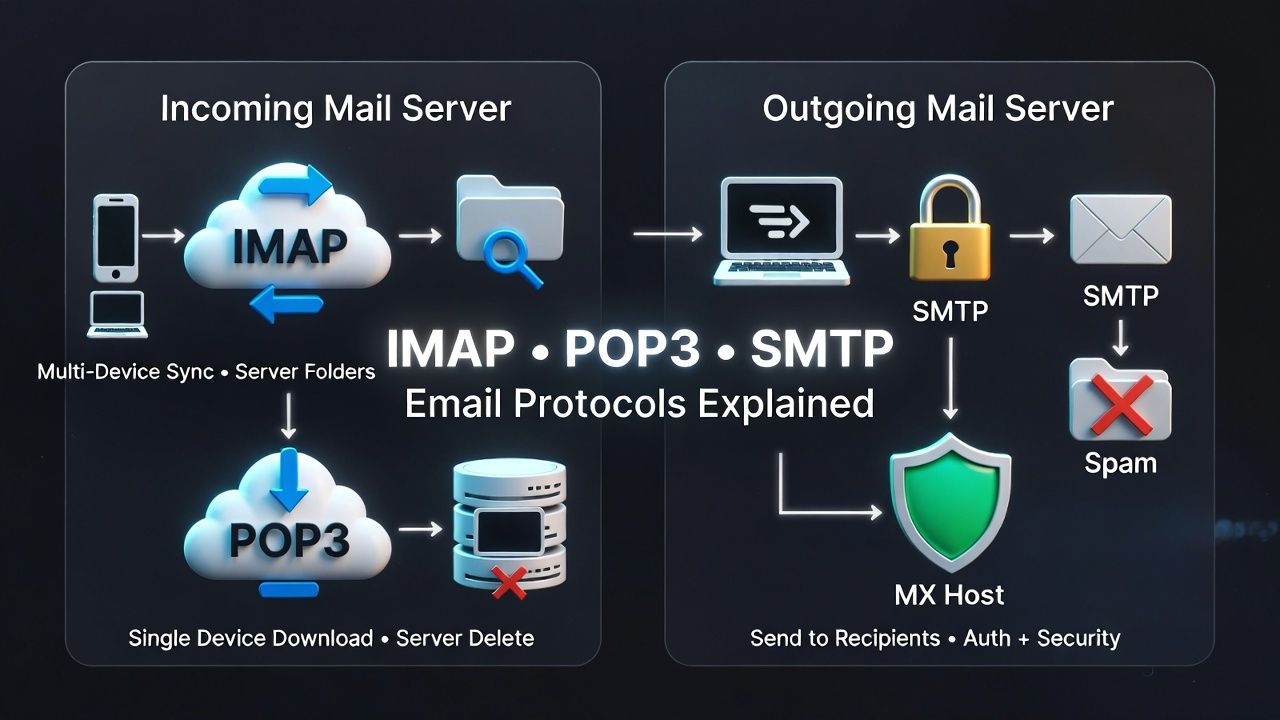
Un server di posta in uscita invia le email ai destinatari tramite SMTP. Insieme, costituiscono il nucleo della comunicazione email per le caselle di posta personali e i domini aziendali.
Server di posta in arrivo (IMAP vs POP3)
IMAP (Internet Message Access Protocol) sincronizza la casella di posta tra i dispositivi, conservando i messaggi sul server. È ideale per l'uso moderno su più dispositivi (telefono, laptop, webmail). POP3 (Post Office Protocol) scarica i messaggi e può rimuoverli dal server; è adatto a scenari con un singolo dispositivo e poco spazio di archiviazione, ma è meno flessibile.
- Utilizza IMAP se accedi alla posta elettronica da più dispositivi e hai bisogno di cartelle e ricerche lato server.
- Utilizza POP3 se la larghezza di banda o lo spazio di archiviazione sono limitati e leggi principalmente su un dispositivo.
- 2026 best practice: scegli IMAP con SSL/TLS per la maggior parte degli utenti e delle aziende.
Server di posta in uscita (SMTP)
SMTP (Simple Mail Transfer Protocol) trasmette le email ad altri server di posta. Autentica il mittente, applica le misure di sicurezza e trasferisce i messaggi tramite Internet all'host MX del destinatario. Impostazioni SMTP, autenticazione e record di dominio corretti sono fondamentali per evitare cartelle di spam e messaggi di ritorno.
Porte standard e sicurezza: best practice per il 2026
La posta elettronica moderna si basa sulla crittografia in transito (TLS) e sulle sessioni autenticate. Utilizza queste porte e cifrari consigliati per proteggere i dati e migliorare la compatibilità con i provider di posta più esigenti.
- IMAP su TLS: Porta 993 (consigliata)
- IMAP (STARTTLS): Porta 143 (solo se il tuo provider preferisce STARTTLS)
- POP3 su TLS: Porta 995 (consigliata)
- POP3 (STARTTLS): Porta 110 (legacy/solo se richiesta)
- Invio SMTP (STARTTLS): Porta 587 (consigliata per i client)
- SMTP su TLS: Porta 465 (ampiamente supportata; molti provider accettano 465 o 587)
- Abilitare sempre l'autenticazione (nome utente + password) per l'invio SMTP.
- Consentire a tutti SSL/TLS o STARTTLS; non inviare mai le credenziali di accesso in chiaro.
- Preferisci TLS moderno (1.2/1.3) e cifrari robusti; disabilita quelli obsoleti SSLv3/TLS1.0 ove possibile.
Come scorre la posta elettronica dal mittente al destinatario
Comprendere il percorso migliora la risoluzione dei problemi e la recapitabilità:
- Si compone la posta in un client (ad esempio, Outlook, Apple Mail).
- Il tuo client si autentica sul server di posta in uscita (SMTP su 587/465) e invia il messaggio.
- Il server SMTP controlla le politiche (limiti di velocità, firma SPF/DKIM), quindi cerca il record MX del dominio del destinatario tramite DNS.
- Si connette all'MX del destinatario, negozia TLS e trasferisce il messaggio.
- Il server del destinatario filtra la posta indesiderata/phishing e la recapita nella posta in arrivo o nella cartella spam.
- Il client del destinatario recupera i messaggi tramite IMAP/POP3 dal proprio server di posta in arrivo.
Essential DNS Documenti per una consegna affidabile
Corretta DNS è la base per la gestione delle email in entrata e in uscita del tuo dominio:
- MX: Indica il server che riceve la posta per il tuo dominio (ad esempio, mail.example.com).
- SPF: Autorizza quali server possono inviare posta per conto del tuo dominio.
- DKIM: Firma crittograficamente i messaggi in uscita per dimostrarne l'autenticità.
- DMARC: Indica ai destinatari come gestire i guasti di SPF/DKIM e invia loro dei report.
- PTR (Inverso) DNS): Associa l'IP di invio a un nome host; essenziale per la reputazione SMTP.
- MTA-STS/TLS-RPT: Applica TLS per SMTP e fornisce report TLS (avanzato ma consigliato).
Come trovare le impostazioni del tuo server di posta
- Pannelli di controllo dell'hosting: In cPanel o Plesk, apri Account di posta elettronica > Configura client di posta per visualizzare i nomi host, le porte e gli indirizzi IMAP/POP3 e SMTP. SSL opzioni.
- Suite gestite: Per Microsoft 365 o Google Workspace, utilizzare i portali di amministrazione; cercare "IMAP/POP/SMTP" e "DNSPagine per MX, SPF, DKIM, DMARC.
- Auto ospitato: La documentazione del tuo server di posta (Postfix/Dovecot/Exim) elenca le porte di invio e le impostazioni TLS. Verifica con il tuo amministratore di sistema.
- YouStable clienti: Trova “Sicuro SSLNella dashboard o nell'email di benvenuto, inserisci le impostazioni TLS ("/TLS Settings"), inclusi il nome host (ad esempio, mail.yourdomain.com) e le porte corrette.
Configurare i client di posta elettronica: Impostazioni rapide
Utilizzare queste impostazioni di base; sostituire i valori di esempio con i dettagli del proprio provider.
- Server di posta in arrivo: mail.example.com, porta IMAP 993 (SSL/TLS) o 143 (STARTTLS)
- Server di posta in uscita: smtp.example.com, porta SMTP 587 (STARTTLS) o 465 (SSL/TLS)
- Nome utente: Il tuo indirizzo email completo (ad esempio, [email protected])
- Password: La tua password e-mail (non riutilizzare mai password deboli)
- Autenticazione: Obbligatorio per SMTP; scegliere "Password/Normale" o "OAuth" se offerto
# Example: Secure IMAP + SMTP client configuration
Incoming (IMAP):
  Server: mail.example.com
  Port: 993
  Security: SSL/TLS
  Authentication: Normal password
  Username: [email protected]
Outgoing (SMTP submission):
  Server: smtp.example.com
  Port: 587
  Security: STARTTLS
  Authentication: Normal password
  Username: [email protected]
IMAP vs POP3: quale scegliere?
- Vantaggi di IMAP: Sincronizzazione multi-dispositivo, cartelle e ricerca lato server, backup migliori sul server.
- Contro dell'IMAP: Utilizza l'archiviazione del server; potrebbero essere necessarie quote e criteri di archiviazione.
- Vantaggi di POP3: Minore utilizzo dello spazio di archiviazione del server; ideale per flussi di lavoro con un singolo dispositivo.
- Contro di POP3: Nessuna vera sincronizzazione multi-dispositivo; rischio di perdere la posta in caso di guasto del dispositivo.
Risoluzione dei problemi dei server di posta in entrata e in uscita
Inizia con i controlli più semplici: credenziali, porte, tipo di crittografia e rete/firewall. Quindi passa a DNS e i log del server.
- Impossibile inviare posta: Assicurati che la porta SMTP sia 587/465 (non 25) e che l'autenticazione sia abilitata. Controlla se il tuo ISP blocca l'SMTP in uscita. Verifica SPF e DKIM per evitare il rifiuto dei criteri.
- Impossibile ricevere posta: Verificare che i record MX puntino al nome host corretto; controllare la quota della casella di posta, i filtri antispam e la disponibilità della porta IMAP 993.
- SSLErrori TLS: Il tuo client potrebbe rifiutare i certificati non corrispondenti (mancata corrispondenza del nome host). Utilizza il nome host esatto nel certificato (ad esempio, mail.yourhost.com).
- Messaggi che finiscono nella posta indesiderata: Aggiungi SPF, DKIM e DMARC; mantieni contenuti puliti e coerente "Da:" dominio; evita gli abbreviatori di URL e le parole chiave spam.
- Limiti di velocità e limitazione: Molti provider limitano gli invii all'ora/al giorno. Implementate code e invii scaglionati, oppure utilizzate un relay SMTP dedicato.
# Quick diagnostic commands (run from a terminal)

# Check MX
nslookup -type=mx example.com
dig MX example.com +short

# Test SMTP with STARTTLS
openssl s_client -starttls smtp -connect smtp.example.com:587 -servername smtp.example.com

# Test IMAP TLS
openssl s_client -connect mail.example.com:993 -servername mail.example.com

# Check SPF/DKIM/DMARC
dig TXT example.com +short
dig TXT default._domainkey.example.com +short
dig TXT _dmarc.example.com +short
Elementi essenziali di recapito e sicurezza 2026
- SPF: Includi tutti i mittenti legittimi (hosting SMTP, CRM, piattaforma di marketing). Evita "+all" troppo generici e preferisci le terminazioni "~all" o "-all".
- DKIM: Abilita e ruota le chiavi da 1024 a 2048 bit. Firma tutta la posta in uscita dal tuo dominio principale.
- DMARC: Iniziare con p=none; monitorare i report, quindi passare a p=quarantena o p=rifiutare una volta allineati.
- Invertire DNS: Assicurati che l'IP PTR di invio corrisponda al nome host del banner SMTP.
- MTA-STS e TLS-RPT: Applicare TLS e monitorare i problemi di crittografia con i server riceventi.
- Elenco igiene: Eliminare i rimbalzi rigidi, monitorare i reclami e riscaldare gradualmente i nuovi IP di invio.
- Qualità dei contenuti: Per le e-mail di massa, utilizzare un nome del mittente coerente, un rapporto testo-immagine adeguato e link per annullare l'iscrizione.
Hosting di posta elettronica aziendale: cosa considerare
- Affidabilità e SLA: Cercare garanzie di uptime e infrastrutture ridondanti.
- Sicurezza: TLS applicato, filtro antispam/virus, 2FA e solidi controlli antiabuso.
- Controlli dell'amministratore: Facile DNS managemento, chiavi DKIM, reporting DMARC, policy per utente.
- limiti: Comprendere le soglie di invio/ora e invio/giorno, le dimensioni degli allegati e le quote della casella di posta.
- Conformità e archiviazione: Criteri di conservazione, journaling ed eDiscovery, se necessario.
- Assistenza: Assistenza 24 ore su 24, 7 giorni su 7 con vera competenza in materia di posta elettronica e chiari percorsi di escalation.
YouStable fornisce un servizio di hosting email sicuro e ottimizzato per le prestazioni con filtro antispam, SSL/TLS per impostazione predefinita e configurazione guidata per SPF, DKIM e DMARC. Se stai passando da SMTP condiviso o riscontri problemi di recapito, il nostro team può aiutarti a migrare e convalidare DNSe stabilizzare la tua reputazione senza interruzioni.
Esempi di configurazione nel mondo reale
cPanel/Plesk con il tuo dominio
- MX: mail.example.com
- SPF: v=spf1 a mx include:_spf.yourhost.com ~all
- DKIM: Abilita in E-mail Deliverability; pubblica il record TXT fornito.
- DMARC: v=DMARC1; p=nessuno; rua=mailto:[email protected]; fo=1;
- Cliente: IMAP 993 SSL/TLS, SMTP 587 STARTTLS con autenticazione.
Microsoft 365 o Google Workspace (ibrido)
- MX: Indica l'host MX di Microsoft/Google.
- SPF: Includere la suite più eventuali mittenti terzi (ad esempio, include:spf.protection.outlook.com o _spf.google.com).
- DKIM: Abilita e pubblica le chiavi dalla console di amministrazione.
- DMARC: Allinea il dominio Da con le fonti autenticate; sposta in "quarantena" o "rifiuta" dopo il monitoraggio.
- Utilizzare il relay SMTP dove supportato per app o dispositivi interni.
Errori comuni da evitare
- "La porta 25 va bene per l'invio dal mio laptop." Per l'invio autenticato, utilizzare la porta 587 o 465; la porta 25 è solitamente bloccata o riservata solo alle comunicazioni tra server.
- "POP3 è più sicuro di IMAP." La sicurezza dipende da TLS e dall'autenticazione, non dal protocollo stesso.
- "Solo l'SPF previene lo spoofing". Per una protezione efficace è necessario l'allineamento tra SPF, DKIM e DMARC.
- "Un nuovo IP può inviare a pieno volume." Riscaldalo gradualmente per costruire una reputazione.
DOMANDE FREQUENTI
Qual è la differenza tra server di posta in entrata e in uscita?
I server di posta in arrivo (IMAP/POP3) consentono al dispositivo di recuperare i messaggi memorizzati sul server. I server di posta in uscita (SMTP) inviano le email ai domini dei destinatari. Per una configurazione email completa e sicura, è necessario che entrambi i server siano configurati con autenticazione e TLS.
Quali porte dovrei usare per la posta elettronica nel 2026?
Utilizzare IMAP 993 (TLS) o 143 (STARTTLS), POP3 995 (TLS) e SMTP 587 (STARTTLS) o 465 (TLS). Evitare l'invio tramite la porta 25 dai client; è comunemente bloccata e destinata alla consegna da server a server.
Perché le mie email finiscono nella posta indesiderata e come posso risolvere il problema?
Mancanza di SPF/DKIM/DMARC, scarsa reputazione del mittente, contenuti spam o mancata corrispondenza del reverse proxy. DNS può attivare i filtri antispam. Pubblicare correttamente DNS registrare i dati, autenticare ogni messaggio, riscaldare i nuovi indirizzi IP, mantenere la pulizia delle liste e utilizzare un'immagine coordinata coerente.
IMAP è migliore di POP3 per la posta elettronica aziendale?
Sì, nella maggior parte dei casi. IMAP supporta la sincronizzazione multi-dispositivo, la ricerca lato server e una migliore continuità in caso di perdita del dispositivo. POP3 è adatto principalmente a flussi di lavoro con un singolo dispositivo o in situazioni di spazio di archiviazione molto limitato.
Ho bisogno di un servizio SMTP dedicato?
Se invii grandi volumi, gestisci campagne di marketing o hai bisogno di controlli granulari sulla recapitabilità, un relay SMTP dedicato ti aiuta con la reputazione managegestione, analisi e produttività. Fornitori come YouStable può consigliarti se l'invio condiviso, dedicato o ibrido è più adatto al tuo caso d'uso.
Con le giuste impostazioni del server di posta in entrata e in uscita, TLS autenticato e corretto DNS, la tua email sarà sicura, veloce e pronta per la posta in arrivo nel 2026. Se non sai da dove iniziare, YouStableGli ingegneri di possono controllare, configurare e ottimizzare l'intero stack di posta elettronica per ottenere risultati affidabili.