

За да поправите TLS на Linux сървър, проверете сертификата си и пълната верига, потвърдете съвпаденията на частния ключ, активирайте TLS 1.2/1.3 със съвременни шифри, коригирайте Nginx/Apache настройки, синхронизирайте системното време и след това презаредете услугите.
Тествайте с openssl s_client, curl и SSL Лаборатории. Подновете или преинсталирайте чрез Certbot, ако сертификатът е изтекъл или е неправилно конфигуриран. Ако трябва да поправите TLS на Linux сървър, вероятно се сблъсквате с HTTPS грешки, неуспехи при ръкостискане или предупреждения на браузъра.
Това ръководство ви превежда през бърз контролен списък за инциденти и по-задълбочен, систематичен подход за решаване на проблеми с TLS на Nginx or Apache, използвайки OpenSSL, Certbot и доказани практики за повишаване на качеството на производството.
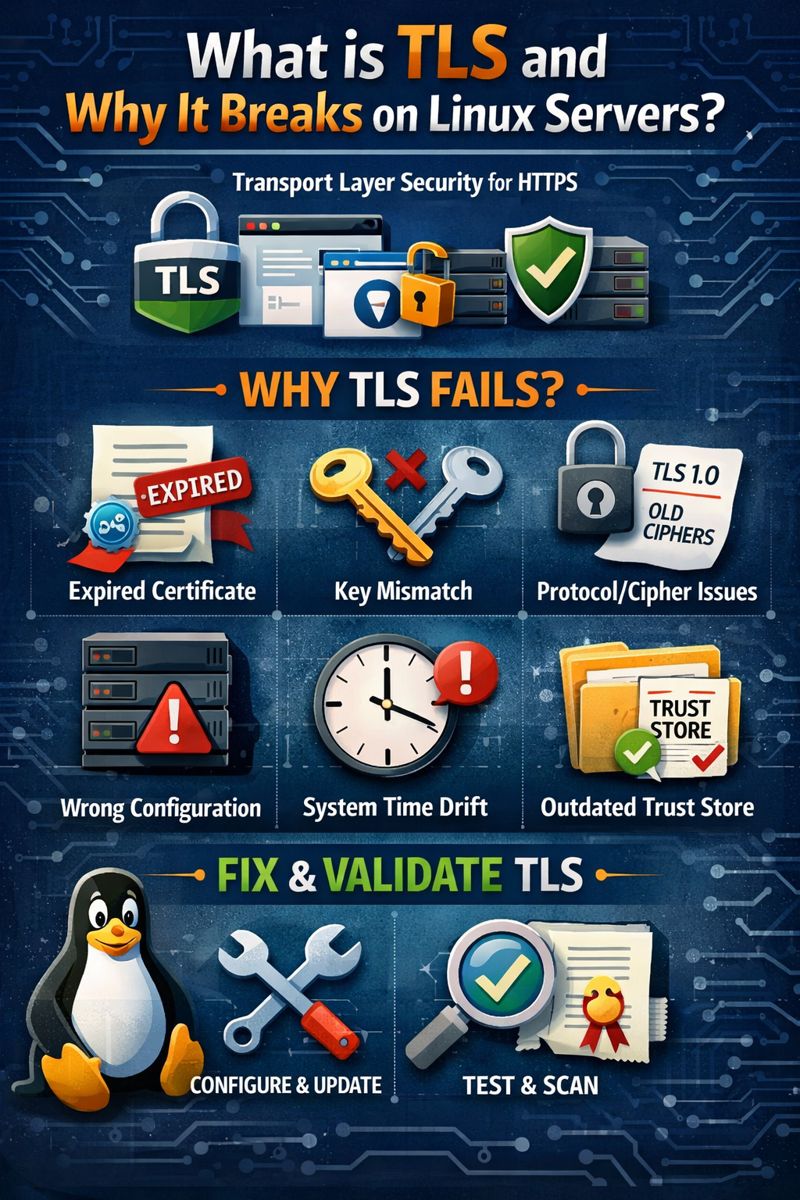
Какво е TLS и защо не работи на Linux сървъри?
TLS (Transport Layer Security) е протоколът, който защитава HTTPS.
Може да се провали поради изтекла или прекъсната верига от сертификати, несъответствие на ключове, неподдържани протоколи/шифри, грешна конфигурация на сървъра, отклонение във времето или остарели хранилища за системни доверени сертификати.
Поправянето на TLS означава адресиране на тези слоеве и след това валидиране с подходящи инструменти.
Бърз контролен списък за инциденти (използвайте първо този)
- Проверете срока на годност: Сертификатът е с изтекъл срок или е на път да изтече?
- Проверка на веригата: Сайтът представя ли пълната верига (сървър + междинен CA)?
- Ключ за съвпадение: Съвпада ли частният ключ със сертификата?
- протоколи: Активиран е само TLS 1.2/1.3; по-старите версии са деактивирани.
- Шифри: Използвайте модерни, сигурни шифри; избягвайте слаби комплекти.
- Time: Уверете се, че NTP/chrony се синхронизира; няма отклонение на часовника.
- Тест на конфигурацията: ратифицирам Nginx/Apache конфигурация, след което презаредете.
- Тест: Използвайте openssl s_client, curl -v и SSL Лаборатории.
Често срещани TLS грешки и какво означават
- ГРЕШКА_SSL_PROTOCOL_ERROR / „грешен номер на версията“: Несъответствие на протоколите или слушател, който не е TLS, зад порт 443.
- Проверката на сертификата не бе успешна: Прекъсната верига, изтекъл сертификат или липсващ междинен продукт.
- Неуспешно ръкостискане / няма споделен шифър: Клиентът и сървърът нямат припокриващ се протокол/шифър.
- Несъответствие в името на хоста: CN/SAN не съответства на домейна.
- Самоподписан или ненадежден: Сертификатът, който не е издаден от надежден сертифициращ орган или хранилище за системни доверени сертификати, е остарял.
Диагностициране на TLS с OpenSSL и къдряне
Започнете с изброяване на представения сертификат и верига на сървъра, състоянието на проверката и поддържаните протоколи.
# Show certificate chain and verification
openssl s_client -connect example.com:443 -servername example.com -showcerts

# Force specific TLS versions to test compatibility
openssl s_client -connect example.com:443 -servername example.com -tls1_2
openssl s_client -connect example.com:443 -servername example.com -tls1_3

# Quick HTTP(S) check with verbose output
curl -Iv https://example.com

# List ciphers your OpenSSL supports (server config must overlap)
openssl ciphers -v | sort
Потърсете „Verify return code: 0 (ok)“ и потвърдете, че CN/SAN на сертификата на листа съответства на вашия домейн. Ако проверката е неуспешна, веригата ви вероятно е непълна или грешна.
Проверка на сертификата, веригата и частния ключ
Уверете се, че вашият сертификат е валиден, не е изтекъл и че частният ключ съответства на сертификата.
# Inspect certificate dates and SANs
openssl x509 -in /etc/ssl/certs/example.crt -noout -text | less

# Compare modulus of key and cert (hash should match)
openssl rsa -in /etc/ssl/private/example.key -noout -modulus | openssl md5
openssl x509 -in /etc/ssl/certs/example.crt -noout -modulus | openssl md5

# Combine full chain if your CA provided separate files
# fullchain.pem should contain: [leaf cert] + [intermediate(s)]
cat example.crt intermediate.crt > fullchain.pem
В Debian/Ubuntu, обновете хранилището с доверени данни, ако е необходимо:
sudo update-ca-certificatesВ RHEL/CentOS/Alma/Rocky:
sudo update-ca-trust extractПоправка на TLS Nginx
Уверете се, че вашият сървърен блок препраща към правилните файлове със сертификати и използва съвременни протоколи/шифри. Тествайте конфигурацията преди презареждане.
server {
    listen 443 ssl http2;
    server_name example.com www.example.com;

    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
    # Trusted chain for OCSP (use your CA bundle)
    ssl_trusted_certificate /etc/letsencrypt/live/example.com/chain.pem;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_prefer_server_ciphers off;

    # TLS 1.2 cipher suites (TLS 1.3 suites are implicit)
    ssl_ciphers 'ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:
                 ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:
                 ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256';

    # OCSP stapling
    ssl_stapling on;
    ssl_stapling_verify on;
    resolver 1.1.1.1 8.8.8.8 valid=300s; resolver_timeout 5s;

    add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;

    root /var/www/html;
    index index.html index.php;

    location / {
        try_files $uri $uri/ =404;
    }
}

# Test and reload
sudo nginx -t && sudo systemctl reload nginx
Общ Nginx Капаните включват посочване на грешен ключ, използване само на сертификата leaf вместо fullchain.pem или активиране на остарели протоколи.
Поправка на TLS Apache (httpd)
Apache изисква правилните пътеки за сертификати и модерни SSLПротокол/SSLCipherSuite. Използвайте vhost за порт 443.
<VirtualHost *:443>
    ServerName example.com
    ServerAlias www.example.com
    DocumentRoot /var/www/html

    SSLEngine on
    SSLProtocol TLSv1.2 TLSv1.3
    SSLHonorCipherOrder off
    SSLCompression off

    SSLCertificateFile      /etc/letsencrypt/live/example.com/fullchain.pem
    SSLCertificateKeyFile   /etc/letsencrypt/live/example.com/privkey.pem
    # For OCSP stapling verification (Apache 2.4+)
    SSLCACertificateFile    /etc/letsencrypt/live/example.com/chain.pem

    SSLOpenSSLConfCmd Curves X25519:secp384r1
    SSLCipherSuite ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:
                   ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:
                   ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256

    # OCSP stapling
    SSLUseStapling on
    SSLStaplingResponderTimeout 5
    SSLStaplingReturnResponderErrors off
    SSLStaplingCache "shmcb:/var/run/ocsp(128000)"

    Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"
</VirtualHost>

# Test and reload
sudo apachectl configtest
sudo systemctl reload apache2    # Debian/Ubuntu
# or
sudo systemctl reload httpd      # RHEL/CentOS/Alma/Rocky
On Apache 2.4.8 + SSLCertificateFile обикновено включва fullchain; по-старите версии понякога изискват отделен chain файл. Винаги проверявайте с конфигурационен тест.
Подновяване или поправяне на сертификати с Let's Encrypt (Certbot)
Ако проблемът е изтичане на срока или неуспешно подновяване, използвайте Certbot, за да преинсталирате или подновите и презаредите услугите.
# Install Certbot (examples)
sudo apt-get update && sudo apt-get install -y certbot python3-certbot-nginx
# or for Apache
sudo apt-get install -y certbot python3-certbot-apache

# Obtain/repair certificate
sudo certbot --nginx -d example.com -d www.example.com
# or
sudo certbot --apache -d example.com -d www.example.com

# Manual/standalone if necessary (bring down conflicting services)
sudo certbot certonly --standalone -d example.com

# Test auto-renew
sudo certbot renew --dry-run

# Check systemd timers
systemctl list-timers | grep certbot
Уверете се, че разрешенията за достъп до файловете позволяват на уеб сървъра да чете ключови файлове (обикновено 600 за ключове, 644 за сертификати) и пътищата в конфигурацията на вашия сървър съответстват на активната директория на Certbot.
Активирайте TLS 1.2/1.3 и използвайте съвременни шифрови пакети
- Позволете само TLSv1.2 и TLSv1.3 за силна сигурност и широка съвместимост.
- Предпочитайте обмен на ключове ECDHE, шифри AES-GCM и CHACHA20-POLY1305.
- Правя неспособен SSLv3, TLSv1.0 и TLSv1.1.
- Избягвайте слаби шифри (RC4, 3DES, MD5, DSS) и компресия.
Балансирайте сигурността с нуждите на наследените клиенти, като тествате с реални потребителски агенти. Повечето съвременни браузъри и API-та напълно поддържат TLS 1.2+. Ако вашият сайт работи на managed уеб хостинг в Индия, вашият хост може да приложи тези TLS настройки вместо вас.
Втвърдяване на TLS: OCSP телбодиране, HSTS и настройки на сесията
- OCSP телбод: Намалява латентността при валидиране на клиента; гарантира, че резолверът и веригата за удостоверяване са правилни.
- HSTS: Приложете HTTPS със Strict-Transport-Security. Активирайте само когато сайтът ви е изцяло HTTPS във всички поддомейни.
- Възобновяване на сесията: Оставете настройките по подразбиране (билети/кешове) включени, освен ако нямате специални изисквания за съответствие.
- HTTP/2 или HTTP/3: Повишава производителността без да променя основите на TLS.
Корекции на системно ниво: Време, ОтварянеSSLи магазин за доверени услуги
- Синхронизиране на времето: Използвайте chrony или systemd-timesyncd. Сертификатите се провалят, ако часовниците се отклоняват.
- отвореноSSL версия: Старите библиотеки може да нямат TLS 1.3 или съвременни шифри; актуализирайте операционната система, ако е необходимо.
- Доверен магазин: Актуализирайте CA пакета, така че клиентите да се доверяват на текущите корени и междинни звена.
- Защитна стена/прокси: Уверете се, че порт 443 е отворен и че на него не се завършва трафик, който не е TLS.
# Ensure NTP/chrony is active
timedatectl
sudo systemctl enable --now chrony || sudo systemctl enable --now systemd-timesyncd

# Check OpenSSL version
openssl version -a
Тествайте старателно решението си
- Местоположение: openssl s_client -verify, curl -Iv.
- Избройте шифрите: nmap –script ssl-enum-ciphers -p 443 example.com.
- Външни сканирания: SSL Лаборатории (целева оценка A/A+), Mozilla SSL Указания за конфигуриране.
- браузър: Тествайте в Chrome, Firefox, мобилни устройства и API клиенти.
# Nmap cipher enumeration (install nmap first)
nmap --script ssl-enum-ciphers -p 443 example.com
Специални сценарии и професионални съвети
- Зад CDN/Load Balancer: Прекратяването може да се случи на ръба. Конфигурирайте TLS както на ръба, така и на източника, ако използвате криптиране от край до край.
- Сертификати с уайлдкард: Уверете се, че SAN покрива всички поддомейни, които действително обслужвате. Използвайте DNS-01 предизвикателства, когато е необходимо.
- Ключова ротация: Ако е компрометирано или има съмнение за него, незабавно преиздайте сертификати и заменете ключовете.
- Смесено съдържание: Дори с валиден TLS, браузърите предупреждават, ако HTTP ресурси се заредят на HTTPS страници. Коригирайте URL адресите или използвайте Content-Security-Policy.
- Автоматизация: Използвайте таймери на systemd или cron с Certbot и презареждайте услугите след успешни подновявания.
Кога да потърсите помощ (управляван вариант)
Ако нямате много време или изпълнявате критично важни задачи, managed хостинг Доставчикът може да наблюдава, подновява и защитава TLS вместо вас. В YouStable, нашите инженери конфигурират TLS 1.2/1.3, автоматизират Let's Encrypt и непрекъснато одитират конфигурациите, така че вашите Linux сървъри да останат сигурни и съвместими без прекъсвания.
Резюме на поправките стъпка по стъпка
- Потвърдете валидността на сертификата, името на хоста и пълната верига.
- Проверка дали частният ключ съответства на сертификата.
- Активирайте само TLS 1.2/1.3 и съвременни шифри в Nginx/Apache.
- Включете OCSP stapling; помислете за HSTS след стабилен HTTPS.
- Синхронизиране на системното време; актуализиране ОтвориSSL и доверете се на магазините, ако са остарели.
- Презаредете услугите и тествайте с OpenSSL, curl, nmap и външни скенери.
ЧЗВ – Поправка на TLS на Linux сървър
1. Как бързо да проверя защо моят TLS не работи?
Изпълнете openssl s_client -connect yourdomain:443 -servername yourdomain -showcerts и прегледайте кода за връщане от verify, обслужваната верига и подробностите за сертификата. Използвайте curl -Iv https://yourdomain за грешки на ниво HTTP. Тези две команди обикновено локализират проблеми с веригата, несъответствия в имената на хостовете или проблеми с протокола.
2. Кои TLS версии трябва да активирам на Linux сървъри?
Активиране само на TLS 1.2 и TLS 1.3. Деактивиране SSLv3, TLS 1.0 и TLS 1.1. Това осигурява силна сигурност и съвместимост с настоящите браузъри, API и операционни системи, като същевременно намалява риска от остарели протоколи.
3. Нужна ли ми е цялата верига или само сертификатът за листа?
Трябва да представите пълната верига (лист + междинни продукти), за да могат клиентите да изградят доверие към коренния CA. Nginx, използвайте fullchain.pem. В Apache, SSLCertificateFile трябва да включва пълната верига (или да конфигурира отделен файл с верига за по-стари версии).
4. Защо браузърът ми все още предупреждава, след като поправих TLS?
Често срещани причини включват смесено съдържание (HTTP ресурси на HTTPS страници), остарели кешове, проблеми с предварителното зареждане на HSTS или CDN edge, който не е актуализиран с новия сертификат. Изчистете кешовете, актуализирайте конфигурацията на CDN/edge и проверете дали всички URL адреси на ресурси се зареждат чрез HTTPS.
5. Надежден ли е Let's Encrypt за производство?
Да. Let's Encrypt се използва широко в производствената среда. Автоматизирайте подновяванията с Certbot, следете изтичането им и презареждайте услугите при подновяване. За напреднали нужди (заместващи символи, SAN, строги SLA), помислете за платен CA и managed TLS от доставчици като YouStable за намаляване на оперативните разходи.










