
Pour sécuriser votre hébergement VPS, activer un pare-feu hôte (UFW/FirewallD), renforcer SSH Avec des clés de chiffrement, désactivez l'accès root et les mots de passe, maintenez le système d'exploitation et les paquets à jour, appliquez le principe du moindre privilège, installez fail2ban, planifiez des sauvegardes et des instantanés hors site, surveillez les journaux et les alertes, et ajoutez une protection DDoS/WAF. Vérifiez régulièrement les configurations, appliquez rapidement les correctifs et testez les restaurations de sauvegarde.
Sécuriser un VPS n'est pas une tâche ponctuelle, c'est un processus continu. Dans ce guide, je vous montrerai comment sécuriser votre hébergement VPS grâce à une approche pratique et progressive : configuration du pare-feu, SSH renforcement de la sécurité, sauvegardes automatisées, surveillance et meilleures pratiques du secteur.
L’objectif est simple : réduire la surface d’attaque, détecter les menaces au plus tôt et se rétablir rapidement en cas de problème.
Qu’est-ce que la sécurité VPS et pourquoi est-elle importante ?
La sécurité VPS est l'ensemble des contrôles qui protègent votre serveur privé virtuel contre les accès non autorisés, les pertes de données et les interruptions de service.
Les attaquants automatisent les analyses visant à détecter les ports ouverts, les mots de passe faibles, les logiciels obsolètes et les applications mal configurées. Une configuration d'hébergement VPS sécurisée minimise les risques en séparant les tâches, en limitant les points d'entrée et en créant des sauvegardes et une surveillance fiables.
Liste de vérification rapide de la sécurité VPS (Commencez ici)
- Mettez à jour immédiatement le système d'exploitation et les paquets.
- Activez un pare-feu (UFW/FirewallD/CSF) et autorisez uniquement les ports nécessaires.
- Créer SSH clés, désactivez la connexion root et désactivez l'authentification par mot de passe.
- Installez fail2ban pour bloquer les tentatives de force brute.
- Planifiez des sauvegardes automatisées hors site et des instantanés du fournisseur.
- Activer les mises à jour de sécurité automatiques.
- Services d'audit ; supprimez ou désactivez ce que vous n'utilisez pas.
- Renforcer la pile web (Nginx/Apache, PHP, base de données) et définissez les permissions de fichiers appropriées.
- Configurer la surveillance, les alertes et la consultation des journaux.
- Ajoutez une protection DDoS/WAF pour les sites ou API accessibles au public.
Configurer un pare-feu VPS (UFW, FirewallD, CSF)
Le pare-feu hôte constitue votre première ligne de défense. Autorisez uniquement les ports nécessaires (généralement SSH, HTTP/HTTPS) et abandonnez tout le reste.
UFW (Ubuntu/Debian)
# Update first
sudo apt update && sudo apt -y upgrade

# Default policies
sudo ufw default deny incoming
sudo ufw default allow outgoing

# Allow SSH (adjust port if changed)
sudo ufw allow 22/tcp comment 'SSH'
# Allow web
sudo ufw allow 80,443/tcp comment 'Web'

# Rate-limit SSH to slow brute-force
sudo ufw limit 22/tcp

# Enable and check
sudo ufw enable
sudo ufw status verbose
Pare-feuD (AlmaLinux/Rocky/RHEL)
sudo dnf -y update

# Allow needed services
sudo firewall-cmd --permanent --add-service=ssh
sudo firewall-cmd --permanent --add-service=http
sudo firewall-cmd --permanent --add-service=https

# Apply
sudo firewall-cmd --reload
sudo firewall-cmd --list-all
Pour un contrôle plus précis (limitation du débit, blocage par pays), utilisez CSF ou directement iptables/nftables. Veillez à ce que vos règles soient simples et auditables.
Harden SSH L’accès
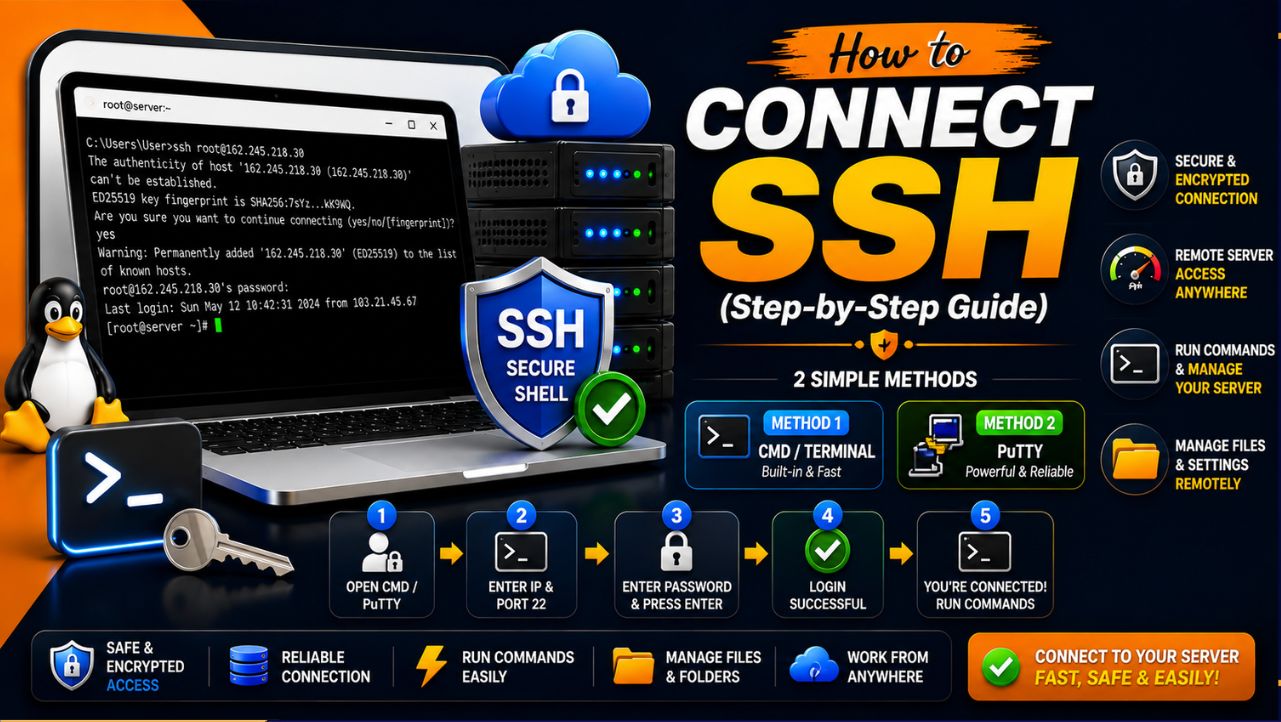
La plupart des violations de VPS impliquent SSHRemplacez les mots de passe par des clés, désactivez la connexion root et réduisez le bruit en changeant le port par défaut.
Créer SSH Clés et copie sur le serveur
# On your local machine
ssh-keygen -t ed25519 -a 100 -C "[email protected]"
ssh-copy-id -i ~/.ssh/id_ed25519.pub user@server_ip
Sécurisés SSH démon
sudo nano /etc/ssh/sshd_config

# Recommended options
Port 2222
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
ChallengeResponseAuthentication no
UsePAM yes
AllowUsers user1 user2

# Apply changes
sudo systemctl reload sshd
Changer le SSH Le portage n'est pas une solution miracle, mais il réduit le bruit des bots. Ne vous fiez jamais uniquement à l'obscurité des clés : le principe du moindre privilège prime.
Installez Fail2ban pour Brute Protection de la force
# Ubuntu/Debian
sudo apt install -y fail2ban

# Basic jail
sudo tee /etc/fail2ban/jail.local >/dev/null <<'EOF'
[sshd]
enabled = true
port = 2222
maxretry = 5
bantime = 1h
findtime = 10m
EOF

sudo systemctl enable --now fail2ban
sudo fail2ban-client status sshd
Maintenez vos logiciels à jour et minimisez la surface d'attaque.
Les logiciels non mis à jour sont une cible facile à éliminer. Automatisez les mises à jour de sécurité et supprimez tout ce qui est inutile.
Activer les mises à jour de sécurité automatiques
# Ubuntu/Debian
sudo apt install -y unattended-upgrades
sudo dpkg-reconfigure -plow unattended-upgrades

# AlmaLinux/Rocky/RHEL
sudo dnf install -y dnf-automatic
sudo sed -i 's/apply_updates = no/apply_updates = yes/' /etc/dnf/automatic.conf
sudo systemctl enable --now dnf-automatic.timer
Réduisez les services et verrouillez le système
- Désinstallez les paquets inutilisés, arrêtez et désactivez les services inutiles.
- Utilisez SELinux (famille RHEL, gardez-le en mode d'application) ou AppArmor (Ubuntu) pour confiner les processus.
- Privilégiez les services non root ; utilisez des utilisateurs système et des politiques sudo strictes.
- Faites pivoter les journaux et définissez une durée de conservation raisonnable ; transférez les journaux critiques vers un système distant ou un SIEM.
Sauvegardes, instantanés et reprise après sinistre
La sécurité inclut la restauration. Appliquez la règle 3-2-1 : trois copies de vos données, sur deux supports différents, dont une hors site. Combinez les instantanés de votre fournisseur avec des sauvegardes hors site pour une résilience optimale.
Que sauvegarder et à quelle fréquence
- Fichiers: /etc, répertoires racine web (/var/www), données d'application, scripts personnalisés.
- Bases de données: utiliser des instantanés cohérents (par exemple, mysqldump avec –single transaction).
- Fréquence : Augmentations journalières + rétention hebdomadaire/mensuelle ; à aligner sur votre RPO/RTO.
- Les tests de restauration sont effectués trimestriellement ; une sauvegarde non testée représente un risque.
Exemples pratiques de sauvegarde (rsync, Borg, Restic)
# Rsync files to a remote backup server
rsync -aHAX --delete /var/www/ backupuser@backup-host:/backups/server01/www/
rsync -aHAX --delete /etc/ backupuser@backup-host:/backups/server01/etc/

# Dump and compress a MySQL/MariaDB database
mysqldump --single-transaction -u root -p mydb | gzip > /backups/mydb-$(date +%F).sql.gz

# Cron example (daily at 2:15)
15 2 * * * /usr/bin/rsync -aHAX --delete /var/www/ backupuser@backup-host:/backups/server01/www/
# Borg (deduplicated, encrypted backups)
borg init --encryption=repokey-blake2 backupuser@backup-host:repo
borg create -v --stats --compression lz4 backupuser@backup-host:repo::'{now}' /etc /var/www
borg prune -v --keep-daily=7 --keep-weekly=4 --keep-monthly=6 backupuser@backup-host:repo# Restic to S3-compatible storage
export RESTIC_REPOSITORY="s3:s3.amazonaws.com/your-bucket"
export RESTIC_PASSWORD="change-me"
export AWS_ACCESS_KEY_ID=xxx
export AWS_SECRET_ACCESS_KEY=yyy
restic init
restic backup /etc /var/www
restic forget --prune --keep-daily 7 --keep-weekly 4 --keep-monthly 6Surveillance, journalisation et détection d'intrusion
Les menaces surviennent. Détectez-les tôt et réagissez rapidement.
- Surveillance du système : disponibilité, CPU/RAM/alertes disque (Netdata, Prometheus ou surveillance du fournisseur).
- Examen du journal : Utilisez Logwatch ou goaccess pour les journaux web ; transférez les journaux critiques hors du serveur.
- Détection d'intrusion: AIDE pour l'intégrité des fichiers ; Wazuh/OSSEC pour le système de détection d'intrusion basé sur l'hôte.
- Alertes par e-mail/Slack : manqué SSH Connexions impossibles, disque presque plein, services indisponibles.
À lire également : Surveiller et sécuriser Kubernetes sur un serveur Linux
DDoS et renforcement du réseau
Les serveurs publics doivent se préparer aux attaques volumétriques et aux attaques de la couche application.
- Utilisez un CDN/WAF (par exemple, Cloudflare) pour absorber les attaques DDoS et filtrer le trafic malveillant.
- Limitation de débit ou limitation de débit par adresse IP au niveau du proxy inverse (Nginx/Apache) pour les points de terminaison de connexion.
- Appliquez des réglages sysctl sûrs pour TCP et la gestion des paquets.
# Basic sysctl hardening (Linux)
sudo tee /etc/sysctl.d/99-security.conf >/dev/null <<'EOF'
net.ipv4.tcp_syncookies = 1
net.ipv4.tcp_max_syn_backlog = 4096
net.ipv4.conf.all.rp_filter = 1
net.ipv4.ip_forward = 0
kernel.randomize_va_space = 2
EOF
sudo sysctl --system
Renforcement du niveau applicatif (Web, PHP, Base de données)
Conseils pour serveur Web (Nginx/Apache)
- Servir uniquement via HTTPS (TLS gratuit via Let's Encrypt), redirection HTTP vers HTTPS.
- Ajouter des en-têtes de sécurité : HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, CSP.
- Désactiver le répertoire liste et points de terminaison sensibles.
# Nginx snippet for headers (adjust CSP for your app)
add_header X-Frame-Options "SAMEORIGIN" always;
add_header X-Content-Type-Options "nosniff" always;
add_header Referrer-Policy "strict-origin-when-cross-origin" always;
add_header Content-Security-Policy "default-src 'self' https:" always;
PHP et la sécurité d'exécution
- Courir PHP-FPM en tant qu'utilisateur non root ; isoler les pools par application si possible.
- Désactivez les fonctions dangereuses lorsqu'elles ne sont pas nécessaires et limitez-les. téléchargements de fichiers.
- Maintenez Composer et ses dépendances à jour ; évitez les plugins abandonnés.
# php.ini example adjustments
expose_php = Off
file_uploads = On
upload_max_filesize = 10M
post_max_size = 12M
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,show_source
Sécurité de la base de données
- Connectez-vous à localhost si la base de données est utilisée uniquement par des applications locales.
- Créez des utilisateurs de base de données distincts pour chaque application, avec le minimum de privilèges.
- Utilisez des mots de passe forts et uniques, et changez-les régulièrement.
# MySQL/MariaDB (my.cnf)
[mysqld]
bind-address = 127.0.0.1
WordPress sur un VPS : Conseils spécifiques
- Activez les mises à jour automatiques du noyau et des plugins si possible ; évitez les thèmes trop lourds.
- Utilisez un service de confiance plugin de sécurité (par exemple, Wordfence) pour le pare-feu et les analyses au niveau applicatif.
- Définir correctement la propriété et les autorisations.
# Common permissions (adjust user/group to your stack)
sudo chown -R www-data:www-data /var/www/html
find /var/www/html -type d -exec chmod 755 {} ;
find /var/www/html -type f -exec chmod 644 {} ;
Gestion du contrôle d'accès et des secrets
- Utilisez sudo avec le minimum de privilèges ; évitez de vous connecter en tant que root.
- Authentification à deux facteurs pour SSH (PAM + TOTP) sur les comptes administrateurs ajoute une couche de sécurité renforcée.
- Évitez de stocker les secrets dans les dépôts ; utilisez des variables d'environnement ou un coffre-fort (HashiCorp Vault, AWS Secrets Manager).
- Renouvelez régulièrement les clés API et les mots de passe ; révoquez rapidement l’accès en cas de changement de personnel.
Audit et automatisation de la sécurité
- Audit de référence : Exécutez Lynis pour obtenir un rapport de durcissement exploitable.
- Codifiez votre processus de renforcement de la sécurité avec Ansible/Chef en utilisant les rôles de « renforcement de la sécurité » de la communauté.
- S’aligner sur les normes communes (CIS) lorsque cela est possible.
# Lynis quick audit
sudo apt install -y lynis || sudo dnf -y install lynis
sudo lynis audit system
Quand un VPS géré est judicieux
Si la disponibilité est essentielle et que vous n'avez pas le temps de vous occuper de la maintenance de la sécurité, une manageUn VPS d en vaut la peine. At YouStable, Notre manageplans VPS Nous proposons des pare-feu renforcés, des correctifs proactifs, l'analyse des logiciels malveillants, la protection contre les attaques DDoS et des sauvegardes automatisées hors site, ainsi qu'une assistance experte pour auditer votre infrastructure et vous aider à réussir les contrôles de conformité. Concentrez-vous sur votre croissance ; nous gérons la sécurité.
FAQ
Que dois-je faire en premier après avoir créé un nouveau VPS ?
Mettre à jour l'OS, créez un utilisateur sudo, configurez SSH clés, désactiver les connexions root et par mot de passe, et activer un pare-feu autorisant uniquement SSH et les ports web. Installez ensuite fail2ban et planifiez des sauvegardes. Cette procédure élimine immédiatement les vecteurs d'attaque les plus courants.
Le changement SSH port nécessaire ?
Il est utile de réduire le bruit des bots, mais ce n'est pas indispensable. La véritable protection repose sur l'authentification par clé, la désactivation de l'accès root et des mots de passe, et l'utilisation de fail2ban. Si vous modifiez la configuration, documentez le port et mettez à jour les règles de votre pare-feu.
À quelle fréquence dois-je sauvegarder mon VPS ?
La fréquence de vos sauvegardes doit être basée sur votre objectif de point de récupération (RPO). Pour la plupart des sites, des sauvegardes incrémentielles quotidiennes et une conservation hebdomadaire/mensuelle sont généralement efficaces, complétées par des instantanés à la demande avant toute modification importante. Testez systématiquement les restaurations pour vous assurer de l'utilisabilité des sauvegardes.
UFW/FirewallD est-il suffisant, ou ai-je besoin d'un WAF ?
Un pare-feu hôte bloque les ports indésirables (couche réseau). Un WAF filtre le trafic HTTP malveillant (couche application). Pour les sites web publics, il est recommandé de combiner les deux : un pare-feu hôte (UFW/FirewallD) sur le serveur et un CDN/WAF (comme Cloudflare) devant votre site pour une défense en profondeur.
Dois-je choisir un managed ou unmanaged VPS ?
Si vous maîtrisez Linux et avez le temps de maintenir la sécurité, unmanaged peut être rentable. Si vous préférez des correctifs garantis, une surveillance, des sauvegardes et une assistance d'experts, a managed VPS (tel que YouStable's managed plans) réduit les risques et libère votre équipe.
Conclusion
Sécurisés L'hébergement VPS Il s'agit d'un cycle continu : renforcer la sécurité, surveiller, sauvegarder et améliorer. Commencez par l'essentiel : le pare-feu… SSH clésCommencez par les mises à jour, Fail2ban et les sauvegardes, puis ajoutez des mesures avancées comme un IDS, un WAF et l'automatisation. Documentez votre configuration, revoyez-la chaque trimestre et testez votre plan de reprise d'activité. Vous vous en féliciterez plus tard.