iptables v Linuxu je uživatelský nástroj, který konfiguruje firewall Netfilter v jádře. Řídí síťový provoz definováním pravidel v tabulkách a řetězcích pro povolování, zahazování, přeposílání nebo NAT paketů. Administrátoři používají iptables k posílení serverů, omezení portů, protokolování událostí a vynucování bezpečnostních zásad napříč rozhraními a protokoly.
Pokud hledáte, co je iptables v Linuxu a jak k němu přistupovat manage Abyste to mohli bezpečně dělat, tato příručka pokrývá vše od základů a klíčových konceptů až po reálné příkazy, NAT, protokolování, perzistenci i po restartu a moderní alternativy, jako jsou nftables, UFW a firewalld.
Co je iptables v Linuxu?
iptables je klasické rozhraní příkazového řádku pro správu frameworku pro filtrování paketů Netfilter v linuxovém jádře. Umožňuje definovat pravidla, která odpovídají atributům paketů (IP, port, protokol, rozhraní, stav připojení) a provádět akce jako ACCEPT, DROP, REJECT, DNAT nebo SNAT. Je páteří mnoha nastavení zabezpečení serverů a síťových zařízení.
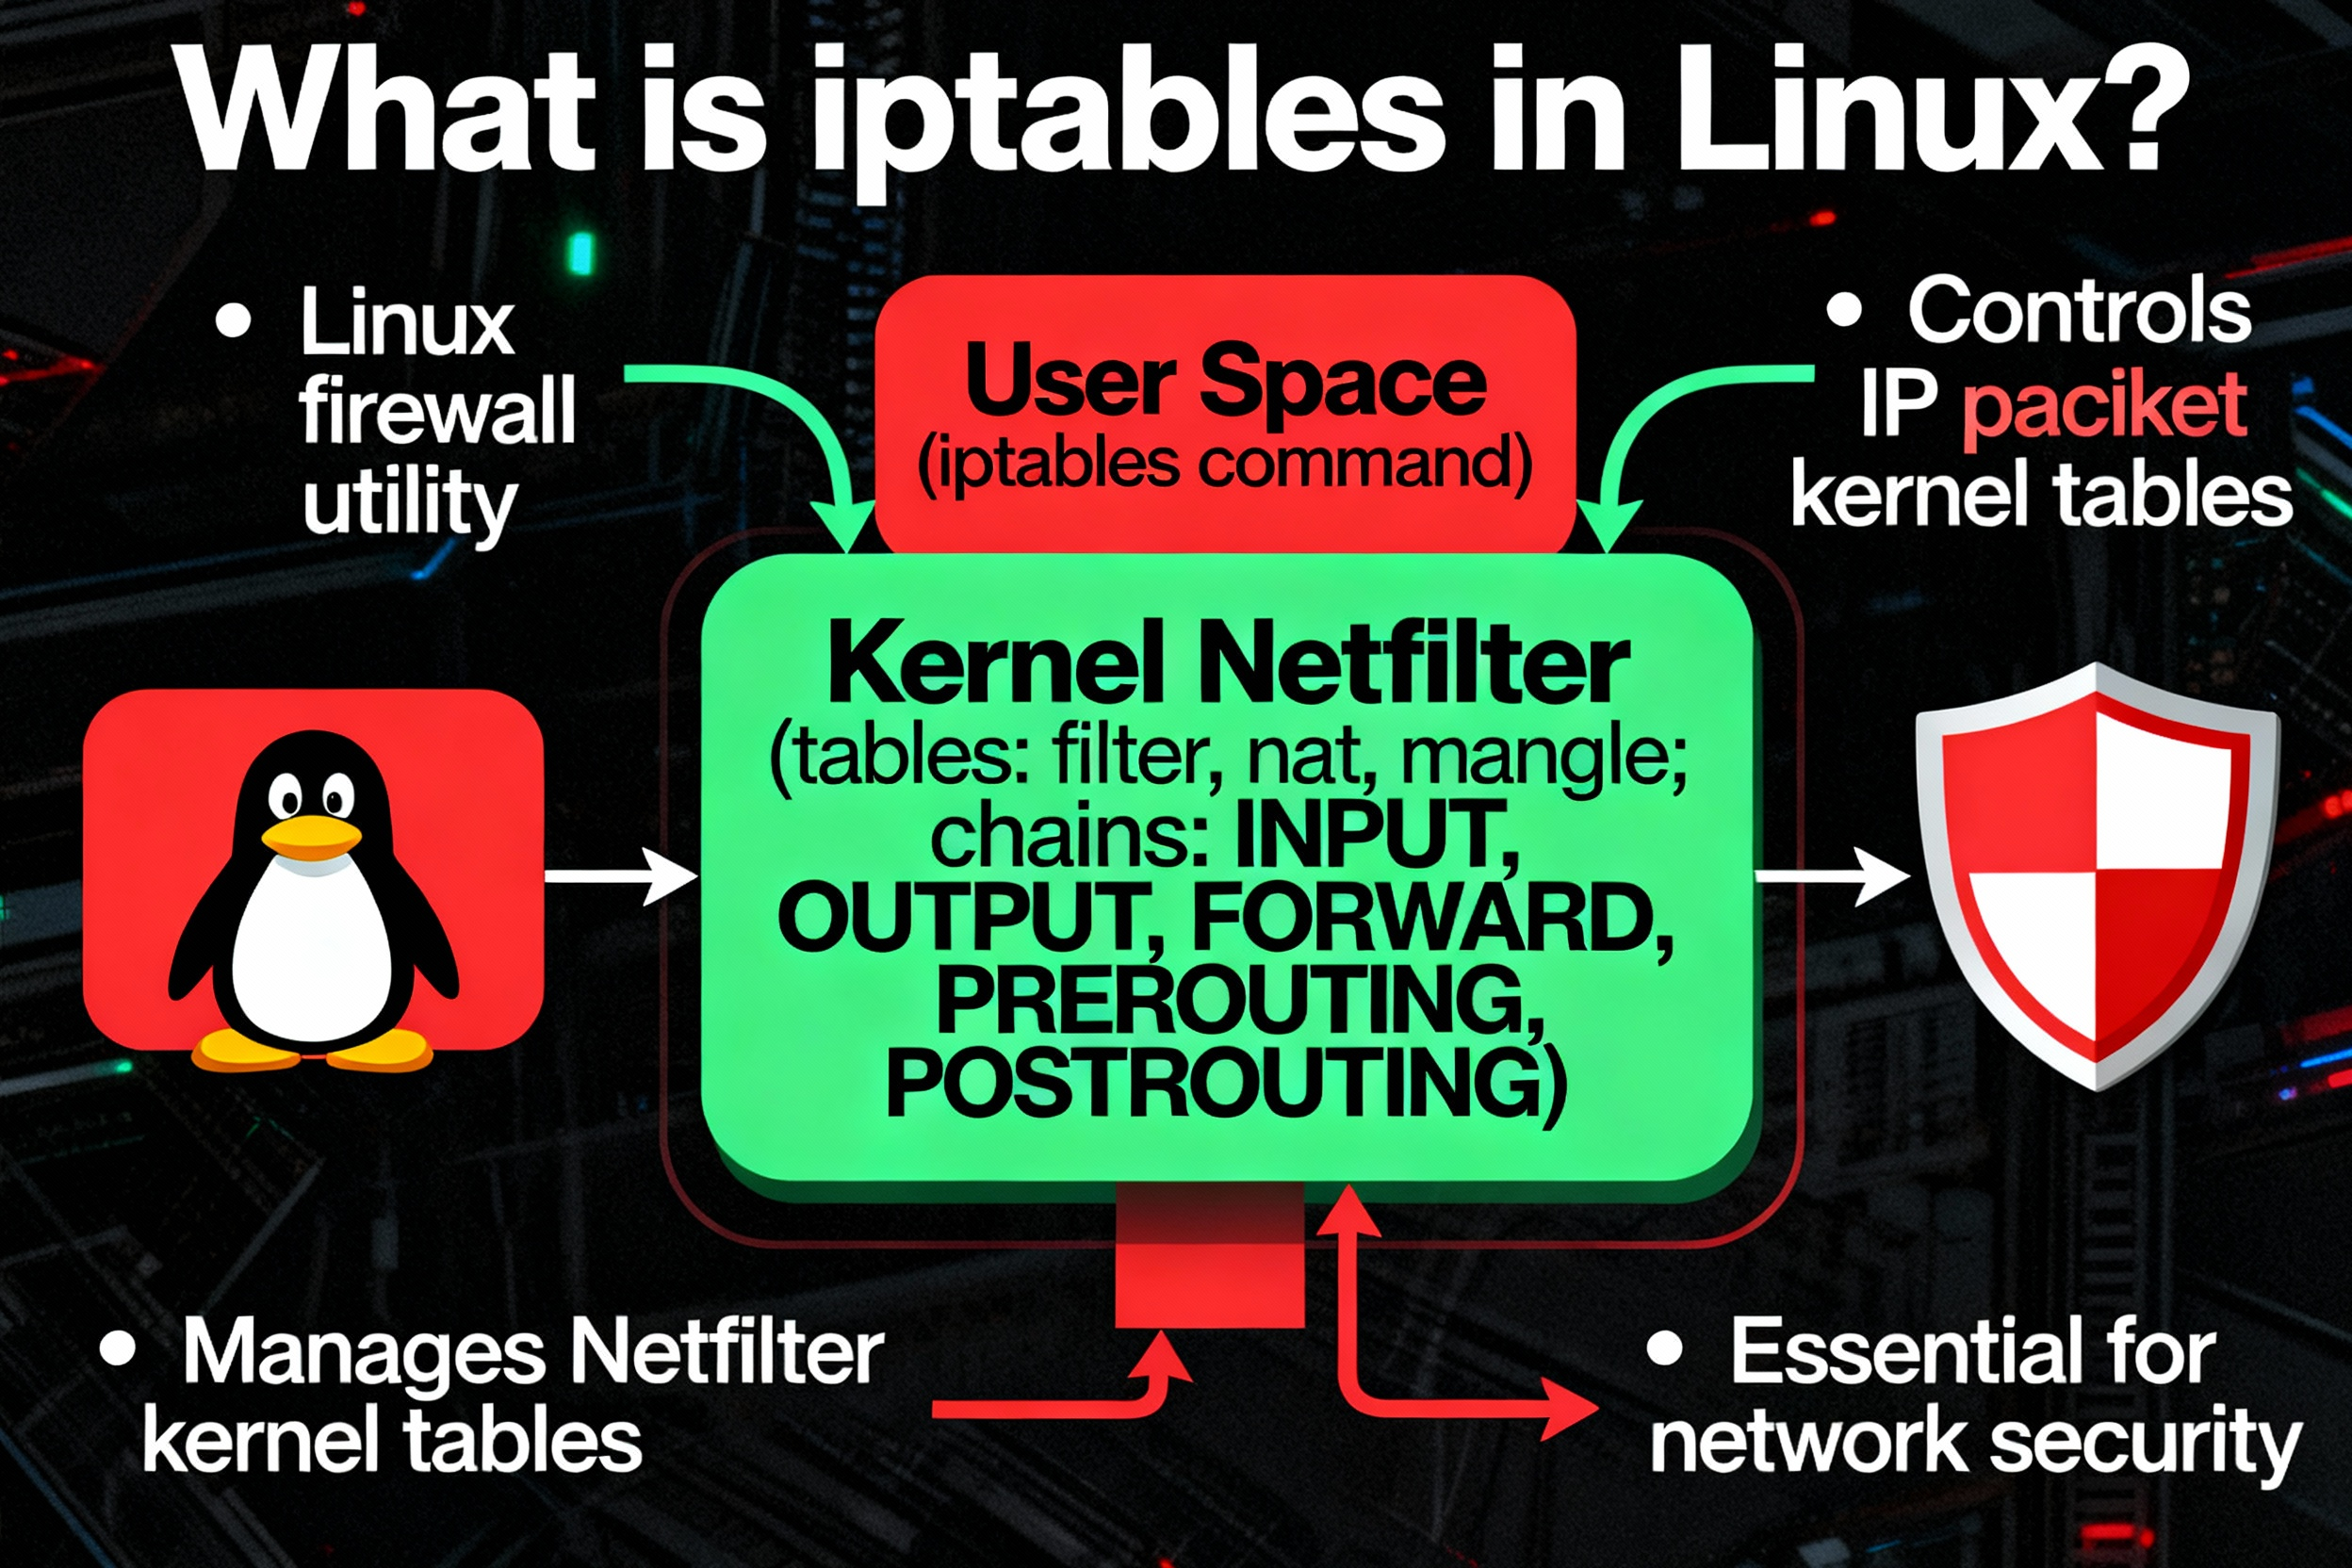
Zatímco moderní distribuce se posouvají směrem k nftables (a wrapperům jako firewalld/UFW), iptables je stále široce používán, zejména na starších systémech a minimálních serverech. Pochopení iptables zůstává nezbytné pro systémové administrátory, DevOps inženýry a kohokoli, kdo spravuje linuxové firewally.
Jak funguje iptables: Tabulky, řetězce a tok pravidel
iptables používá „tabulky“, které obsahují „řetězce“ seřazených pravidel. Každý paket prochází určitými řetězci v závislosti na směru a účelu. První odpovídající pravidlo vítězí a pokud žádné pravidlo nesplňuje podmínky, použije se výchozí politika řetězce.
Základní tabulky
- filtr (výchozí): Zvládá filtrování paketů. Řetězce: INPUT (k lokálnímu hostiteli), FORWARD (přes hostitele), OUTPUT (z lokálního hostitele).
- Nat: Zvládá překlad adres (DNAT/SNAT/MASQUERADE). Řetězce: PREROUTING (před směrováním), POSTROUTING (po směrování), OUTPUT (lokálně generované).
- mandlPokročilá úprava paketů (QoS/TTL/značky).
- syrovýVyjmout pakety ze sledování připojení (conntrack).
Výchozí zásady a pořadí pravidel
- ZásadyAkce provedená, když žádné pravidlo neodpovídá (např. PŘIJMOUT nebo ZRUŠIT). Nejlepší postup: nastavit omezující výchozí hodnoty a explicitně povolit požadovaný provoz.
- Pořadí je důležitéPravidla se vyhodnocují shora dolů. Umístěte specifická povolení/blokování před obecná pravidla.
- Stavový firewall: Použijte
-m conntrack --ctstateaby bylo možné umožnit ZAVEDENÉ, SOUVISEJÍCÍ odpovědi.
Bezpečný přístup a správa iptables
Vždy se ujistěte, že máte SSH přístup během změn firewallu, zejména na vzdálených serverech. Otevřete další konzoli (nebo použijte relaci screen/tmux) a po každé změně otestujte připojení. Zvažte „zabezpečení proti selhání“ naplánováním automatického vrácení zpět v případě zablokování.
Zkontrolujte nainstalovanou variantu iptables
Novější distribuce dodávají iptables jako obal přes nftables (iptables-nft). Starší systémy používají iptables legacy. Oba akceptují podobnou syntaxi CLI, ale manage různé backendy.
sudo iptables --version
sudo update-alternatives --config iptables   # Debian/Ubuntu: switch legacy/nft if available
Základní příkazy iptables (pro začátečníky) Přátelský)
Zobrazit aktuální pravidla a zásady
# List current filter table rules (-v for counters, -n for numeric, --line-numbers for indices)
sudo iptables -S
sudo iptables -L -v -n --line-numbers

# Show NAT table
sudo iptables -t nat -L -v -n
Nastavení výchozích zásad zabezpečení
Ve výchozím nastavení zablokujte příchozí a přesměrovací provoz a poté povolte pouze potřebný provoz. Odchozí provoz nechte otevřený, pokud nemusíte omezit odchozí provoz.
# Default DROP for inbound and forward, ACCEPT outbound
sudo iptables -P INPUT DROP
sudo iptables -P FORWARD DROP
sudo iptables -P OUTPUT ACCEPT

# Allow loopback and established connections
sudo iptables -A INPUT -i lo -j ACCEPT
sudo iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT
povolit SSH, HTTP a HTTPS
SSH je vaším záchranným lanem. Vždy si ověřte, SSH přístav před uplatněním restriktivní politiky.
# Allow SSH on port 22 (change if using a custom port)
sudo iptables -A INPUT -p tcp --dport 22 -j ACCEPT

# Allow web traffic
sudo iptables -A INPUT -p tcp --dport 80 -j ACCEPT
sudo iptables -A INPUT -p tcp --dport 443 -j ACCEPT
Povolit pouze konkrétní IP adresu nebo podsíť
# Allow SSH only from a trusted address or CIDR
sudo iptables -A INPUT -p tcp --dport 22 -s 203.0.113.10 -j ACCEPT
sudo iptables -A INPUT -p tcp --dport 22 -s 203.0.113.0/24 -j ACCEPT
Zrušte nežádoucí porty a zahlcení protokolem ICMP
# Explicitly drop common attack surfaces
sudo iptables -A INPUT -p tcp --dport 23 -j DROP     # Telnet
sudo iptables -A INPUT -p tcp --dport 25 -j DROP     # SMTP (if not a mail server)

# Rate-limit ICMP echo (ping) to mitigate floods
sudo iptables -A INPUT -p icmp --icmp-type echo-request -m limit --limit 5/second --limit-burst 15 -j ACCEPT
sudo iptables -A INPUT -p icmp --icmp-type echo-request -j DROP
Pravidla opatrně smažte nebo vyprázdněte
# Delete a rule by chain and line number (get line numbers via -L --line-numbers)
sudo iptables -D INPUT 3

# Flush rules in a chain or table (dangerous on remote servers)
sudo iptables -F       # Flush filter table
sudo iptables -t nat -F
NAT a přesměrování portů (iptables pro směrování)
Pro překlad adres/portů a základní případy použití routeru/brány použijte tabulku nat. Nejprve povolte přesměrování IP adres na úrovni jádra.
# Enable IPv4 forwarding (temporary)
sudo sysctl -w net.ipv4.ip_forward=1
# Permanent: set net.ipv4.ip_forward=1 in /etc/sysctl.conf and reload: sudo sysctl -p

# NAT outbound traffic from LAN (eth1) to WAN (eth0)
sudo iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
sudo iptables -A FORWARD -i eth1 -o eth0 -m conntrack --ctstate NEW,ESTABLISHED,RELATED -j ACCEPT
sudo iptables -A FORWARD -i eth0 -o eth1 -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT

# Port forward WAN:8080 to internal 10.0.0.10:80
sudo iptables -t nat -A PREROUTING -i eth0 -p tcp --dport 8080 -j DNAT --to-destination 10.0.0.10:80
sudo iptables -A FORWARD -p tcp -d 10.0.0.10 --dport 80 -m conntrack --ctstate NEW,ESTABLISHED,RELATED -j ACCEPT
Protokolování a monitorování iptables
Ukládání protokolů pro sledování útoků a chybných konfigurací. Ujistěte se, že váš systémový protokolovací nástroj (rsyslog/journald) zaznamenává zprávy protokolu jádra.
# Log then drop
sudo iptables -A INPUT -p tcp --dport 22 -m recent --update --seconds 60 --hitcount 10 --name SSHBRUTE -j LOG --log-prefix "IPT-SSH-BRUTE "
sudo iptables -A INPUT -p tcp --dport 22 -m recent --update --seconds 60 --hitcount 10 --name SSHBRUTE -j DROP

# View logs (examples)
sudo journalctl -k | grep IPT-
sudo dmesg | grep IPT-
Zachování pravidel iptables napříč restartováním
Pravidla iptables jsou v paměti. Uložte si je, aby se načetla při spuštění.
Debian / Ubuntu
# Install helper
sudo apt-get update && sudo apt-get install -y iptables-persistent

# Save current rules
sudo netfilter-persistent save
# or
sudo sh -c 'iptables-save > /etc/iptables/rules.v4'
RHEL/CentOS/AlmaLinux/Rocky
# Use iptables-services (disables firewalld)
sudo yum install -y iptables-services
sudo systemctl enable iptables
sudo service iptables save   # Saves to /etc/sysconfig/iptables
Případně migrujte na firewalld (nftables backend) pro snadnější trvalé zásady, pokud dáváte přednost rozhraní vyšší úrovně.
iptables vs. nftables vs. UFW/firewalld
- iptablesZralý, všudypřítomný, výkonný. Strmější křivka učení. Náročný na syntaxi. Vynikající pro nízkoúrovňové řízení a starší systémy.
- nftablesModerní náhrada za Netfilter s jednodušší, sjednocenou syntaxí a lepším výkonem/aktualizacemi atomických pravidel. Doporučeno pro nová nasazení.
- UFW (Ubuntu) a firewalld (RHEL/Fedora): Uživatelsky přívětivé front-endy, které manage nftables/iptables pod kapotou, ideální pro rychlé nastavení a konzistentní vytrvalost.
jestli ty manage více serverů nebo potřebujete reprodukovatelné zásady firewallu, front-endy nebo konfiguraci založené na rolích management (Ansible, Terraform) může být lepší než ručně psané příkazy iptables.
Případové studie z reálného světa v oblasti hostingu a cloudu
- Zabezpečení webového serveruVýchozí DROP, povoleno 22/80/443, limit rychlosti SSH, zaznamenávání chybových logů, blokování podezřelých IP adres.
- Úroveň reverzní proxyPovolit 80/443 z CDN nebo balancer pouze rozsahy; omezit backendové porty na privátní podsítě.
- Brána NATMASQUERADE LAN provoz do veřejné WAN; přesměrování specifických portů na interní služby.
- Více VPS pro nájemceFiltrování odchozího provozu pro prevenci zneužití; seznamy povolených IP adres pro jednotlivé klienty a úprava šířky pásma pomocí mangle/marks.
On YouStable VPS nebo dedikované serveryNaši odborníci dokáží předkonfigurovat bezpečné základní stavy firewallů, monitorovat protokoly a pomoci vám s migrací z iptables na nftables bez výpadků. To snižuje riziko nesprávné konfigurace a je v souladu s osvědčenými postupy pro posílení produkčních úloh.
Nejčastější chyby a jak se jim vyhnout
- Zamykání seVždy povolit SSH nejprve otestujte z druhé relace, než použijete omezující zásady.
- Zapomínání na zavedené, souvisejícíBez tohoto pravidla by mohlo dojít k výpadku zpětného provozu, což by narušilo DNS, HTTP a další.
- Žádná vytrvalost: Restartuje pravidla mazání. Uloží je pomocí iptables persistent nebo iptables services.
- Problémy s pořadím pravidelVelké poklesy nad specifické povolené limity zablokují legitimní provoz.
- Ignorování IPv6: Použijte
ip6tables(nebo nftables) ke zpracování IPv6; jinak zůstane v6 nefiltrovaný. - Mixování backendůNemíchejte iptables legacy s iptables-nft/nftables. Udržujte nástroje firewallu konzistentní.
Minimální bezpečná základna: Krok za krokem
Použijte toto jako výchozí bod pro typický Linuxový server. V případě potřeby upravte porty.
# 1) Default policies
sudo iptables -P INPUT DROP
sudo iptables -P FORWARD DROP
sudo iptables -P OUTPUT ACCEPT

# 2) Hygiene rules
sudo iptables -A INPUT -i lo -j ACCEPT
sudo iptables -A INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT

# 3) Service allows
sudo iptables -A INPUT -p tcp --dport 22 -j ACCEPT
sudo iptables -A INPUT -p tcp --dport 80 -j ACCEPT
sudo iptables -A INPUT -p tcp --dport 443 -j ACCEPT

# 4) Optional: logs for debugging
sudo iptables -A INPUT -j LOG --log-prefix "IPT-DROP " --log-level 6
# 5) Drop everything else (policy already does)
# 6) Save rules (Debian/Ubuntu)
sudo sh -c 'iptables-save > /etc/iptables/rules.v4'
Nejlepší bezpečnostní postupy
- Princip nejmenších privilegiíOtevírejte jen to, co musíte, a tam, kde musíte.
- Pravidla dokumentuPřidat komentáře pomocí
-m comment --commenttakže v budoucnu budete vědět, proč to pravidlo existuje. - Služby vystavené limitu rychlostiZejména SSH a koncové body API.
- Segmentové sítěPoužívejte rozhraní, VLAN a podsítě ke snížení poloměru výbuchu.
- Monitorování a upozorňováníAnalyzovat protokoly a vyhledat anomálie. Zvážit fail2ban s iptables pro automatické blokování.
- Vylepšení tarifuZhodnoťte migraci na nftables pro dlouhodobou údržbu.
Nejčastější dotazy
K čemu se v Linuxu používá iptables?
iptables konfiguruje firewall Netfilter v linuxovém jádře pro řízení síťového provozu. Můžete povolit nebo blokovat porty, omezit připojení, protokolovat podezřelou aktivitu a provádět NAT pro směrování a přesměrování portů. Je to klíčový nástroj pro posílení serverů a vynucování bezpečnostních zásad.
Jak zkontroluji aktuální pravidla iptables?
Běh sudo iptables -S pro syntaxi pravidel nebo sudo iptables -L -v -n --line-numbers pro tabulkové zobrazení s čítači. Pro pravidla NAT použijte sudo iptables -t nat -L -v -nTyto příkazy zobrazují aktivní zásady v paměti.
Je iptables zastaralý? Mám místo toho použít nftables?
iptables není okamžitě zastaralý, ale nftables je moderní náhradou a výchozím backendem v mnoha distribucích. Pro nová nasazení se doporučují nftables nebo frontendy jako firewalld/UFW. Starší servery si mohou iptables ponechat, ale naplánujte postupnou migraci.
Jak mohu zachovat pravidla iptables po restartu?
V Debianu/Ubuntu nainstalujte iptables-persistent a běžte sudo netfilter-persistent saveNa systémech podobných RHEL/CentOS nainstalujte iptables-services, povolte službu a spusťte service iptables saveNebo přepněte na firewalld pro automatické uchování.
Jak mohu dovolit SSH jen z jedné IP adresy?
Přidejte pravidlo, například sudo iptables -A INPUT -p tcp --dport 22 -s 203.0.113.10 -j ACCEPT a zajistěte, aby vaše výchozí zásada nebo následná pravidla vynechala ostatní SSH pokusy. Vždy otestujte z druhé relace, než ji uzamknete.
Jak zablokuji konkrétní port pomocí iptables?
Použijte sudo iptables -A INPUT -p tcp --dport 25 -j DROP pro tiché ukončení příchozího TCP portu 25. Nahraďte Číslo portu dle potřeby. Pokud je vaše výchozí politika DROP, možná nebudete potřebovat explicitní pravidlo pro odstranění, pokud nechcete protokolovat.
Mohu manage iptables s přátelštějším nástrojem?
Ano. V Ubuntu nabízí UFW jednodušší syntaxi. V RHEL/Fedora nabízí firewalld zóny a služby. Oba používají nftables/iptables interně a automaticky zvládají perzistenci. Spravovaný hosting poskytovatelé jako YouStable může také nastavit a monitorovat pravidla firewallu.
Závěr
iptables zůstává výkonným nástrojem firewallu v systému Linux pro řízení, protokolování a překlad síťového provozu. Pochopením tabulek, řetězců a bezpečných pravidel manageDíky tomu můžete své servery s jistotou posílit.
Pokud dáváte přednost odborné pomoci, YouStableInženýři společnosti dokáží nasadit bezpečné a auditovatelné zásady firewallu přizpůsobené vašemu stacku, ať už zůstanete na iptables nebo migrujete na nftables.