ConfigServer eXploit Scanner (cxs) je komerční skener malwaru pro Linux pro cPanel/WHM servery, které detekují, umisťují do karantény a upozorňují na webové shell, vložený kód a podezřelé nahrávání v reálném čase. Tato instalační příručka CSX (CXS) vás provede předpoklady, licencováním a podrobným nastavením, WHM konfigurace, skenování malwaru v reálném čase, plánované skenování a osvědčené postupy.
Pokud hledáte srozumitelného a pro začátečníky příručku k instalaci CSX (ConfigServer eXploit Scanner), jste na správném místě. Níže vysvětluji, co je cxs, proč je oblíbený na webových serverech Linux a jak jej bezpečně nainstalovat na cPanel/.WHMa jak povolit skenování v reálném čase a plánované skenování pro nejlepší ochranu před malwarem.
Co je skener ConfigServer eXploit (cxs)?
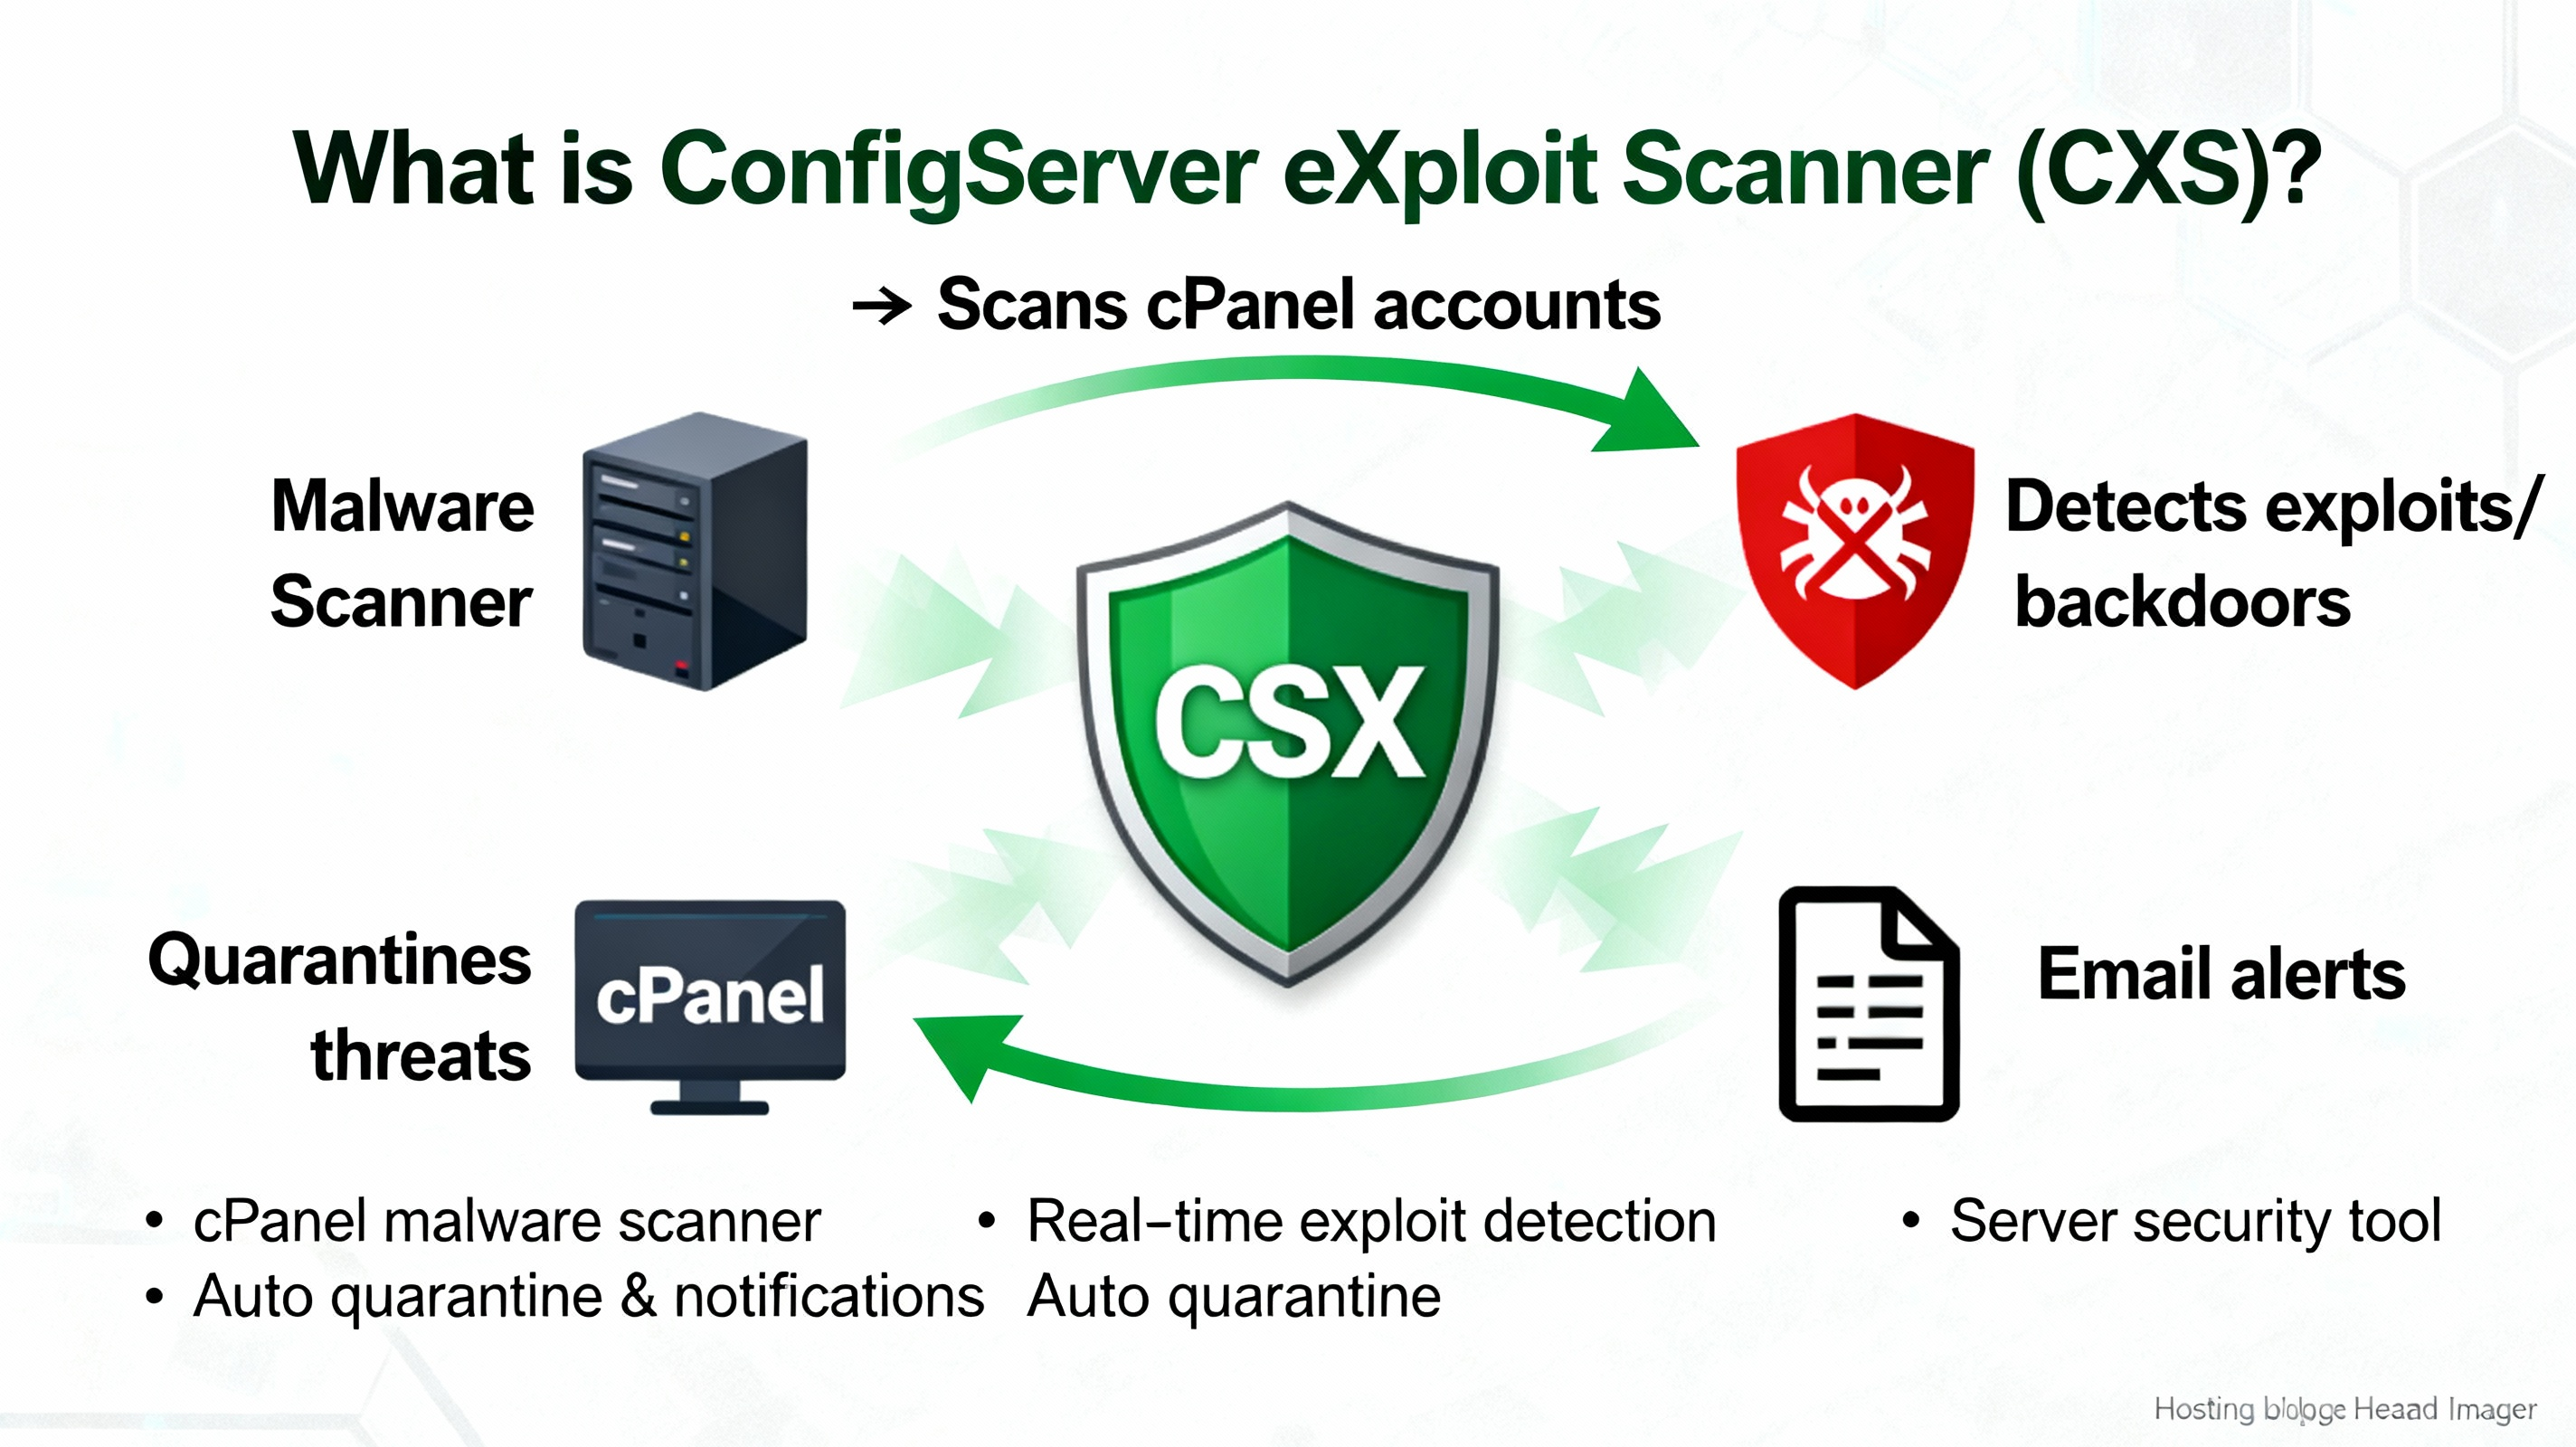
cxs (často chybně psané jako „CSX“) je placený skener malwaru pro Linux od společnosti ConfigServer, určený primárně pro cPanel/WHM servery. Kontroluje soubory nahrané přes PHP, FTP, poštovní a webová rozhraní, s využitím kontrol podpisů a heuristických kontrol k odhalení webových shelů, zadních vrátek a vkládání kódu. cxs se integruje s CSF/LFD, ClamAV, Pure FTPd a ModSecurity pro detekci v reálném čase a automatickou karanténu.
- Skenování nahrávání v reálném čase (na bázi inotify) pro okamžité blokování
- Detekce signatur a heuristická detekce webových shelů a vzorů malwaru
- Možnosti karantény, hlášení a upozornění
- WHM plugin pro point-and-click management
- Integrace s firewallem CSF/LFD a e-mailovými upozorněními
- Funguje společně s ClamAV, ModSecurity a Pure-FTPd
Kdo by měl používat CXS? (Záměr vyhledávání: Je CXS pro mě to pravé?)
- cPanel/WHM majitelé serverů, kteří hostovat více WordPressů, PHPnebo vlastní aplikace
- Agentury a sdílený hosting poskytovatelé, kteří potřebují proaktivní skenování nahrávání
- Správci systémů, kteří preferují granulární kontrolu oproti bezpečnostním sadám typu „černá skříňka“
Pro nastavení jednoho webu nebo servery bez cPanelu můžete stále používat cxs přes CLI, ale jeho WHM plugin to na cPanelu dělá co nejatraktivnější/WHM.
Požadavky a předpoklady
- Kořen SSH přístup k serveru
- Podporované OS: CloudLinux, AlmaLinux, Rocky Linux nebo RHEL/CentOS (moderní verze)
- cPanel/WHM doporučeno pro plugin GUI
- Perl, wget, tar/unzip (obvykle přítomné)
- ClamAV (doporučeno pro další podpisy)
- Firewall CSF/LFD (volitelný, ale důrazně doporučený)
- Platná licence CXS (jedna licence na server)
Poznámka: I když cxs může běžet bez cPanelu, tato instalační příručka se zaměřuje na cPanel/WHM cesta, protože se jedná o nejběžnější a uživatelsky nejpřívětivější přístup.
Koupit a licencovat CXS
cxs je placený produkt prodávaný přímo společností ConfigServer. Zakupte si jednu licenci na server a ujistěte se, že je veřejná IP adresa vašeho serveru licencována. Mějte své licenční údaje po ruce; budete je potřebovat během instalace.
Instalace CXS na cPanel/WHM Server: Krok za krokem
Následující kroky předpokládají systém AlmaLinux/CloudLinux/RHEL rodina s dnf. Nahraďte yum, pokud používáte starší CentOS.
1) Aktualizujte server a nainstalujte předpoklady
sudo dnf -y update
sudo dnf -y install perl wget tar unzip
# Optional but recommended: ClamAV (enable EPEL if needed)
sudo dnf -y install epel-release
sudo dnf -y install clamav clamav-update
sudo freshclam
Pokud nemáte nainstalovaný CSF/LFD, zvažte jeho přidání před cxs. CSF vylepšuje upozornění a integraci s cxs.
2) Stáhněte a spusťte instalační program CXS
Použijte oficiální instalační program od ConfigServeru. Níže uvedená URL adresa se běžně používá; vždy ověřte aktuální odkaz ke stažení u dodavatele.
cd /usr/src
rm -f cxsinstaller.tgz
wget https://download.configserver.com/cxsinstaller.tgz
tar -xzf cxsinstaller.tgz
cd cxsinstaller
sh install.sh
Postupujte podle pokynů na obrazovce. Instalační program ověří licenci a nastaví WHM plugin. Pokud je nainstalován ClamAV, cxs jej použije pro rozšíření detekčního pokrytí.
3) Otevřete WHM plugin
Přihlásit se do WHM > Pluginy > Skener ConfigServer eXploit. Zde můžete nakonfigurovat chování skenování, možnosti karantény a integrace. Toto je nejjednodušší místo pro manage cxs, pokud nechcete používat rozhraní příkazového řádku.
Konfigurace jádra v WHM (Doporučená nastavení)
Povolit karanténu a upozornění
- Zapněte karanténu pro detekci s vysokou spolehlivostí
- Odesílat upozornění na e-mail administrátora
- Integrujte se s LFD (z CSF) a dostávejte relevantní oznámení
Začněte s povolenou karanténou pro nebezpečné typy souborů (PHP shellů, obfusovaných skriptů) a hlásit pouze vzory s nízkou spolehlivostí, dokud nevyladíte falešně pozitivní výsledky.
Skenování nahrávání v reálném čase (cxs Watch)
Povolte cxs Watch monitorování uživatelských adresářů pomocí inotify. Tím se zablokují škodlivé nahrávání, jakmile se objeví. Cxs Watch můžete spustit a zastavit z WHM plugin. Pokud se nespustí na vytížených serverech, zvyšte limity inotify (viz řešení problémů níže).
Volitelné: ModSecurity a FTP integrace
- Skenování nahrávání ModSecurity: Kontrola soubory nahrané přes webové formuláře, než se dostanou na účet
- Pure FTPd integrace: Skenování souborů ihned po jejich příchodu FTP/SFTP
Tyto integrace zlepšují míru zachycení, ale zvyšují režijní náklady. Otestujte výkon mimo špičku a přidejte známé bezpečné typy souborů nebo cesty na bílou listinu, abyste snížili šum.
Plánování rutinních skenů (Cron)
I když je zapnuté skenování v reálném čase, naplánujte si denní nebo hodinové skenování, abyste odhalili spící malware a hluboce vnořené shelly.
# Example: nightly scan of all cPanel users with a report
# Run as root: crontab -e
0 3 * * * /usr/sbin/cxs --cron --allusers --quarantine --report /root/cxs-nightly.txt --quiet
Upravte frekvenci, chování v karanténě a reporting tak, aby odpovídaly vašemu prostředí. Začněte konzervativně a reporty často kontrolujte, dokud si nebudete důvěřovat svému vyladění.
Základy příkazového řádku (pro pokročilé uživatele)
Zatímco WHM je jednodušší, cxs září v CLI pro cílené skenování a automatizaci.
# Help and options
cxs --help

# Scan a specific account or directory
cxs --scan /home/username/public_html --quarantine --report /root/cxs-username.txt

# Real-time watch (example: monitor user homes)
cxs --watch /home

# Stop the watch (use WHM plugin preferred)
# Alternatively, identify the watch process and stop it during maintenance windows
Tip: Začněte s prověřováním pouze sestav, abyste porovnali falešně pozitivní výsledky, a poté povolte karanténu u vysoce spolehlivých podpisů nebo cest, které často přitahují webové shelly (např. zapisovatelné adresáře pro nahrávání).
Whitelisting a vyloučení
Zabraňte zbytečným upozorněním vyloučením důvěryhodných cest a vzorů. Pomocí ignorovaných souborů cxs můžete přidat známé bezpečné soubory, adresáře, uživatele nebo rozšíření na bílou listinu.
# Common ignore files (examples)
# Global paths and patterns to ignore
/etc/cxs/cxs.ignore

# Users to ignore (be cautious with this)
/etc/cxs/cxs.ignore_user

# Example entries (paths or regex-style patterns)
# /home/username/public_html/cache/
# /home/username/tmp/
# *.log
# *.bak
Dodržujte přísná pravidla pro výjimky. Přidávání širokých adresářů na seznam povolených adresářů ohrožuje bezpečnost. S vývojem vašeho stacku se vracejte k ignorovaným adresářům.
Tipy pro řešení problémů a výkon
- Sledování v reálném čase se nespouští: Zvyšte limity inotify
echo "fs.inotify.max_user_watches=524288" >> /etc/sysctl.conf
echo "fs.inotify.max_user_instances=1024" >> /etc/sysctl.conf
sysctl -p- Vysoký počet falešně pozitivních výsledků: Přepnout do režimu pouze pro hlášení, přidat úzké ignorování a povolit karanténu pouze pro vysoce spolehlivé podpisy
- Špičky ve využívání zdrojů: Omezte hloubku skenování, vyloučte velké zálohy a naplánujte náročné skenování mimo špičku
- Aktualizace a podpisy: Udržujte cxs a ClamAV aktuální; zastaralé signatury snižují přesnost detekce.
- PHP malware se stále vrací: Opravit web, aktualizovat pluginy/šablony, povolit ModSecurity CRS, zvýšit bezpečnost PHP (zakázat nebezpečné funkce) a používat nejnižší oprávnění k souborům
Zvýšení bezpečnosti: Nejlepší postupy s CXS
- Kombinujte s firewallem CSF/LFD pro podrobná upozornění a omezení rychlosti
- Povolte a vylaďte ModSecurity (OWASP CRS) pro blokování pokusů o zneužití
- Ztvrdnout PHP: zakázat exec, shell_exec, system, kde je to možné; použít CloudLinux CageFS
- Ponechte WordPress, pluginy, šablony a PHP verze aktualizováno
- Vynutit silná oprávnění (žádné kořenové adresáře webových adresářů s možností zápisu z celého světa)
- Používejte oddělené uživatele systému pro každou lokalitu k zamezení narušení bezpečnosti
cxs je vrstva detekce a odezvy. Pro maximální ochranu ji spojte se silným záplatováním, izolací (např. CageFS) a bezpečným firewallem webových aplikací.
cxs vs. alternativy (Imunify, Maldet, ClamAV)
- cxs: Podrobné, administrátorsky přívětivé skenování nahrávání v reálném čase s hlubokou integrací do cPanelu/WHM a CSF/LFD
- Imunify360/AV+: Vše v jednom balíčku s WAF, nástroji na úrovni jádra a reputačními kanály; jednodušší, ale spíše „černá skříňka“.
- Maldet (LMD) + ClamAV: Kombinace zdarma/nízké ceny; dobré pokrytí, ale méně propracované ovládání nahrávání v reálném čase
Mnoho poskytovatelů hostingu používá CXs společně s ModSecurity a CSF/LFD pro flexibilní a transparentní zabezpečení. Vyberte si takový, který odpovídá vašemu rozpočtu, týmovým dovednostem a výkonu.
Příklad z reálného světa: Nahrávání na WordPress
Sdíleno hosting serverů Útočníci na WordPressu často útočí na shell pomocí zranitelných pluginů. Pokud je na /home povolena funkce cxs Watch, nahrávání do wp-content/uploads se okamžitě kontroluje. Škodlivý PHP soubory jsou umístěny do karantény, upozornění je odesláno prostřednictvím LFD a incident si můžete prohlédnout z WHM před obnovením nebo smazáním.
Nejčastější dotazy
Je CXS zdarma?
Ne. cxs je komerční produkt s licencí na server. Mnoho administrátorů shledává ušetřený čas a ochranu v reálném čase oproti pouhým bezplatným nástrojům cenově výhodnými.
Vyžaduje CX cPanel?WHM?
Není to striktně nutné, ale cxs je nejpohodlnější s WHM plugin. Na serverech bez cPanelu budete manage to z příkazového řádku.
Jak spusťím úplnou kontrolu serveru?
od WHM, použijte rozhraní cxs ke skenování všech uživatelů. Z CLI spusťte rekurzivní skenování /home s povolenými reporty a karanténou. Naplánujte noční skenování pomocí cronu pro nepřetržité pokrytí.
Může CXS skenovat nahrané soubory v reálném čase?
Ano. Povolte „cxs Watch“ pro monitorování uživatelských adresářů pomocí inotify a volitelně pro připojení k ModSecurity a Pure. FTPd pro kontrolu před dodáním. Toto je jedna z nejsilnějších vlastností cxs.
Jak mohu snížit počet falešně pozitivních výsledků?
Začněte s režimem pouze pro hlášení, procházejte detekce a přidejte na bílou listinu specifické bezpečné cesty nebo vzory v souboru /etc/cxs/cxs.ignore. Vyhněte se širokým výjimkám. Udržujte signatury a ClamAV aktuální.
Zpomalí CXS můj server?
Skenování v reálném čase a hloubkové rekurzivní skenování spotřebovávají zdroje. Vylaďte si cesty sledování, vyloučte velké zálohy a naplánujte náročné skenování mimo špičku. Na moderních serverech s úložištěm SSD/NVMe je dopad obvykle manageschopný.
Nahrazuje CXS WAF nebo patching?
Ne. cxs pomáhá detekovat a zadržovat malware, ale stále potřebujete WAF (např. ModSecurity CRS) a časté aktualizace WordPressu, pluginů, šablon a serverových balíčků, abyste zabránili opětovné infekci.