Provozovat vlastní e-mailový server v roce 2026, zajistěte VPS statickým IPv4, konfigurovat DNS (A/AAAA, MX, PTR/rDNS, SPF, DKIM, DMARC), nainstalujte stack MTA a IMAP (např. Postfix + Dovecot nebo Mailcow), vynuťte TLS pomocí MTA-STS/TLS-RPT, posílte zabezpečení (firewall, Fail2ban, antispam) a ověřte doručitelnost.
Přemýšlíte, jak si v roce 2026 sami hostovat e-mailový server? Tento odborný průvodce provede začátečníky i profesionály výběrem stacku, DNS a nastavení zabezpečení, osvědčené postupy pro doručitelnost a praktické problémy. Naučíte se přesné kroky k nastavení spolehlivého, bezpečného a kompatibilního samoobslužného poštovního systému, který přijímá doručené pošty.
Co znamená vlastní hosting e-mailů (a zda byste ho měli používat)
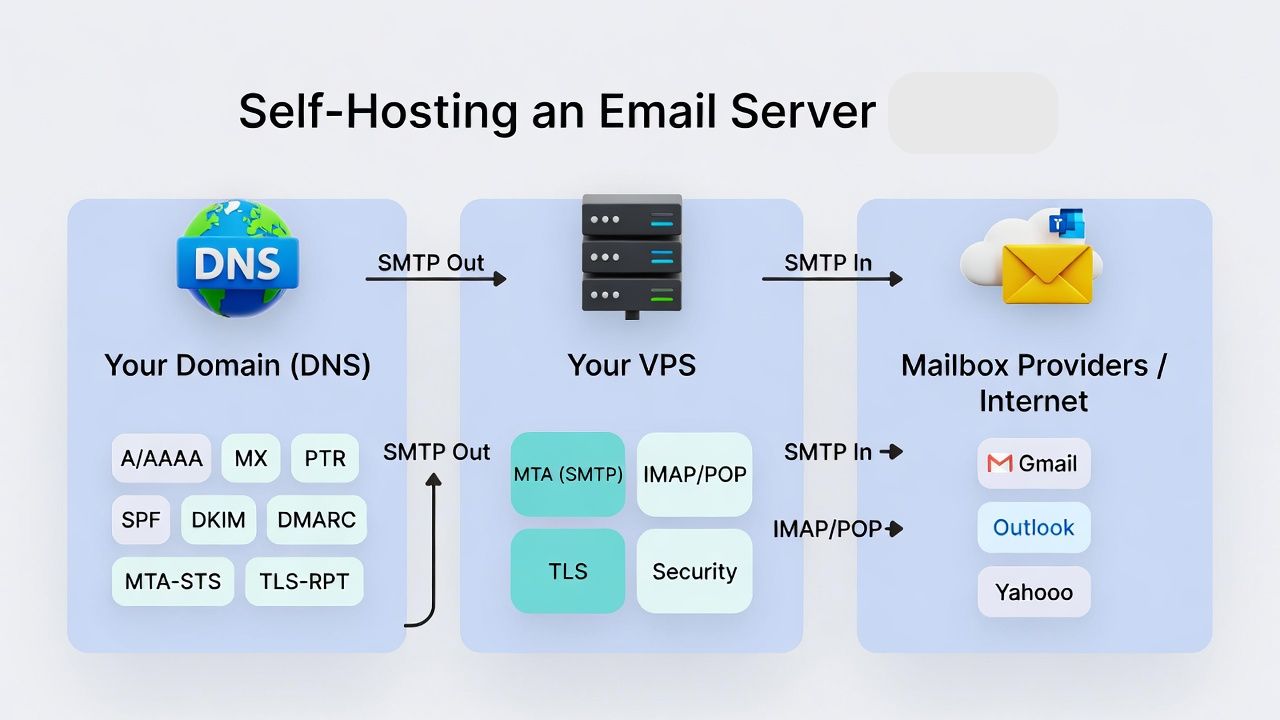
Vlastní hosting e-mailů znamená ovládáte agenta pro přenos pošty (SMTP), služby IMAP/POP, DNS, zabezpečení a dodržování předpisů na vašem vlastním serveru.
Získáte soukromí a vlastnictví, ale také přebíráte odpovědnost za doručitelnost, provozuschopnost, ochranu před spamem a dodržování právních předpisů. V roce 2026 jsou poskytovatelé poštovních schránek přísnější než kdy dříve, takže na provedení záleží.
Stručný kontrolní seznam požadavků
- VPS nebo dedikovaný server se statickou elektřinou IPv4 (a volitelné IPv6), čistá reputace IP adresy a obráceně DNS podpora
- Otevřený odchozí port 25 (mnoho cloudů ho blokuje), plus příchozí porty 25/465/587 a 143/993
- Doména s DNS řízení: A/AAAA, MX, PTR (přes hostitele), SPF, DKIM, DMARC, MTA-STS, TLS-RPT
- Linux OS (Doporučeno Ubuntu 22.04/24.04 LTS), 2+ vCPU4–8 GB RAM pro lehké použití
- Dodací zásobník: Postfix + Dovecot nebo balík jako Mailcow/Mail in a Box/iRedMail
- TLS certifikáty (Pojďme zašifrovat), firewall, Fail2ban, filtrování spamu/virů
- Zálohy, monitorovánía přístup k nástrojům pro blokování a správu příspěvků
Možnosti zásobníku: Vyberte si cestu
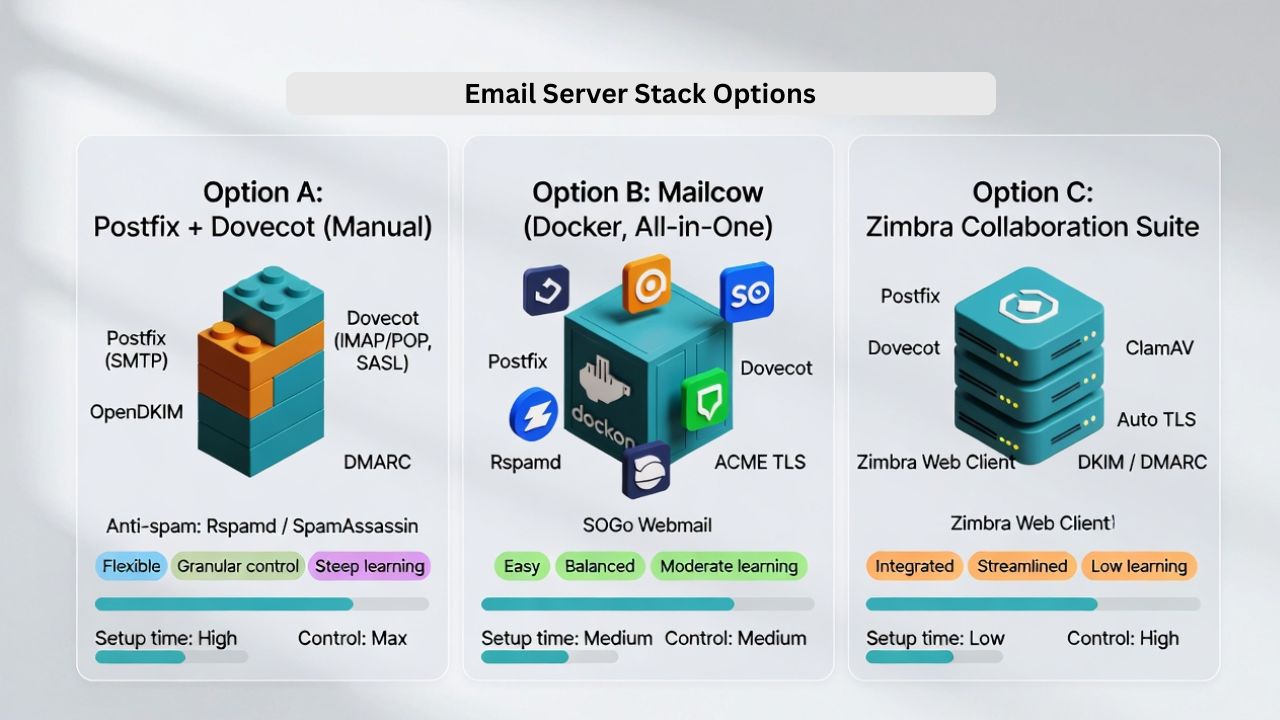
Možnost A: Postfix + Dovecot (Manuální, Flexibilní)
Nejlepší pro administrátory, kteří chtějí granulární kontrolu. Kombinujete Postfix (SMTP), Dovecot (ověřování IMAP/POP a SASL), OpenDKIM a antispamový nástroj, jako je Rspamd nebo SpamAssassin. Nejrychlejší učební křivka, maximální transparentnost a výkon.
Možnost B: Mailcow (Docker, vše v jednom)
Moderní Dockerized balíček s Postfixem, Dovecotem, Rspamdem, webmailem SOGo, ACME TLS, DKIM, DMARC a administrátorským rozhraním. Rychlejší produkční verze s rozumnými výchozími nastaveními a silnou komunitou. Skvělá rovnováha pro malé a střední podniky i profesionály, kteří chtějí propracované řešení bez závislosti na dodavateli.
Možnost C: Mail in a Box nebo iRedMail (průvodce nastavením)
Skriptované instalační programy, které rychle nakonfigurují funkční server. Méně pohyblivých součástí než Mailcow, ideální pro malé týmy nebo osobní domény s omezeným časem.
Předpoklady pro server a síť
- OS: Doporučeno Ubuntu 24.04 LTS
- Zdroje: 2 vCPU4–8 GB RAM40–80 GB SSD pro malé organizace
- Síť: statický IPv4, Volitelně IPv6; ujistěte se, že je povolen odchozí port 25
- rDNS: Váš poskytovatel musí nastavit PTR na mail.vasedomena.com
- Čas: NTP povoleno; neshoda času poškozuje TLS/DKIM
Tip: Mnoho hyperscalerů ve výchozím nastavení blokuje port 25. Vyberte hostitele, který jej na vyžádání otevírá a podporuje r.DNS. YouStable VPS plány zahrnují dedikovaný IPv4, rDNS podpora a volitelné manageD kalení ideální pro poštovní servery.
DNS Konfigurace, která bude fungovat i v roce 2026
Rekordy A/AAAA a MX
- A: mail.vasedomena.com → vaše IPv4
- AAAA: mail.vasedomena.com → vaše IPv6 (volitelné, ale doporučené)
- MX: vasedomena.com → mail.vasedomena.com (priorita 10)
PTR (Reverzní DNS)
Nastaveno vaším hostitelem: váš IPv4 PTR se musí mapovat na mail.vasedomena.com a tento název se musí přeložit zpět na stejnou IP adresu. Absence PTR ničí doručování.
SPF, DKIM, DMARC
- SPF (RFC 7208):
v=spf1 a mx ip4:YOUR.IP all(utáhnout kallpo ověření) - DKIM (RFC 6376): Generování 2048bitových klíčů; publikování selektoru TXT; podepisování odchozí pošty
- DMARC (RFC 7489): Začněte s
v=DMARC1; p=none; rua=mailto:[email protected]; ruf=mailto:[email protected]; sp=none; adkim=s; aspf=sPřesunout doquarantineorrejectpo monitorování
MTA STS a TLS RPT (moderní doručitelnost)
- MTA STS (RFC 8461): Hostovat zásady na
mta-sts.yourdomain.coma publikovat_mta-stsTXT. Vynucuje TLS pro SMTP - Hlášení SMTP TLS (RFC 8460): Publikovat
_smtp._tlsTXT s vaší poštovní schránkou pro hlášení, abyste získali přehled o problémech s TLS
BIMI (volitelná důvěra značky)
Pro značky publikujte BIMI odkazující na logo SVG a v případě potřeby na certifikát ověřené značky (VMC). Není to pro funkčnost nezbytné, ale může zlepšit rozpoznání v některých schránkách.
Krok za krokem: Postfix + Dovecot na Ubuntu (edice 2026)
Toto minimální nastavení je vhodné pro malé týmy.

Nahraďte zástupné symboly svými hodnotami. Pokud dáváte přednost rychlejšímu a integrovanému stacku, zvažte Mailcow.
# 1) System prep
sudo apt update && sudo apt -y upgrade
sudo timedatectl set-timezone UTC
sudo apt -y install ufw fail2ban certbot

# 2) Open firewall
sudo ufw allow 22/tcp
sudo ufw allow 25/tcp  # SMTP
sudo ufw allow 465/tcp # SMTPS
sudo ufw allow 587/tcp # Submission
sudo ufw allow 993/tcp # IMAPS
sudo ufw --force enable

# 3) TLS cert (replace domain)
sudo apt -y install nginx
sudo certbot certonly --nginx -d mail.yourdomain.com --agree-tos -m [email protected] --redirect

# 4) Install core mail services
sudo apt -y install postfix postfix-pcre dovecot-imapd dovecot-lmtpd dovecot-core opendkim opendkim-tools opendmarc rspamd
Konfigurace souboru Postfix main.cf (klíčové direktivy):
# /etc/postfix/main.cf (excerpt)
myhostname = mail.yourdomain.com
myorigin = /etc/mailname
mydestination = localhost
inet_interfaces = all
mynetworks = 127.0.0.0/8 [::1]/128
relay_domains =
smtputf8_enable = yes

# TLS
smtpd_tls_cert_file = /etc/letsencrypt/live/mail.yourdomain.com/fullchain.pem
smtpd_tls_key_file = /etc/letsencrypt/live/mail.yourdomain.com/privkey.pem
smtpd_use_tls = yes
smtpd_tls_security_level = may
smtp_tls_security_level = may
smtpd_tls_protocols = !SSLv2, !SSLv3
smtpd_tls_ciphers = high

# Auth and submission
smtpd_sasl_type = dovecot
smtpd_sasl_path = private/auth
smtpd_sasl_auth_enable = yes
smtpd_recipient_restrictions = permit_sasl_authenticated, reject_unauth_destination
submission inet n       -       y       -       -       smtpd
  -o syslog_name=postfix/submission
  -o smtpd_tls_security_level=encrypt
  -o smtpd_sasl_auth_enable=yes
smtps     inet n       -       y       -       -       smtpd
  -o syslog_name=postfix/smtps
  -o smtpd_tls_wrappermode=yes
  -o smtpd_sasl_auth_enable=yes
Ověřování Dovecot a IMAP:
# /etc/dovecot/dovecot.conf (excerpt)
protocols = imap lmtp
disable_plaintext_auth = yes
auth_mechanisms = plain login
ssl = required
ssl_cert = </etc/letsencrypt/live/mail.yourdomain.com/fullchain.pem
ssl_key = </etc/letsencrypt/live/mail.yourdomain.com/privkey.pem

# /etc/dovecot/conf.d/10-master.conf (auth socket for Postfix)
service auth {
  unix_listener /var/spool/postfix/private/auth {
    mode = 0660
    user = postfix
    group = postfix
  }
}
Povolit podepisování DKIM:
# OpenDKIM
sudo mkdir -p /etc/opendkim/keys/yourdomain.com
sudo opendkim-genkey -b 2048 -s mail -d yourdomain.com -D /etc/opendkim/keys/yourdomain.com
sudo chown opendkim:opendkim /etc/opendkim/keys/yourdomain.com/*

# /etc/opendkim.conf (excerpt)
Syslog                  yes
UMask                   002
Mode                    sv
Canonicalization        relaxed/simple
Socket                  inet:12345@localhost
Selector                mail
KeyFile                 /etc/opendkim/keys/yourdomain.com/mail.private
Domain                  yourdomain.com

# Postfix milter hooks in /etc/postfix/main.cf
milter_default_action = accept
milter_protocol = 6
smtpd_milters = inet:localhost:12345
non_smtpd_milters = $smtpd_milters
DMARC a filtrování spamu:
# OpenDMARC service (listen on localhost:8893), then:
# /etc/postfix/main.cf
smtpd_milters = inet:localhost:12345, inet:localhost:8893
non_smtpd_milters = $smtpd_milters

# Rspamd integrates via milter too; follow distro docs for /etc/rspamd/local.d/
Restartujte služby a otestujte:
sudo systemctl restart postfix dovecot opendkim opendmarc rspamd
echo "test body" | mail -s "Test" [email protected]
Základy posílení zabezpečení
- Použít šifrování: Vynucovat TLS na odesílacích portech 465/587; preferovat TLS 1.2+ a moderní šifry
- Silné ověřování: Dlouhá hesla nebo přístupové fráze; zvažte OAuth2 s podporovanými klienty
- Obrana hrubou silou: Fail2ban pro jaily Postfixu a Dovecotu
- Antispam/antivirová ochrana: Rspamd (nebo SpamAssassin) a ClamAV; opatrně povolujte greylisting
- Nejmenší privilegium: Oddělte uživatele Unixu pro služby; omezte přístup k shellu
- Aktualizace: Neobsluhované aktualizace bezpečnostních záplat, pravidelné aktualizace jádra
- Zálohy: Šifrované zálohy mimo pracoviště pro /etc/, maildirs a DNS vývoz
- Záznam/monitorování: Záznamy deníku, uživatelské rozhraní rspamd a zprávy SMTP TLS přes TLS-RPT
Doručitelnost: Jak se dostat do doručené pošty
- Teplý nahoru: Nejprve posílejte malé objemy; vyhněte se náhlým nárůstům
- Hodnocení: Před zveřejněním zkontrolujte seznamy blokovaných položek (Spamhaus, Barracuda, SORBS)
- Konzistence: Zarovnejte HELO/EHLO s PTR a doménou From; použijte stabilní obálku od
- Obsah: Vyhněte se spamovým klíčovým slovům, používejte správný poměr textu k obrázku a zahrňte i část s prostým textem.
- Seznam hygienických požadavků: Potvrzený souhlas, snadné odhlášení, odstranění závažných a chronických měkkých nedoručitelů
- Nástroje pro správu pošty: Zaregistrujte se do Gmail Postmaster Tools a Microsoft SNDS pro telemetrii
- Sladění politik: SPF, DKIM, DMARC zarovnání striktní (aspf=s, adkim=s) pro maximální důvěryhodnost
Dodržování předpisů, ochrana osobních údajů a uchovávání dat
- Právní: Respektujte CAN SPAM, GDPR/UK GDPR, CASL a místní zákony proti spamu
- Zadržení: Definování zásad uchovávání a mazání; řízení přístupu k dokumentům
- Reakce na incident: Udržujte si poštovní schránky s abuse@ a postmaster@; na hlášení reagujte rychle.
- Šifrování v klidovém stavu: Zvažte šifrování souborového systému a bezpečné zálohy
Časté úskalí (a rychlé opravy)
- Port 25 blokován: Vyberte si hostitele, který otevírá odchozí 25, nebo požádejte o odblokování; relé jsou až poslední možností.
- Žádné PTR: Požádejte svého poskytovatele o nastavení PTR na mail.vasedomena.com; ujistěte se, že přeposílání je potvrzeno a reverzní. DNS
- Rezidenční IP adresa: Vyhněte se; rozsahy jsou často znečištěné nebo zcela zablokované
- NAT/CGNAT: Komplikuje rDNS a reputace; preferujte veřejnou statickou IP adresu
- IPv6 pouze: Mnoho příjemců stále upřednostňuje IPv4; spusťte duální stack, pokud je to možné
Velikost, náklady a kdy se nehostovat sami
- Typická malá organizace: VPS 8–25 USD/měsíc plus čas potřebný na nastavení a údržbu
- Objem pošty: Pro marketing/hromadné služby zvažte specializovaného poskytovatele e-mailových služeb (ESP); vlastní hosting je lepší pro transakční/doručenou obchodní poštu s malým objemem.
- Týmové dovednosti: Pokud nemáte dostatečné znalosti Linuxu/e-mailu, vyberte si managemožnost d
Potřebujete spolehlivý základ? YouStableSSD VPS s dedikovaným IPv4, rDNSa nepřetržitá podpora je vhodná pro poštovní servery. Můžeme vám pomoci zajistit předběžné zabezpečení a zajistit shodu s předpisy bez závislosti na dodavateli.
Samostatný hosting vs. hostovaný e-mail: Výhody a nevýhody
Výhody vlastního hostingu
- Soukromí a kontrola nad daty, směrováním a uchováváním
- Žádné poplatky za poštovní schránku; škálovatelné pro mnoho aliasů a domén
- Flexibilita pro integraci vlastního filtrování, směrování nebo aplikací
Nevýhody
- Čas a odborné znalosti potřebné k udržení bezpečnosti a doručitelnosti
- Riziko blokování v případě nesprávné konfigurace
- Vyšší provozní odpovědnost (zálohy, monitorování, dodržování předpisů)
Rychlé nasazení: Mailcow v několika příkazech
Dáváte přednost komplexnímu balíčku? Mailcow vám s Dockerem urychlí cestu do produkčního prostředí.
# Prereqs
sudo apt update && sudo apt -y install curl docker.io docker-compose-plugin
sudo systemctl enable --now docker

# Mailcow
git clone https://github.com/mailcow/mailcow-dockerized
cd mailcow-dockerized
./generate_config.sh   # Enter mail.yourdomain.com
echo "[email protected]" | sudo tee -a mailcow.conf
sudo docker compose pull
sudo docker compose up -d
Pak v uživatelském rozhraní Mailcow nakonfigurujte domény, uživatele, DKIM a zásady a publikujte své DNS evidence.
Kontrolní seznam před spuštěním
- PTR nastaveno na mail.vasedomena.com a řeší to vpřed
- Platné certifikáty A/AAAA, MX, SPF, DKIM, DMARC, MTA-STS, TLS-RPT
- TLS třídy A na moderních testovacích nástrojích; žádné slabé šifry
- skóre mail tester.com ≥ 9/10; žádné vysoce rizikové spouštěče spamu
- Není uvedeno na hlavních seznamech registrovaných uživatelů (RBL); registrováno v Gmailu/Microsoft Postmasteru
- Zálohy a monitorování na místě; aktivní abuse@ a postmaster@
Nejčastější dotazy
Je samoobslužný hosting e-mailů stále životaschopný v roce 2026?
Ano, pokud budete dodržovat osvědčené postupy. S řádným DNS (SPF, DKIM, DMARC), TLS, MTA-STS, čisté IP adresy a dobrá hygiena odesílání, samohostované servery mohou dosáhnout vynikající doručitelnosti. Přeskočení rDNS, ověřování nebo posílení zabezpečení povede k umístění do složky se spamem nebo k zablokování.
Potřebuji statickou IP adresu a reverzní? DNS?
Rozhodně. Statická elektřina IPv4 se správným PTR (obrácené DNS), který odpovídá vašemu záznamu Forward A, je základní. Mnoho poskytovatelů odmítá nebo omezuje rychlost e-mailů z dynamických IP adres nebo IP adres bez PTR. Duální stack s IPv6 je prospěšné, ale nenahrazuje IPv4 pověst.
Mohu provozovat poštovní server na domácím internetu?
Nedoporučuje se. Poskytovatelé internetových služeb často blokují port 25, přiřazují dynamické IP adresy a jsou často uvedeni na seznamech blokovaných serverů. Použijte VPS nebo dedikovaný server s čistou statickou IP adresou a poskytovatelem podporovaným serverem.DNS.
Jak zabráním tomu, aby se mé e-maily dostaly do spamu?
Zarovnání SPF/DKIM/DMARC, konfigurace rDNS, vynucujte TLS, postupně se zahřívejte, udržujte seznamy čisté a vyhýbejte se spamovému obsahu. Sledujte Gmail Postmaster Tools, Microsoft SNDS a seznamy blokovaných adres. Zvažte Rspamd s rozumným skóre a udržujte název hostitele a HELO vašeho serveru konzistentní.
Jaký je nejjednodušší způsob, jak hostit sami pro malý tým?
Pro rychlé a řízené nasazení s moderními výchozími nastaveními použijte Mailcow nebo Mail in a Box. Pokud dáváte přednost managenadace d, a YouStable VPS s rDNS a volitelné posílení zabezpečení vám rychleji zajistí bezpečný a výkonný výchozí bod.
Závěr
Vlastní hosting e-mailového serveru v roce 2026 je absolutně dosažitelné se správnými stavebními kameny: renomovaným VPS, správným DNS a rDNS, robustní TLS a důsledné postupy doručitelnosti.
Vyberte si sadu nástrojů, která odpovídá vaší příručce (Postfix + Dovecot) nebo sadě nástrojů (Mailcow), a řiďte se kontrolním seznamem. Chcete-li začít s náskokem, YouStable může poskytnout spolehlivý VPS základ, který si vaše poštovní schránka zaslouží.