
WireGuard vs. OpenVPN: Porovnání rychlosti a zabezpečení
Během mých více než 10 let zkušeností s webhostingu a kybernetickou bezpečností jsem si všiml, že bezpečnost je opravdu důležitá věc […]… Číst dále
Během mých více než 10 let zkušeností s webhostingu a kybernetickou bezpečností jsem si všiml, že bezpečnost je opravdu důležitá věc […]… Číst dále
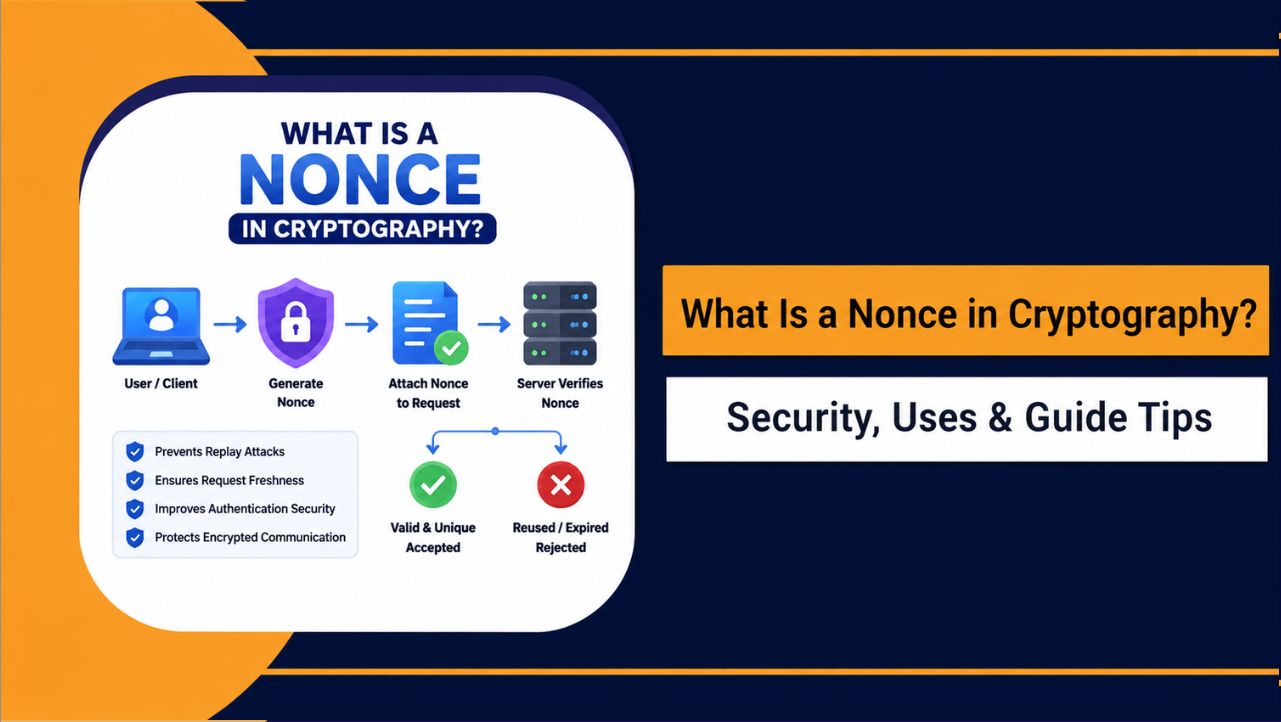
Nonce v kryptografii je jedinečná jednorázová hodnota používaná během šifrování a ověřování k prevenci útoků s opakovaným přehráváním, duplicitním […]… Číst dále
Zabezpečení linuxového serveru vyžaduje více než jen základní oprávnění. Mnoho systémů se spoléhá pouze na standardní řízení přístupu, které může […]… Číst dále
Pokud jste někdy ve svém prohlížeči viděli ikonu visacího zámku vedle adresy URL webové stránky, už jste viděli […]… Číst dále
Pro zabezpečení vašeho VPS hostingu povolte firewall hostitele (UFW/FirewallD) a zajistěte jeho zabezpečení. SSH s klíči, zakázat root a hesla, ponechat […]… Přečíst více
Chcete-li opravit iptables na linuxovém serveru, připojte se přes konzoli, identifikujte svůj firewall stack (iptables-legacy, iptables-nft, firewalld nebo UFW), vypište [… Číst dále
Chcete-li opravit FTP na Linuxovém serveru ověřte, zda je démon spuštěný, zda jsou otevřené porty 21 a pasivní porty, […]… Přečíst více
Chcete-li opravit Fail2ban na Linuxovém serveru, ověřte, zda jsou spuštěny služby a jaily, zkontrolujte soubor /var/log/fail2ban.log, zda neobsahuje chyby, ověřte každý […]… Číst dále

Chcete-li opravit Let's Encrypt na Linuxovém serveru, ověřte DNS ukazuje na server, otevřete porty 80/443, nainstalujte Certbot přes […]… Přečíst více

ConfigServer eXploit Scanner (cxs) je komerční skener malwaru pro Linux pro cPanel/WHM servery, které detekují, umisťují do karantény a upozorňují na webu […… Přečíst více
iptables v Linuxu je uživatelský nástroj, který konfiguruje firewall Netfilter v jádře. Řídí síťový provoz definováním pravidel […]… Číst dále
Chcete-li v systému Windows vypnout bránu firewall, otevřete Zabezpečení systému Windows > Brána firewall a ochrana sítě > vyberte aktivní síť (doména, […]… Číst dále
Chcete-li opravit firewall CSF na serveru Linux, začněte potvrzením přístupu (přidáním vaší IP adresy na bílou listinu), zastavením konfliktních firewallů (firewalld/ufw), přepnutím […]… Číst dále

Chcete-li opravit FirewallD na serveru Linux, spusťte a povolte službu, zkontrolujte protokoly, zda neobsahují chyby, odstraňte konflikty s jinými […]… Číst dále
Chcete-li opravit UFW na serveru Linux, ověřte, zda je firewall aktivní, povolte SSH, zkontrolovat pořadí pravidel, zkontrolovat backend […]… Přečíst více
Chcete-li opravit ClamAV na linuxovém serveru, aktualizujte balíčky, obnovte virovou databázi pomocí FreshClam, opravte oprávnění a restartujte clamd. […]… Číst dále
ModSecurity je open source webový aplikační firewall (WAF), který běží na vašem webovém serveru, zatímco „WAF“ je […]… Číst dále
Únik z virtuálního počítače (VM escape) nastává, když kód běžící uvnitř virtuálního počítače zneužije zranitelnost k úniku z hostovaného […]… Číst dále
Fail2ban na Linuxovém serveru je nástroj pro prevenci narušení, který monitoruje protokoly, detekuje opakovaná selhání ověřování nebo škodlivé vzorce a automatizuje… Číst dále

Pro optimalizaci UFW na Linuxovém serveru definujte striktní výchozí hodnoty (zakázat příchozí, povolit odchozí), povolte pouze nezbytné služby, povolte IPv6, […]… Přečíst více
Pro optimalizaci FirewallD na linuxovém serveru zarovnejte zóny se síťovými rolemi, upřednostňujte definice služeb před nezpracovanými porty, minimalizujte pravidla […]… Číst dále
Pro optimalizaci ClamAV na Linuxovém serveru spusťte démona (clamd) místo clamscan, udržujte signatury aktuální pomocí […]… Číst dále
Chcete-li opravit TLS na linuxovém serveru, ověřte certifikát a celý řetězec, potvrďte shodu privátního klíče, povolte TLS […]… Číst dále
Pro monitorování a zabezpečení UFW na serveru Linux nastavte zásadu „deni-by-default“ (výchozí nastavení), explicitně povolte požadované služby (např. SSH), umožňují […]… Přečíst více
Chcete-li monitorovat a zabezpečit FirewallD na linuxovém serveru, ověřte jeho stav, nastavte základní úroveň s nejnižšími oprávněními pro zóny a služby, […]… Číst dále
Chcete-li opravit SELinux na linuxovém serveru, identifikujte odmítnutí v protokolech auditu a opravte popisky souborů pomocí restorecon nebo se.manage fcontext, […]… Přečíst více
Chcete-li vytvořit TLS na serveru Linux, nainstalujte důvěryhodný certifikát (Let's Encrypt nebo komerční certifikační autoritu) nebo vygenerujte certifikát s vlastním podpisem […]… Číst dále
Chcete-li vytvořit Fail2ban na linuxovém serveru, nainstalujte balíček, povolte službu a nakonfigurujte jaily pro sledování protokolů a […]… Číst dále

Pro monitorování a zabezpečení Fail2ban na linuxovém serveru pravidelně kontrolujte stav jailu a protokoly, laďte jail.local s rozumnými výchozími hodnotami […]… Číst dále
Pro monitorování a zabezpečení ClamAV na linuxovém serveru udržujte virové signatury aktualizované (freshclam), povolte skenování při přístupu v reálném čase, naplánujte pravidelné [… Číst dále