

K úniku z virtuálního počítače dochází , když kód běžící uvnitř virtuálního počítače zneužije zranitelnost k úniku z hostovaného systému a spuštění na hypervisoru hostitele. Tento „únik z hypervisoru“ umožňuje útočníkovi obejít izolaci, získat přístup k jiným virtuálním počítačům, ukrást data nebo převzít kontrolu nad virtualizační vrstvou, čímž se jeden napadený virtuální počítač promění v plnohodnotný narušitel virtualizačního prostředí.
Pokud se spoléháte na virtualizaci, je pochopení úniku virtuálních strojů (VM escape) zásadní. V této příručce vysvětlím, jak únik virtuálních strojů funguje, jaká jsou skutečná rizika pro cloudová a on-premise prostředí, jaké jsou významné příklady a jaká je osvědčená obrana. Naučíte se praktické kroky k posílení hypervizorů a virtuálních strojů a snížení plochy pro útoky na základě reálných zkušeností s hostingem.
Co je to virtuální únik (VM Escape)?
Únik z virtuálního počítače (VM escape , virtuální stroj escape) je třída zranitelností, kdy proces uvnitř hostovaného virtuálního počítače využívá chybu ke spuštění kódu na hostiteli nebo hypervisoru.
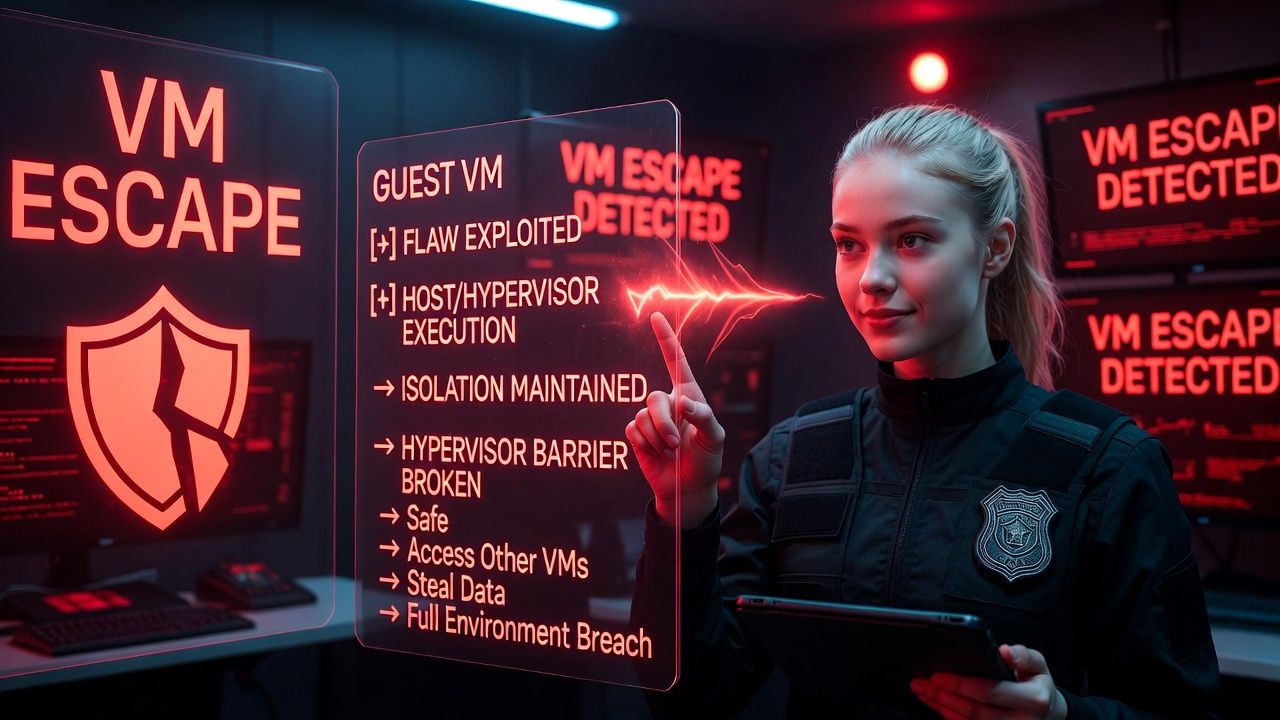
Protože hypervizory vynucují izolaci , únik efektivně prolomí tuto bariéru. Patří mezi nejzávažnější selhání virtualizačního zabezpečení, protože může vést k narušení bezpečnosti napříč klienty v cloudech s více klienty.
Jak funguje únik z virtuálního počítače (krok za krokem)
Typický útočný řetězec
- Počáteční opěrný bod uvnitř virtuálního počítače: Útočník získává spuštění kódu v hostovaném systému prostřednictvím phishingu, RCE webové aplikace, slabých přihlašovacích údajů nebo škodlivého binárního souboru.
- Zaměřte se na hranici virtualizace: Útočník prozkoumává virtuální zařízení, paravirtualizované ovladače (Virtio, vmxnet3), služby snapshotů/schránky nebo emulátory zařízení (např. QEMU) zaměřené na hypervisor.
- Zneužití zranitelnosti: Chyba (přetečení vyrovnávací paměti, použití po uvolnění, logická chyba) v emulovaném hardwaru, manageZ hosta se spouští komunikační služby nebo hypervolání.
- Prolomení izolace: Zranitelnost provede spuštění kódu na hostitelském/hypervizorovém procesu (např. qemu-kvm, vmware-vmx) nebo eskaluje do root stavu na hostiteli.
- Otočení do stran: S přístupem k hostiteli útočník kontroluje paměť, disky nebo sítě jiných virtuálních počítačů, případně manipuluje se samotným hypervizorem.
Běžné třídy chyb zneužívané pro úniky
- Nedostatky emulace zařízení: Zranitelnosti ve virtuálních disketových jednotkách, CD-ROM, SCSI, síťových kartách, GPU/3D (např. QXL) nebo USB řadičích (často v QEMU nebo vmware-vmx).
- Paravirtuální ovladače a hypervolání: Chyby implementace ve Virtiu, ballooningu, sdílené paměti nebo hypervoláních Xenu.
- Nástroje a integrace pro hosty: Sdílené složky, služby drag-and-drop, kopírování/vkládání, synchronizace času a služby pro vytváření snímků (např. VMware Tools, VirtualBox Guest Additions) zneužívané jako mosty.
- Expozice v rovině řízení: Zranitelná API, konzole nebo nesprávně nakonfigurované sockety, ke kterým má host nepřímý přístup.
- CPU/Úniky dat o mikroarchitektuře: Problémy jako Spectre/Meltdown/L1TF mohou umožnit vystavení dat napříč virtuálními počítači (nejedná se o „skutečný“ únik, ale často se o něm diskutuje).
Co umožňuje úspěšný únik z virtuálního počítače
- Přístup k souborovému systému hostitele, paměti a procesům
- Kontrola nebo manipulace s disky jiných virtuálních počítačů a RAM
- Rekonfigurace nebo perzistence hypervizoru
- Krádež přihlašovacích údajů z manageslužby
- Úplný výpadek prostředí nebo ransomware na hostitelské úrovni
Příklady z reálného světa a získané poznatky
VENOM (CVE-2015-3456) — virtuální disketová mechanika QEMU
VENOM byl problém s přetečením vyrovnávací paměti v řadiči virtuálních disket (FDC) QEMU. Host mohl odeslat vytvořené příkazy FDC, které přetečily vyrovnávací paměti v emulátoru, což vedlo k libovolnému spuštění kódu na hostiteli. Ačkoli mnoho platforem ve výchozím nastavení nepřipojovalo virtuální diskety, incident naučil týmy, aby odebíraly starší zařízení a rychle je opravovaly.
Únik z akcelerace VMware 3D „Cloudburst“
Cloudburst byl únikový systém pro VMware Workstation, který využíval chyby ve virtualizované 3D akceleraci. Hosté zneužívali grafický stack k dosažení spuštění kódu hostitele. Poučení: vypnutí nepotřebných funkcí, jako je 3D akcelerace, v úlohách serverů podstatně snižuje plochu pro útok.
Úniky mikroarchitektury (Spectre/Meltdown/L1TF/Foreshadow)
Tyto zranitelnosti postranních kanálů mohou za určitých podmínek umožnit únik dat mezi virtuálními počítači. Nejedná se o klasické úniky dat z virtuálních počítačů (nedochází k přímému spuštění kódu hostitele), ale narušují záruky izolace. Mezi zmírnění patří aktualizace mikrokódu, záplaty operačního systému, deaktivace SMT v citlivých úlohách a pečlivé zásady plánování/odolávání.
Proč je únik virtuálního počítače vysoce rizikový
Zesílení pro více nájemníků
Ve sdílené cloudové infrastruktuře se jeden napadený virtuální počítač může kaskádovitě šířit do mnoha dalších. Jeden hypervizor může hostovat desítky nebo stovky virtuálních počítačů; průnik hackerů může ohrozit více zákazníků a porušit dohody o úrovni služeb (SLA) týkající se důvěrnosti a dostupnosti.
Regulační a datová expozice
Vyhýbá se riziku vystavení regulovaným datům (PII, PHI, PCI). Reakce na incidenty se stává složitější, protože forenzní analýza hostitele musí ověřit, zda ostatní nájemníci nebo managebyly přístupné systémy pro správu. Náklady na dodržování předpisů, oznámení a pokuty mohou být značné.
Provozní narušení
Pokud je hypervizor napaden, poskytovatelé mohou muset evakuovat a znovu sestavit hostitele, vytvořit snímky a ověřit každý virtuální počítač a rotovat tajné kódy v celém systému. To se může promítnout do prodloužených intervalů údržby nebo výpadků u zákazníků.
Jak zabránit únikům dat z virtuálního počítače: Praktická obrana
Pro poskytovatele cloudových/hostingových služeb (vlastníky hypervizorů)
- Neúnavné opravování: Udržujte hypervizory (KVM/QEMU, Xen, ESXi), firmware/mikrokód a manageAktualizujte si bezpečnostní balíčky. Přihlaste se k odběru bezpečnostních doporučení dodavatelů a rychle reagujte na kritické CVE.
- Zmenšete emulační plochu: Ve výchozím nastavení zakázat starší zařízení (disketová mechanika, IDE, e1000), nepotřebnou 3D akceleraci, průchod USB a sdílenou schránku/složky.
- Sandbox emulátoru: Spusťte qemu-kvm pod AppArmor/SELinux, seccomp, jmennými prostory a s oprávněními no-new; použijte cgroups pro omezení poškození.
- Hardwarová izolace: Povolte VT-d/IOMMU pro ochranu DMA; zafixujte kritické úlohy; zvažte CPU Izolace jádra a SMT řízení pro citlivé nájemníky.
- Oddělit managerovina: Izolujte API a konzole hypervizoru ve vyhrazených sítích; vynucujte vícefaktorovou autentizaci (MFA), nejnižší oprávnění a přístup just-in-time.
- Mikrosegmentace sítě: Silné filtrování východ-západ mezi klienty a přísné základní hodnoty firewallu hostitele.
- Pozorovatelnost a EDR: Telemetrie hostitelských procesů (qemu, libvirtd, vmware-vmx), událostí jádra a neobvyklých vzorců přístupu mezi virtuálními počítači; upozornění na anomální chyby zařízení nebo pády emulátoru.
- Možnosti izolace nájemníků: Nabídněte VPS pro jednoho klienta nebo dedikované uzly pro zákazníky s vysokými požadavky na dodržování předpisů.
At YouStableNaše platformy založené na KVM jsou zesíleny minimalizovaným virtuálním hardwarem, politikami MAC/RBAC na úrovni hostitele a rychlými opravami SLA. Izolujeme managementálních sítí, vynucování vícefaktorové autentizace (MFA) a řízení změn a nabízení dedikovaných výpočetních plánů pro zákazníky, kteří preferují izolaci pro jednoho klienta.
Pro správce systémů a vývojáře (hostující vlastníky)
- Otužte hosta: Opravujte operační systém a jádra, odstraňujte nepotřebné balíčky a vynucujte nejnižší oprávnění. Silnější hostovaný systém snižuje pravděpodobnost, že útočníci dosáhnou hranic hypervizoru.
- Vypněte rizikové integrace: Zakažte sdílené složky, přetahování, synchronizaci schránky, 3D akceleraci a nepoužívaná virtuální zařízení.
- Používejte paravirtuální ovladače moudře: Preferujte moderní ovladače Virtuo, ale ponechte je aktualizované; pokud to není nutné, odeberte starší modely zařízení (IDE/e1000).
- Tajemství management: Nikdy neukládejte přihlašovací údaje hostitele ani cloudu uvnitř testovacích virtuálních počítačů. Používejte krátkodobé tokeny a IAM založené na rolích.
- Zabezpečení za běhu: Nainstalujte EDR na kritické virtuální počítače, segmentujte aplikační vrstvy a používejte seznamy povolených odchozích adres k… omezit dosah útočníka i v rámci virtuálního počítače.
Pro bezpečnostní týmy (detekce a reakce)
- Modelování hrozeb: Zahrňte únik hypervisoru do cvičení na úrovni stolu; připravte forenzní analýzy a runbooky pro obnovu na úrovni hostitele.
- Základní hodnoty telemetrie: Upozornění na selhání emulátoru, neočekávané události připojení zařízení nebo náhlé výkyvy v hypervizoru CPU kvůli chybně formátovanému I/O.
- Zadržování kompromitujícího materiálu: Buďte připraveni rychle pořizovat snímky podezřelých, pozastavovat virtuální počítače, blokovat hostitele a rotovat tajné kódy.
# Example: launching QEMU with a reduced device set and sandboxing (lab/demo)
qemu-system-x86_64
  -machine accel=kvm,type=q35
  -cpu host,migratable=off
  -m 4096 -smp 2
  -nodefaults -no-reboot -display none
  -sandbox on
  -device virtio-net-pci,netdev=n0 -netdev user,id=n0
  -device virtio-blk-pci,drive=d0 -drive file=disk.qcow2,if=none,id=d0,discard=unmap,detect-zeroes=unmap

# Notes:
# -nodefaults removes legacy devices (floppy, IDE, etc.).
# -sandbox on enables QEMU seccomp restrictions.
# Disable 3D/USB passthrough unless required.
# Always couple with AppArmor/SELinux profiles and host hardening.
Únik z virtuálního počítače vs. únik z kontejneru vs. únik z sandboxu
- Únik virtuálního počítače: Kompromitace hosta → hypervizoru/hostitele. Narušuje hranici mezi virtuálním počítačem a hostitelem. Největší dopad u virtualizace s více klienty.
- Únik z kontejneru: Kompromitace procesu → jádra hostitele. Kontejnery sdílejí jádro hostitele; chyby v jádře mohou vést k převzetí kontroly nad uzlem.
- Únik z pískoviště: Proniknutí z omezených běhových prostředí (prohlížeče, JITy, bezserverové sandboxy) do podkladového operačního systému.
V praxi jak virtuální počítače, tak kontejnery těží z hloubkové ochrany. Pro ultracitlivé úlohy zvažte mikro virtuální počítače (např. Firecracker) nebo spouštění kontejnerů uvnitř virtuálních počítačů s minimálním vystavením zařízení izolačním vrstvám zásobníku.
Kdy zvolit dedikované vs. sdílené výpočetní prostředky
Sdílené hypervizory poskytují skvělou efektivitu, ale určité scénáře ospravedlňují použití hostitelů s jedním klientem:
- Regulační úlohy (PCI DSS, HIPAA, CJIS), které vyžadují přísnou izolaci klientů
- Cíle s vysokou hodnotou (finanční platformy, managed bezpečnostní služby)
- Obchodování s nízkou latencí nebo HPC, kde je nutné přísně kontrolovat hardwarové funkce
- Týmy, které potřebují globálně odinstalovat vlastní zásady jádra/firmwaru nebo SMT
YouStable nabízí dedikované VPS a bare metal možnosti, takže si můžete zvolit úroveň izolace, která odpovídá vašemu rizikovému profilu, a zároveň zachovat výkon moderního KVM a nepřetržitý bezpečnostní monitoring.
Key Takeaways
- Únik virtuálního počítače (VM escape) je vzácné, ale závažné selhání izolace hypervizoru.
- Většina únikových metod zneužívá emulaci zařízení, integrace hostů nebo hypervolání a odstraňuje to, co nepotřebujete.
- Rychle opravujte hypervizory, mikrokód, hostované systémy a nástroje; přihlaste se k odběru doporučení dodavatelů.
- Sandboxové emulátory s SELinux/AppArmor/seccomp a uzamčením managementální rovina.
- Pro citlivé úlohy zvažte dedikované hostitele nebo architektury microVM.
Nejčastější dotazy
Je escape pro VM totéž co escape pro hypervisor?
Ano. Oba termíny popisují vymanění hosta za účelem spuštění kódu na hostiteli nebo hypervisoru. V některých článcích se termíny „vymanění virtuálního počítače“ a „únik virtualizace“ používají zaměnitelně. Podstatou je obejití hranice izolace vynucené hypervizorem.
Jak běžné jsou úniky VM v reálném prostředí?
Ve srovnání s webovými útoky nebo útoky na koncové body jsou méně časté, protože vyžadují specializované znalosti a přesné podmínky. Pokud k nim však dojde, mají závažný dopad, zejména v cloudech s více klienty. Považujte je za málo časté události s vysokou závažností a podle toho plánujte zmírňující opatření.
Které hypervizory jsou ovlivněny KVM, VMware, Hyper-V, Xen?
Každý hypervizor může mít zranitelnosti. Postupem času byly odhaleny kritické problémy u KVM/QEMU, VMware, Xen a dalších. Zabezpečení závisí méně na značce a více na frekvenci patchů, konfiguraci a provozní disciplíně.
Jaké jsou nejlepší obrany proti úniku z virtuálního počítače?
Oprava všeho (hostitel, hypervizor, mikrokód, nástroje pro hosty), minimalizace virtuálních zařízení, deaktivace rizikových integrací, emulátory sandboxu (SELinux/AppArmor/seccomp), izolace managementálních sítí, vynucovat MFA/RBAC a monitorovat hostitele kvůli anomáliím. Pro kritická data zvažte výpočetní systémy s jedním klientem.
Jsou kontejnery bezpečnější než virtuální počítače pro izolaci?
Ne inherentně. Kontejnery sdílejí jádro hostitele, takže chyby v jádře mohou vést k únikům kontejnerů. Virtuální počítače přidávají silnější hranici izolace prostřednictvím hypervizoru. Mnoho týmů provozuje kontejnery uvnitř virtuálních počítačů, aby kombinovaly agilitu s hardwarově podpořenou izolací.
Pokud potřebujete pomoc s posouzením zabezpečení virtualizace nebo chcete zesílený hosting zaměřený na izolaci, obraťte se na YouStableZmapujeme vaše rizika, upravíme velikost platformy (sdílené nebo dedikované) a implementujeme pragmatické kontroly, které vyváží výkon a ochranu.










